Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DropboxC2C — DropboxC2C es un agente de post-explotación que utiliza la infraestructura de Dropbox para operaciones de comando y control. | Kitploit
Herramientas/GitHubGitHub/0x09al/dropboxc2c
Generación de PayloadsPost-ExplotaciónComando y ControlRed Teaming
GitHub0x09al/dropboxc2c

DropboxC2C

DropboxC2C es un agente de post-explotación que utiliza la infraestructura de Dropbox para operaciones de comando y control.

Ver Repositorio
1535732hace 8 añosRevisado por Kitploit
Compartir

DropboxC2C

DropboxC2C es un agente de post-explotación que utiliza la infraestructura de Dropbox para operaciones de comando y control.

NO UTILICES ESTO CON FINES MALICIOSOS. EL AUTOR NO ES RESPONSABLE DE NINGÚN USO INDEBIDO DE ESTE PROGRAMA.

Dropbox-C2C es un proyecto antiguo mío para usar un tercero para comando y control. Desde que los chicos de Empire implementaron dropbox como un C2C, estoy liberando esto.

Estructura

  • main.py - La parte "servidor" que gestiona todos los agentes.

  • agent.py - La parte "cliente" que ejecuta lo que el servidor indica.

He eliminado las funciones de keylogging para que esto no sea mal utilizado.

Requisitos

  • Python 2.7
  • Librerías
    • dropbox
    • psutil
    • pyinstaller

Instalación

1-) Clona el repositorio.

2-) Modifica la API Key en agent.py y main.py # La clave API debe crearse desde la interfaz web de Dropbox.

3-) Ejecuta setup.bat en una máquina Windows. Obtendrás agent.exe, que es el agente "compilado".

4-) Ejecuta main.py y ejecuta el agente en el servidor comprometido.

Video próximamente

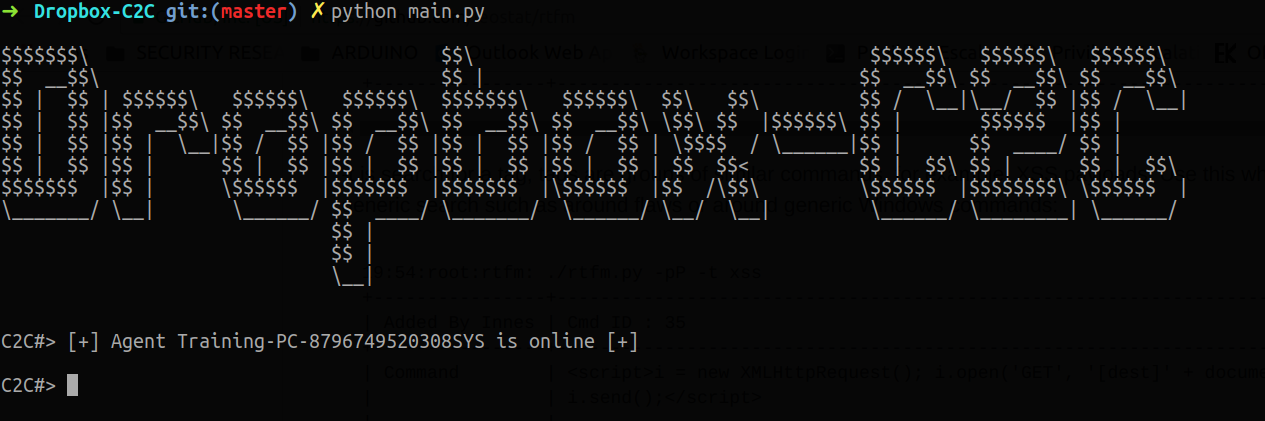
Capturas de pantalla

Captura de pantalla - 1

ScreenShot

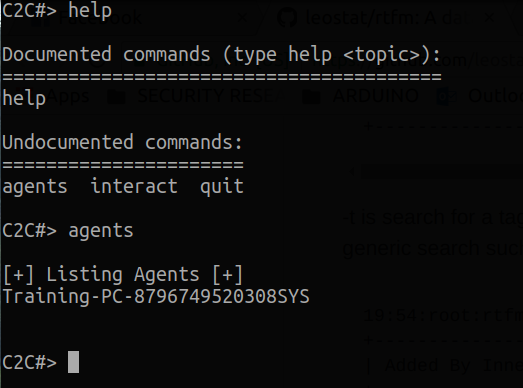
Captura de pantalla - 2

ScreenShot

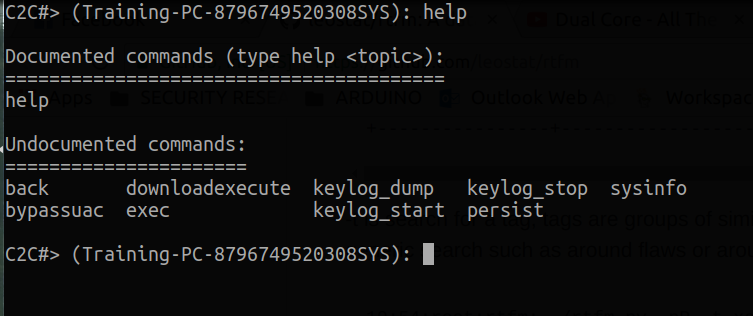
Captura de pantalla - 3

ScreenShot

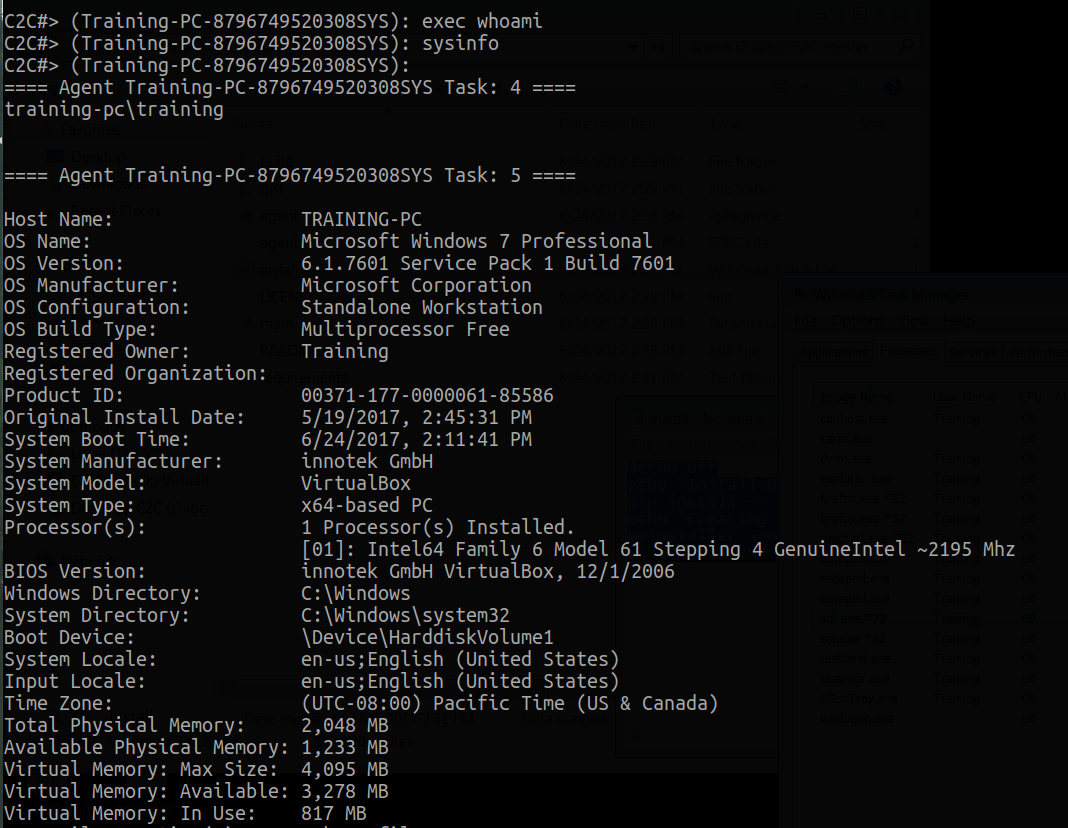
Captura de pantalla - 4

ScreenShot

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →