
 #1
Investigación, materiales, laboratorios y rutas de aprendizaje de ciberseguridad, incluidos CTFs y recursos educativos curados.
Recomendado por Kitploit

 d4t4s3c/offensivereverseshellcheatsheet
Hoja de referencia seleccionada de payloads de reverse shell en Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby y msfvenom, además de webshells,…
 summitroute/aws_exposable_resources
Catálogo curado de tipos de recursos de AWS que pueden exponerse públicamente, con comandos CLI para crear y auditar configuraciones de acceso…
 darksight-analytics/tgspyder
Herramienta CLI para la recopilación estructurada de datos OSINT de Telegram. Extrae miembros, mensajes, enlaces de invitación y metadatos de…
 aleksamcode/wifi-password-stealer
Herramienta simple de inyección de pulsaciones de teclas para Windows y Linux que extrae datos WiFi almacenados (SSID y contraseña).
 elemental-attack/elemental
Elemental - Una Biblioteca de Amenazas ATT&CK
 v1d1an/s1em
Este proyecto es un SIEM con SIRP e Inteligencia de Amenazas, todo en uno.
 infobyte/spoilerwall
Spoilerwall introduce un concepto completamente nuevo en el campo del endurecimiento de redes. ¡Evita ser escaneado estropeando películas en todos…
 mrphrazer/binary-ninja-headless-mcp
Servidor Headless Binary Ninja MCP — brindando a agentes de IA profundas capacidades de ingeniería inversa a través de 180 herramientas.
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Prueba de concepto de RCE en Jenkins: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002…
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
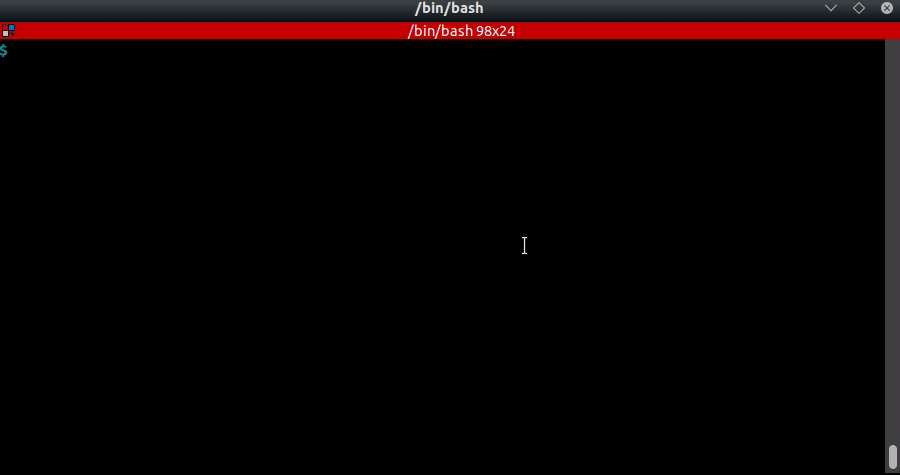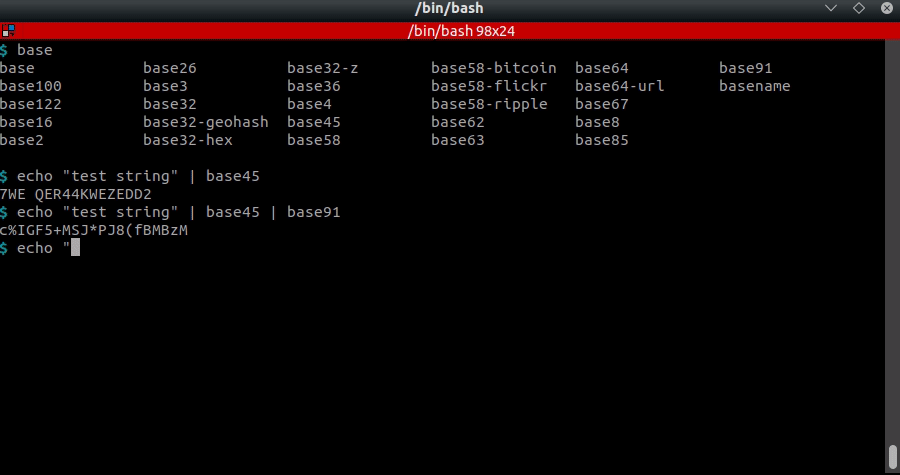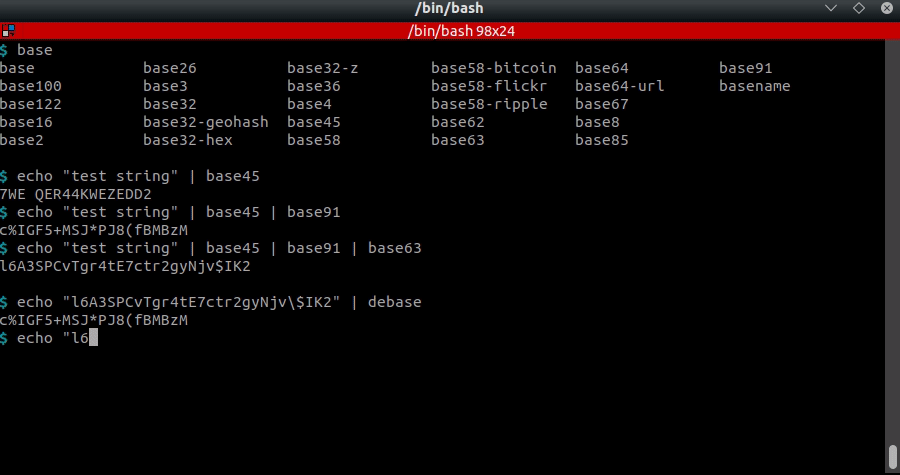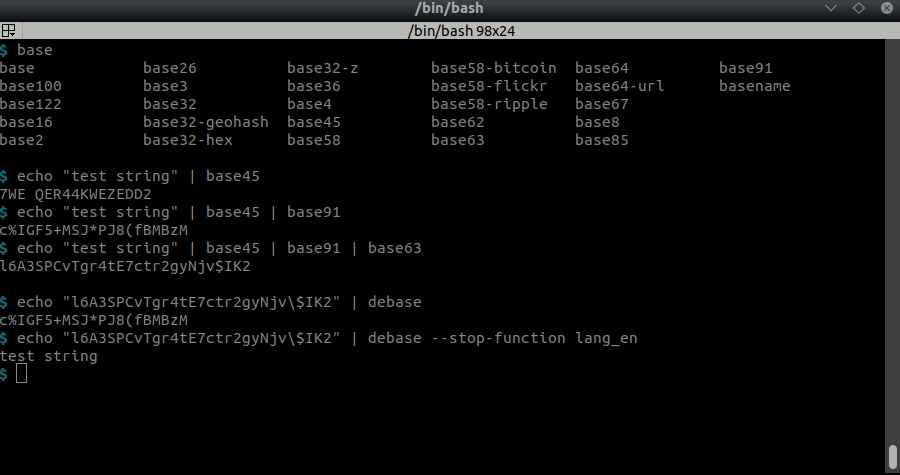 dhondta/python-codext
Extensión de códecs de Python que incluye herramientas CLI para codificar/decodificar cualquier cosa
 crond-jaist/autopentest-drl
AutoPentest-DRL: Pruebas de Penetración Automatizadas Utilizando Aprendizaje por Refuerzo Profundo
 itm4n/pentest-windows
Colección de investigación de internals de Windows y técnicas de explotación que cubren escalada de privilegios, abuso de tokens y trucos de…
 shramos/polymorph
Polymorph es un marco de manipulación de paquetes de red en tiempo real con soporte para casi todos los protocolos existentes.
 0xsojalsec/uncensored-ai
Eliminación de censura totalmente automática para modelos de lenguaje
 realitynet/android-forensics-references
Referencia curada de artefactos forenses de Android y rutas de logs, con enlaces a writeups de CTF, artículos de investigación y herramientas de…
 jakobfriedl/conquest
Conquest es un framework de comando y control/post-explotación, rico en funciones y maleable, desarrollado en Nim.
 fankh/vulnerability-poc
Laboratorios de prueba de concepto de CVEs, scripts de explotación y reglas de detección/prevención (Nginx, Apache, Snort, YARA) para CVEs de alta…








