
 #1
Herramientas para analizar el comportamiento de las aplicaciones durante la ejecución para encontrar vulnerabilidades de seguridad.
Recomendado por Kitploit

 rust-fuzz/cargo-fuzz
Subcomando de Cargo para fuzzing de Rust guiado por cobertura con libFuzzer: crear y ejecutar objetivos de fuzz, minimizar fallos y corpus, y…
 narfindustries/http-garden
Marco de pruebas diferenciales para implementaciones HTTP
 google/oss-fuzz-gen
Fuzzing impulsado por LLM a través de OSS-Fuzz.
 gaasedelen/patching
Un plugin interactivo de parcheo binario para IDA Pro
 splx-ai/agentic-radar
Un escáner de seguridad para tus flujos de trabajo agénticos con LLM.
 steven-michaud/hookcase
Herramienta para la ingeniería inversa de macOS/OS X
 chichou/vscode-frida
Extensión no oficial de frida para VSCode
 angorafuzzer/angora
Fuzzer guiado por cobertura que utiliza rastreo de taint y optimización escalar para resolver restricciones de ruta sin ejecución simbólica,…
 cc1a2b/jshunter
jshunter es una herramienta de línea de comandos diseñada para analizar archivos JavaScript y extraer endpoints. Esta herramienta se especializa en…
 byt3bl33d3r/offensivedlr
Caja de herramientas que contiene notas de investigación y código PoC para armar el DLR de .NET
 dolevf/graphw00f
Herramienta de fingerprinting del motor del servidor GraphQL que envía consultas benignas y malformadas para identificar la tecnología del backend y…
 smackers/smack
Cadena de herramientas modular de verificación de software que traduce LLVM IR al lenguaje de verificación intermedio Boogie para la verificación de…
 trailofbits/polytracker
Una herramienta de instrumentación basada en LLVM para el seguimiento universal de taint, el análisis de flujo de datos y el trazado.
 ghostvectoracademy/dllhijackhunter
Descubrimiento automatizado de DLL Hijacking, validación y confirmación. Convirtiendo configuraciones locales incorrectas en rutas de ataque armadas…
 swdunlop/andbug
Scriptable debugger para la máquina virtual Dalvik de Android que utiliza las interfaces JDWP/DDM para interceptar métodos, inspeccionar el estado…
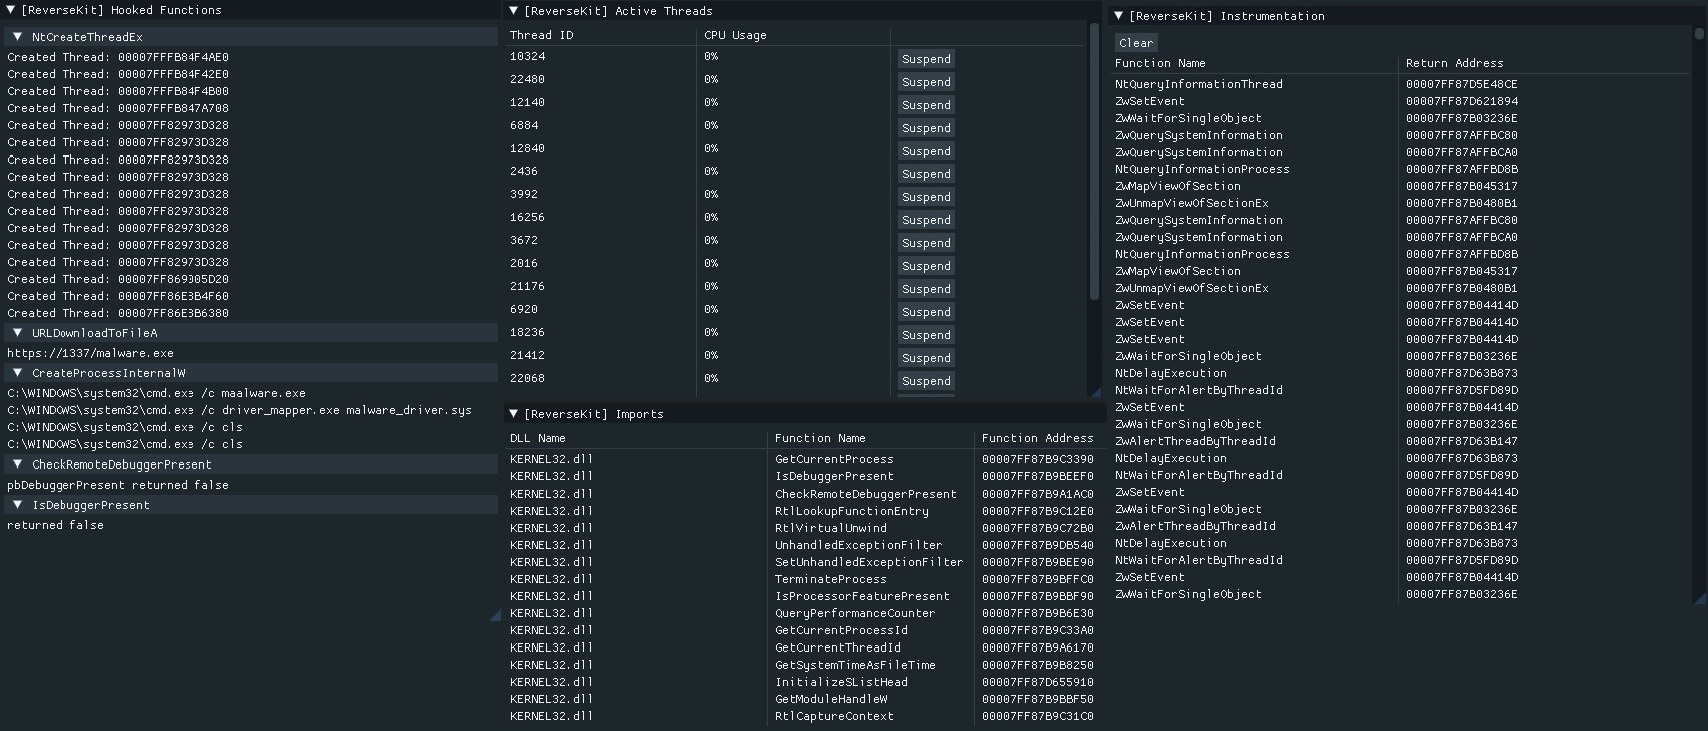 zer0condition/reversekit
Kit de herramientas de ingeniería inversa dinámica x64
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
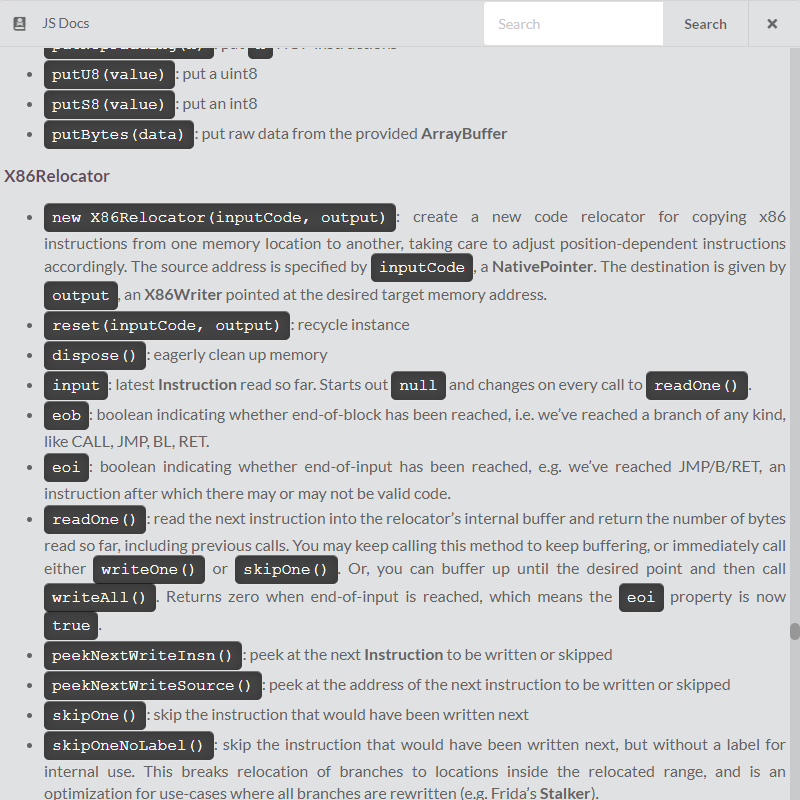 fuzzysecurity/fermion
Fermion, un envoltorio de electron para Frida y Monaco.








