
 #2
Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.
Recomendado por Kitploit
 dbrumley/extract75-cve-2020-13995
Exploit de secuestro de flujo de control para CVE-2020-13995 con implementación basada en Docker e integración de fuzzing Mayhem para pruebas…
 gmh5225/frida-medit
Escáner de memoria de procesos CUI multiplataforma basado en Frida para encontrar, filtrar, parchear y volcar la memoria de procesos en vivo durante…
 shoucheng3/x-stream__xstream_cve-2020-26217_1-4-14-java77
Biblioteca Java para serialización y deserialización XML, con un enfoque en el exploit de la vulnerabilidad de deserialización CVE-2020-26217.
 horkimhab/cve-2026-39813
CVE-2026-39813 - Fortinet Sandbox - Borrador
 moxie25/nanomq-memory-leak-research
Aviso público y análisis técnico para CVE-2026-36590, una vulnerabilidad de denegación de servicio en NanoMQ v0.24.9.
 rxerium/cve-2025-4427-cve-2025-4428
Detección de CVE-2025-4427 y CVE-2025-4428
 gmh5225/hooktools
Inyector básico para analizar el comportamiento de malware evasivo
 gmh5225/fracture-
🐈⬛ Suite WIP para ingeniería inversa de aplicaciones JVM
 spiralbl0ck/bunch-of-fuzzers-developed-using-libfuzzer-and-asan
Colección de fuzzers construidos con libFuzzer y AddressSanitizer para la detección automática de errores en código C/C++.
 n0n-zer0/spring-boot-tomcat-cve-2025-24813
POC para CVE-2025-24813 usando Spring-Boot
 shoucheng3/jenkinsci__workflow-cps-plugin_cve-2022-25173_2646-v6ed3b5b01ff1
Exploit para CVE-2022-25173 que apunta a la omisión del sandbox del intérprete CPS del complemento Jenkins Pipeline Groovy, permitiendo la ejecución…
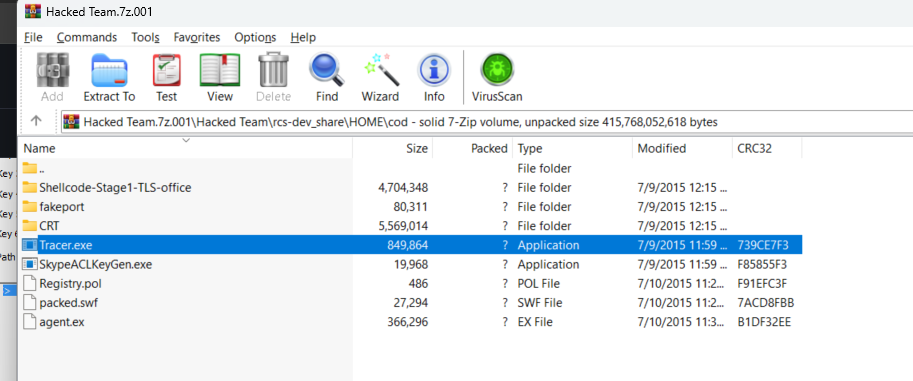 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
Análisis de SkypeACLKeyGen.exe para equipo de hacking
 calusdotai/anticipator
Anticipator es una plataforma de código abierto para la detección de amenazas en sistemas de IA multiagente.
 shoucheng3/rhuss__jolokia_cve-2018-1000129_1-4-0
Acceso JMX basado en agente a través de JSON/HTTP con solicitudes por lotes, políticas de seguridad detalladas y modo proxy para monitoreo y gestión…
 renukaselvar/expat_cve-2024-28757
Biblioteca en C para análisis de XML orientado a flujo con registro de manejadores, compatible con codificación UTF-8/UTF-16 y sistema de compilación…
 lohanichaten/log4j-cve-2021-44228
Exploit de prueba de concepto para CVE-2021-44228 (Log4Shell) dirigido a aplicaciones Java mediante inyección JNDI para ejecución remota de código.
 adarshpv9746/text4shell--automated-exploit---cve-2022-42889
Exploit automatizado para CVE-2022-42889 (Text4Shell) con una aplicación Dockerizada vulnerable para pruebas y orientación de explotación manual.
 almkuznetsov/cve-2024-1441
Reproduce el fuzzing y el análisis de fallos para CVE-2024-1441 utilizando AFL++ y CASR, con configuración detallada y comandos para libvirt.








