
 #2
Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.
Recomendado por Kitploit
 nccgroup/triforceopenbsdfuzzer
Fuzzing de llamadas al sistema de OpenBSD amd64 usando TriforceAFL (es decir, AFL y QEMU)
 0xsp-srd/aether
Herramienta de análisis forense de memoria y caza de amenazas para Windows que escanea la memoria de procesos en vivo en busca de patrones…
 zypherion-technologies/unconfuserex
Un desofuscador de ConfuserEx2 con soporte para anti-manipulación, compresor, constantes, flujo de control y recuperación de recursos.
 sharif-dev/androidkernelvulnerability
Desencadenando y analizando la vulnerabilidad del kernel de Android CVE-2019-2215
 spoofzu/jvmxray
Externalizar el acceso de aplicaciones Java a recursos protegidos como mensajes de log.
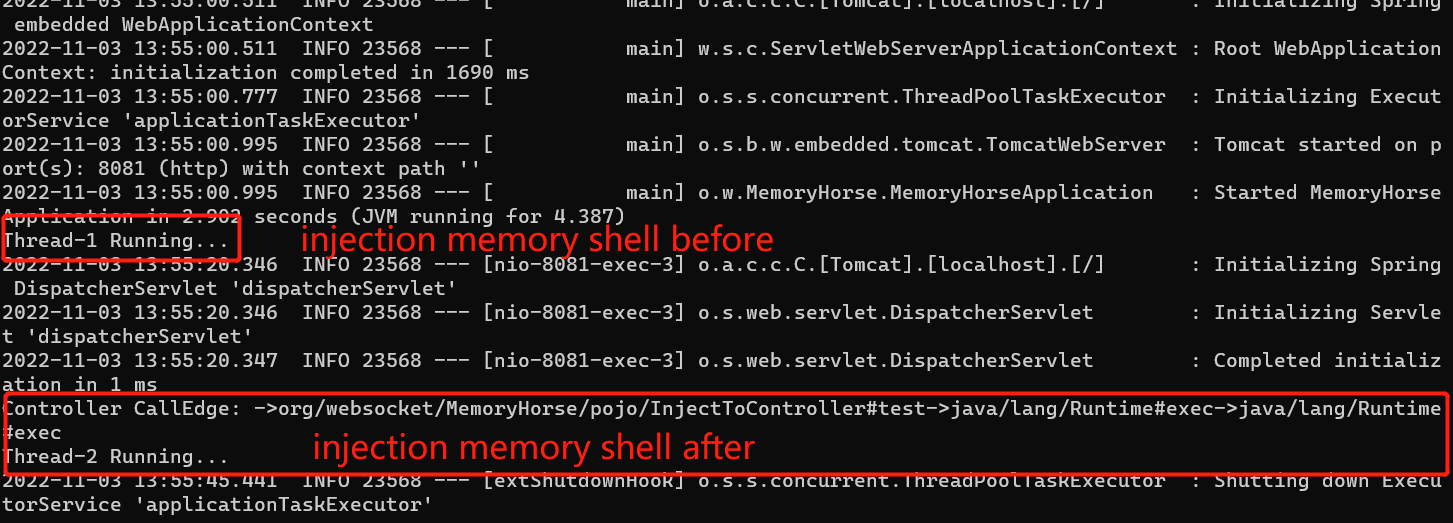 sf197/memoryshellhunter
Escáner de caballo de memoria de Java Agent combinado con el modo Call Graph
 capesandbox/cape-parsers
CAPE core y parsers de la comunidad
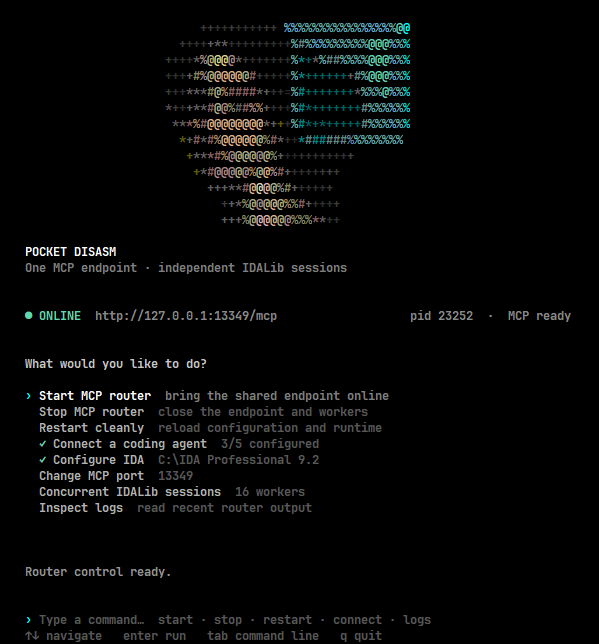 whoisqwerz/pocket_disasm
Enrutador MCP IDALib multisessión para agentes de codificación. Analiza múltiples binarios en paralelo con herramientas de ingeniería inversa…
 githubsecuritylab/seclab-taskflows-fuzzing
Una pipeline de fuzzing impulsada por LLM y potenciada por el GitHub Security Lab Taskflow Agent
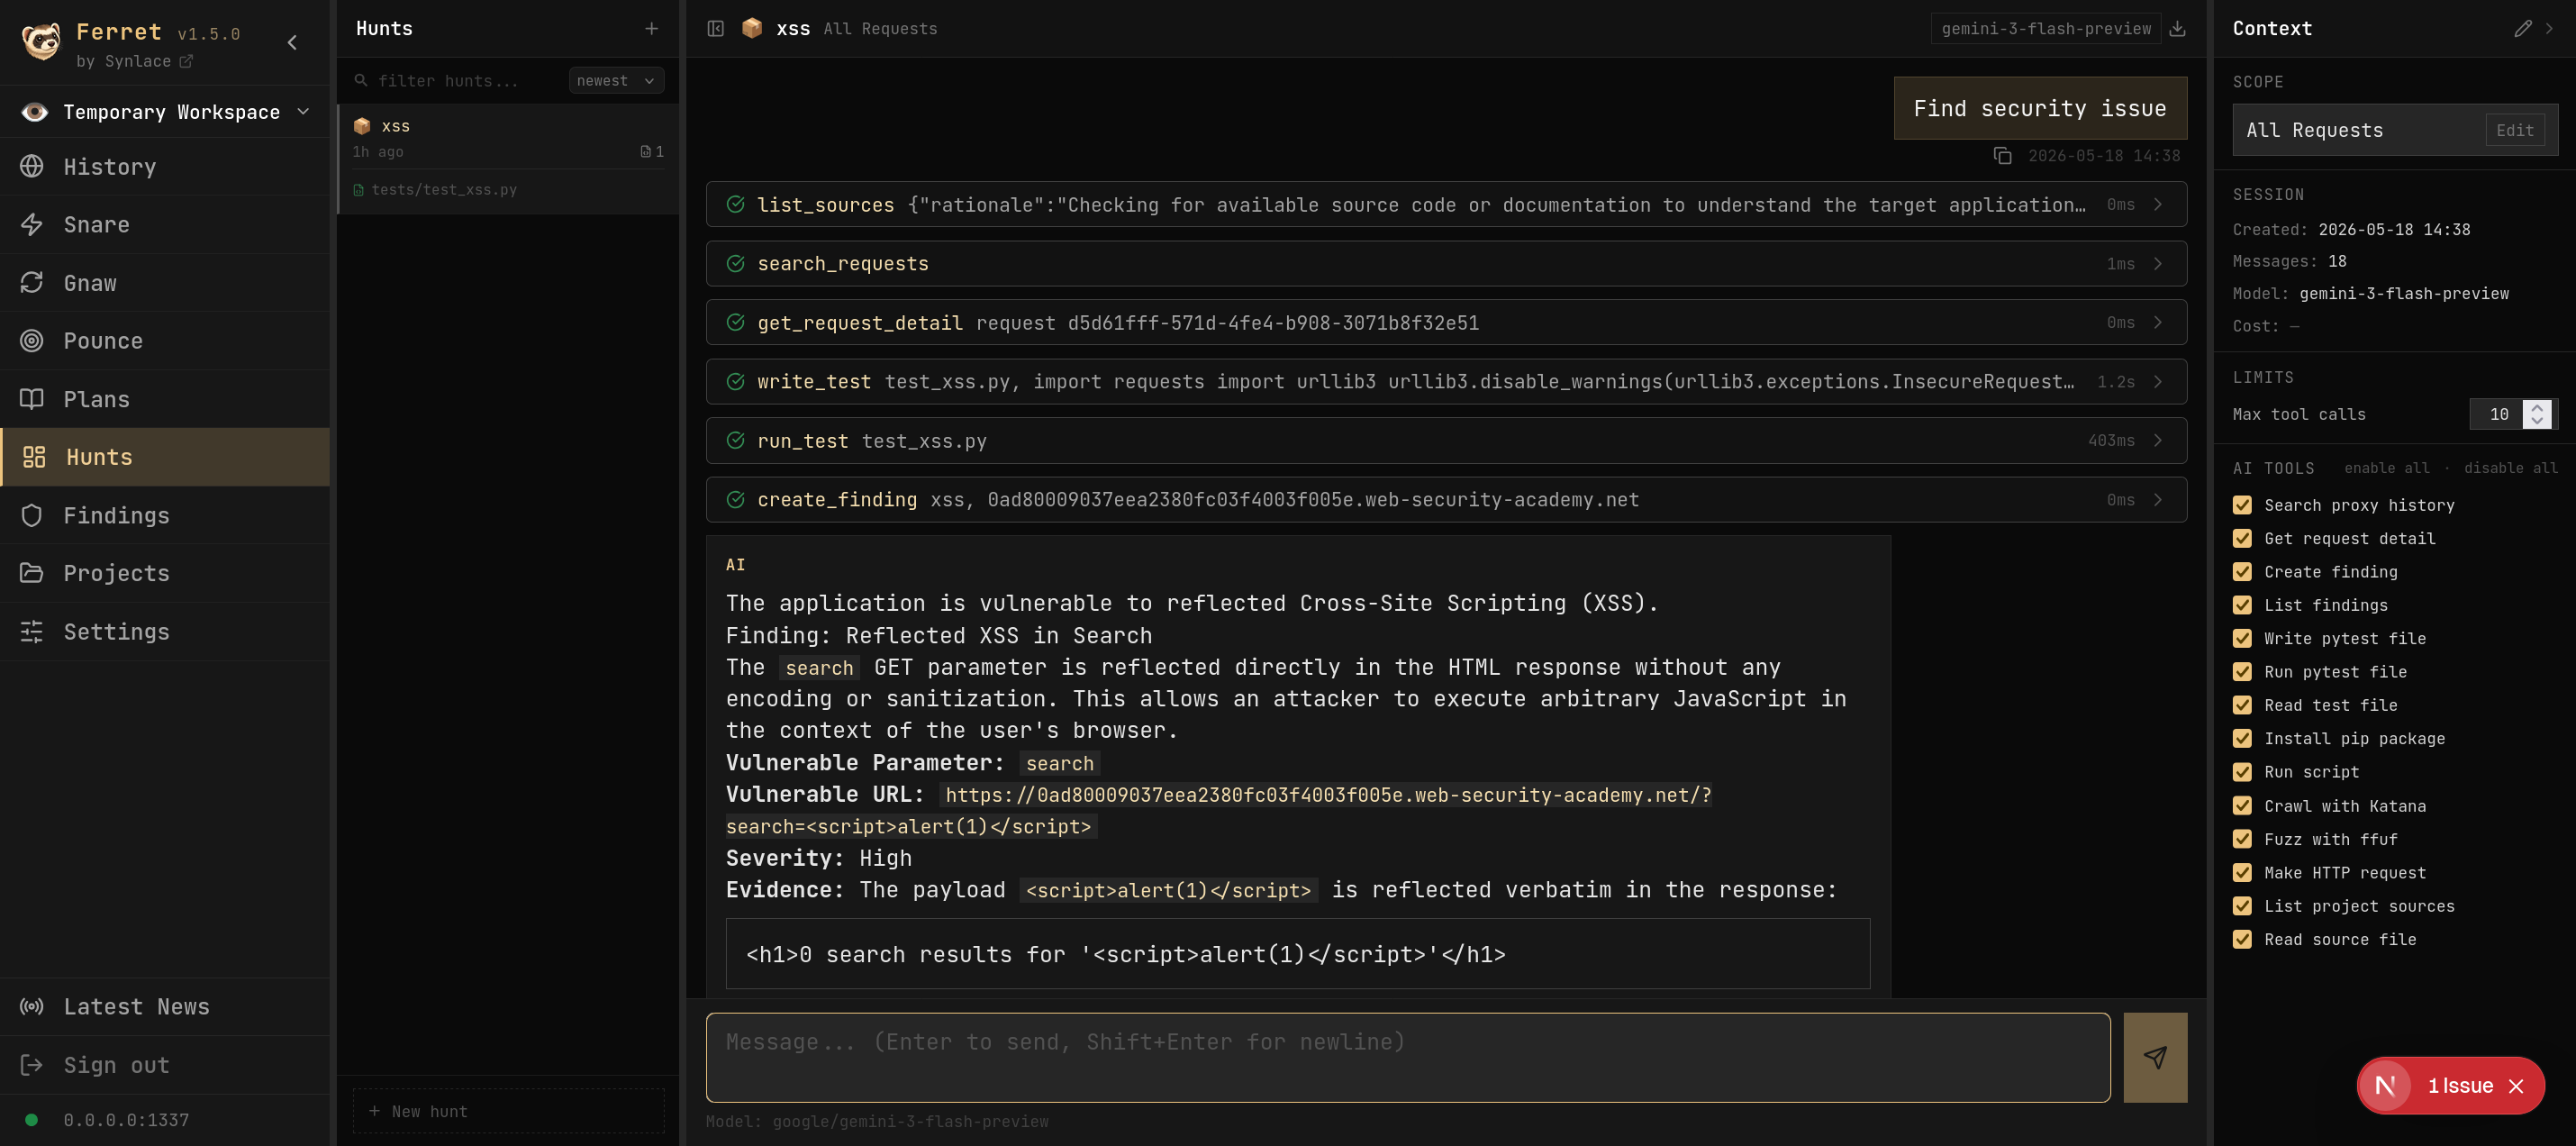 synlace/ferret
La suite colaborativa de pentest para aplicaciones web
 nccgroup/icpin
Una herramienta Pintool de monitorización de comprobación de integridad
 tejasprasad2008-afk/tracetree
Herramienta de análisis de comportamiento en tiempo de ejecución que aísla paquetes sospechosos en Docker, rastrea llamadas al sistema con strace,…
 vrn21-arcanist/bouvet
Sandbox para Agentes
 pdb333/cortex
Un conjunto de herramientas de análisis en tiempo de ejecución para Windows que combina escaneo de memoria, depuración, automatización y APIs…
 frida/aurora
Aplicación web de prueba de concepto construida sobre Frida
 tangxiaofeng7/cve-2022-22965-spring-core-rce
Detección no destructiva por lotes de CVE-2022-22965
 hackinglz/svg_phishing_tools
Herramientas de análisis y generación de SVG para el phishing mediante adjuntos SVG habituales
 off-by-1-labs/flawed
Artefactos tipo Fix con defectos incrustados








