
 #2
Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.
Recomendado por Kitploit
 malwaretech/appcontainersandbox
Un ejemplo de sandbox que utiliza AppContainer (Windows 8+)
 nuguardai/nuguard
Repositorio de código abierto para validar aplicaciones de IA agéntica: red team, comportamiento, cadena de suministro, análisis estático.
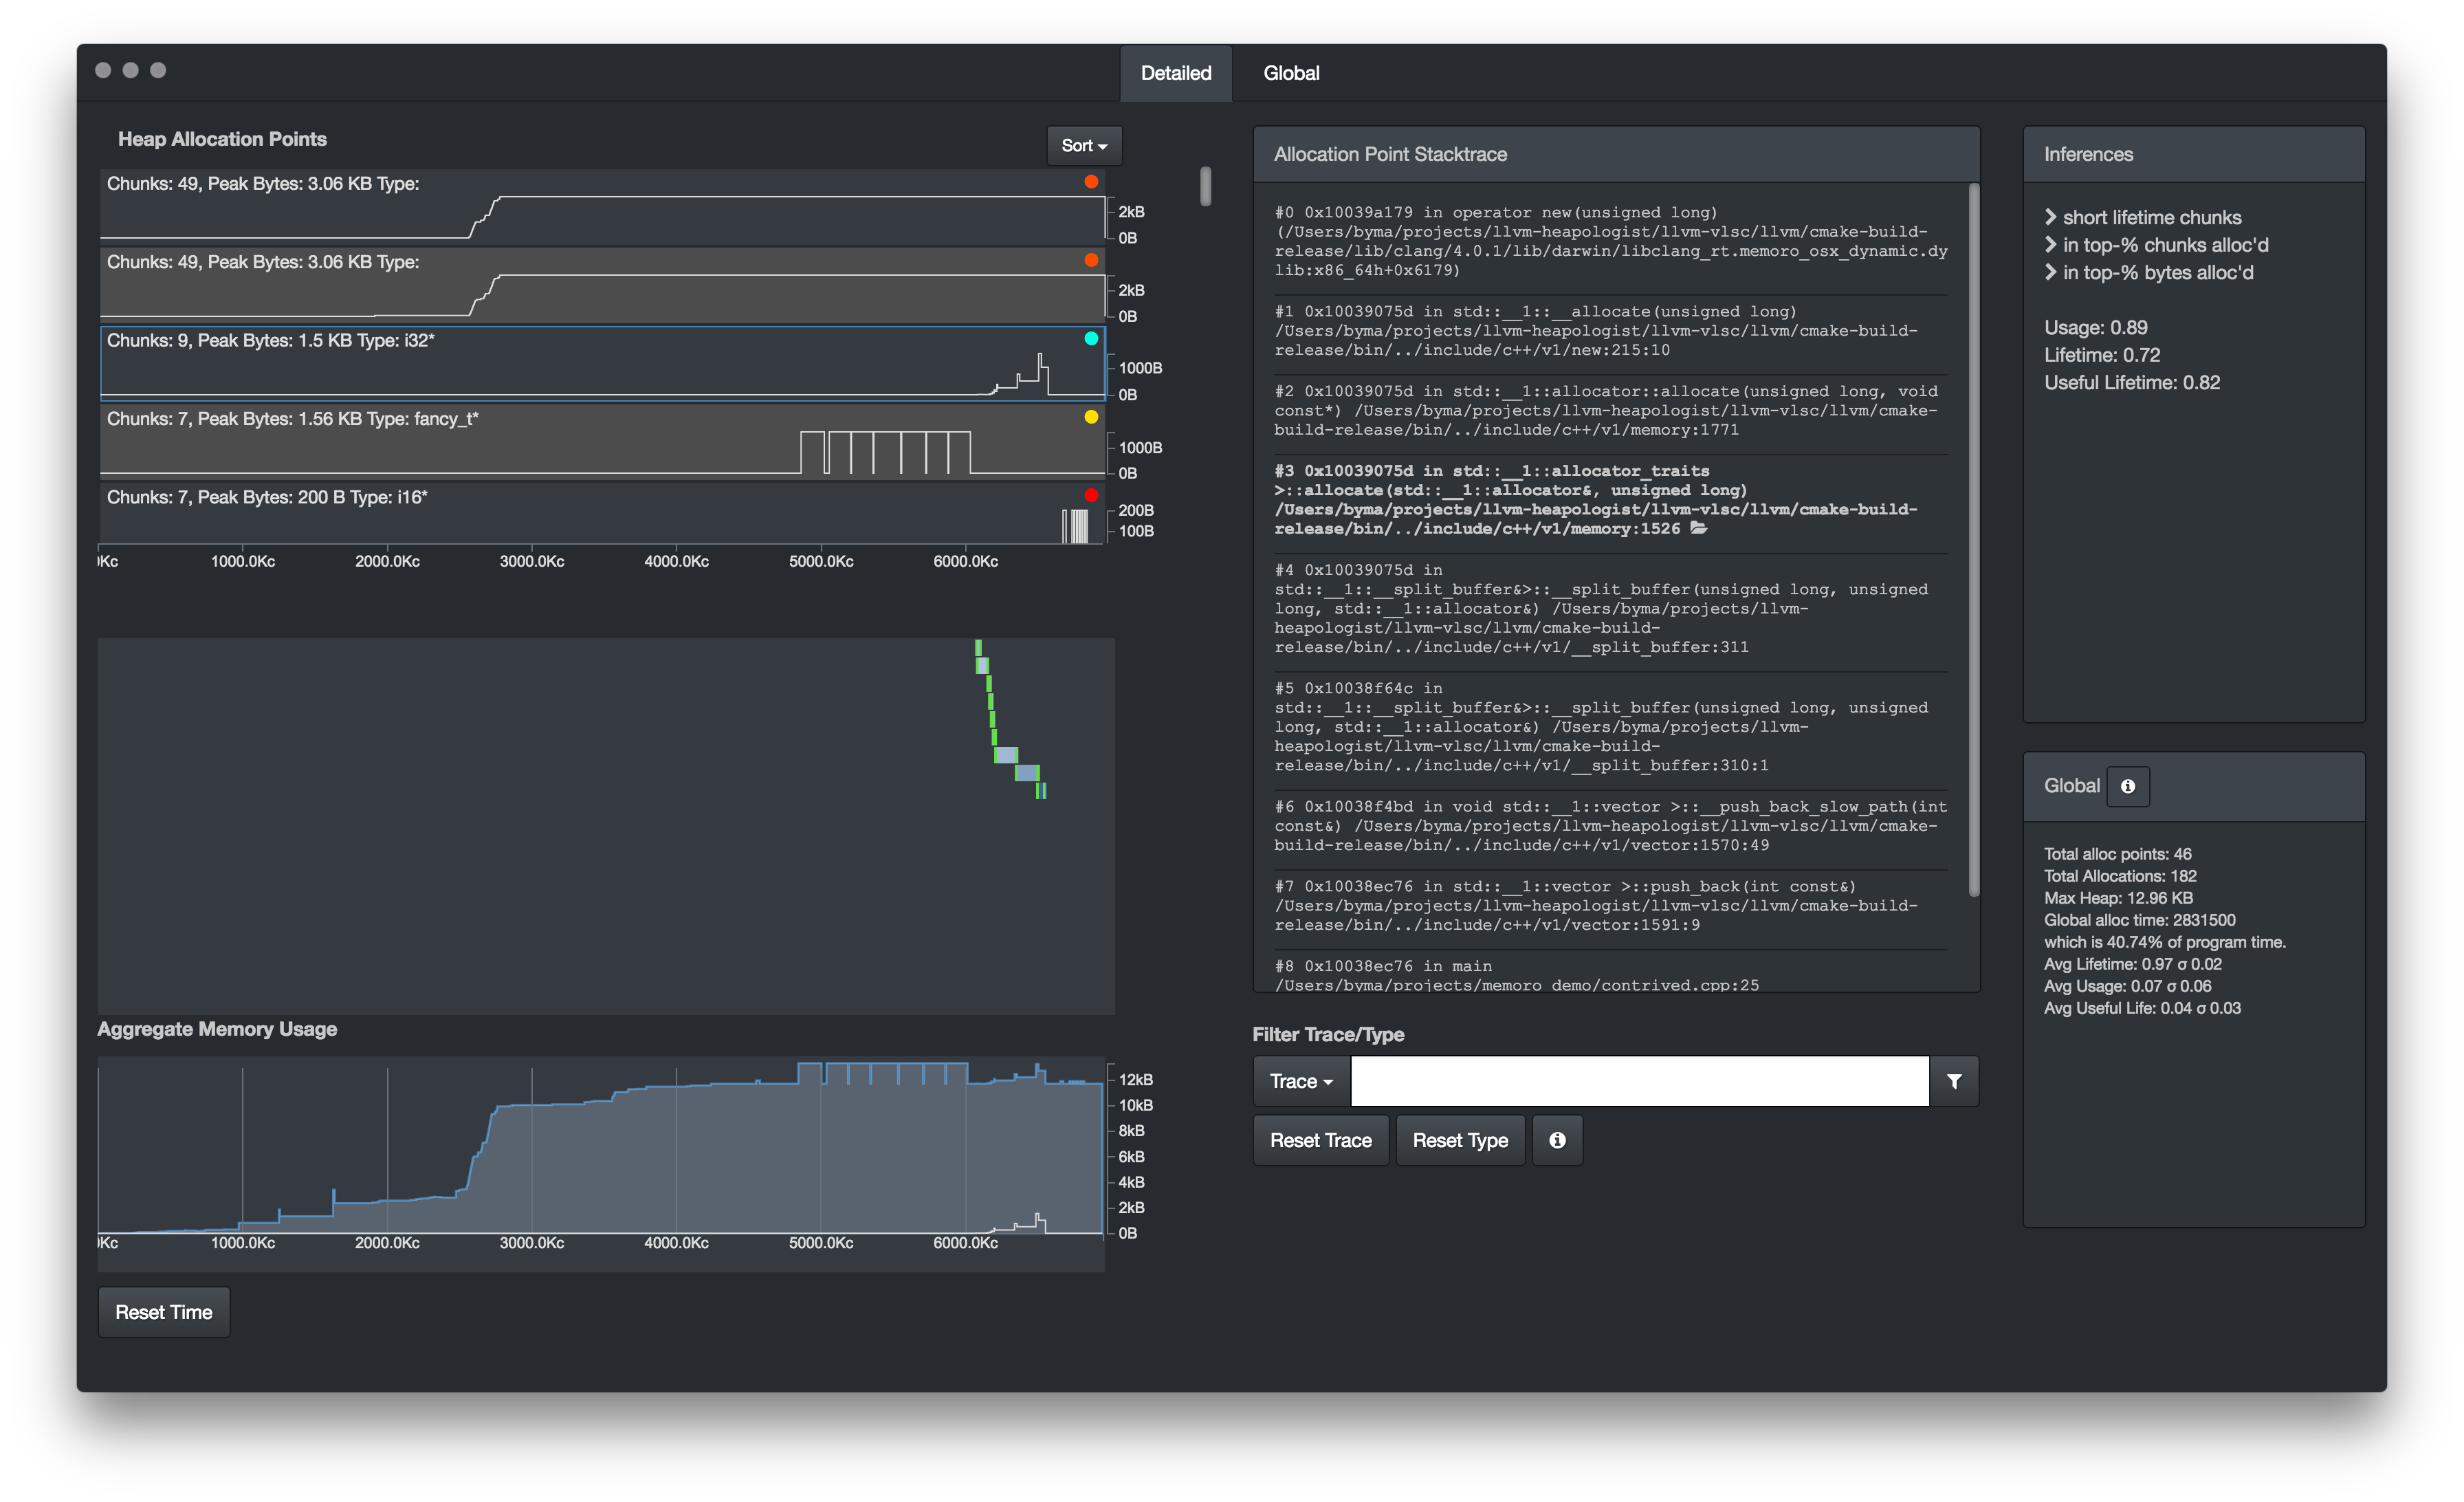 epfl-vlsc/memoro
Memoro: Un Profiler de Heap Detallado
 livecvebench/cve-factory
CVE-Factory
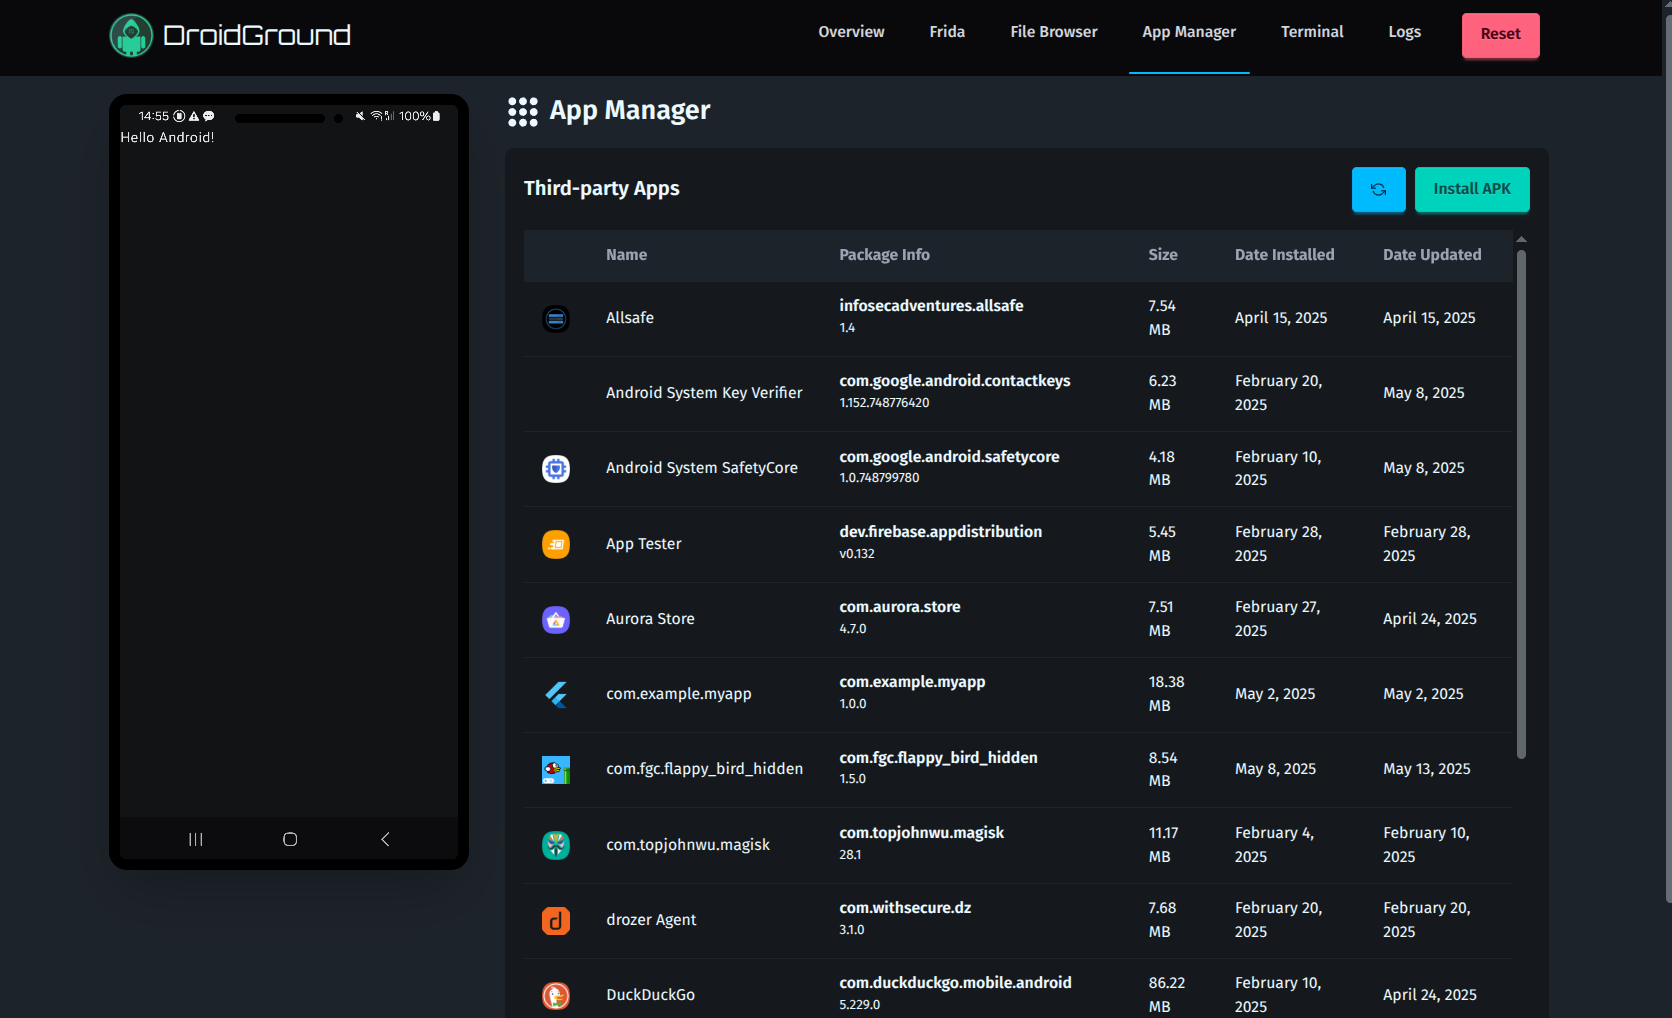 secforce/droidground
Un campo de pruebas flexible para retos CTF de Android.
 deputation/instrumentation_callbacks
Una prueba de concepto que demuestra callbacks de instrumentación en Windows 10 21h1 con una variable TLS para asegurar que todas las syscalls sean…
 sfaci/masc
Un escáner de malware web
 ohjeongwook/shellcodeemulator
Emulador de shellcode escrito con Unicorn Framework con entorno de emulación de volcado de procesos
 security-prince/resources-for-application-security
Algunos buenos recursos para comenzar con la seguridad de aplicaciones.
 leandrofroes/gftrace
Una herramienta de línea de comandos para rastrear la API de Windows en binarios de Golang.
 rasetsuu/vmp-devirt
Plataforma de investigación de devirtualización de VMProtect asistida por trazas: los front-ends de versiones alimentan un backend compartido de…
 nanashili/rea-rust
Port en Rust de REA, una herramienta de ingeniería inversa de solo local con flujos de trabajo CLI/MCP y un worker nativo de Ghidra
 idiom/pftriage
Herramienta y biblioteca de Python para ayudar a analizar archivos durante el triaje y análisis de malware.
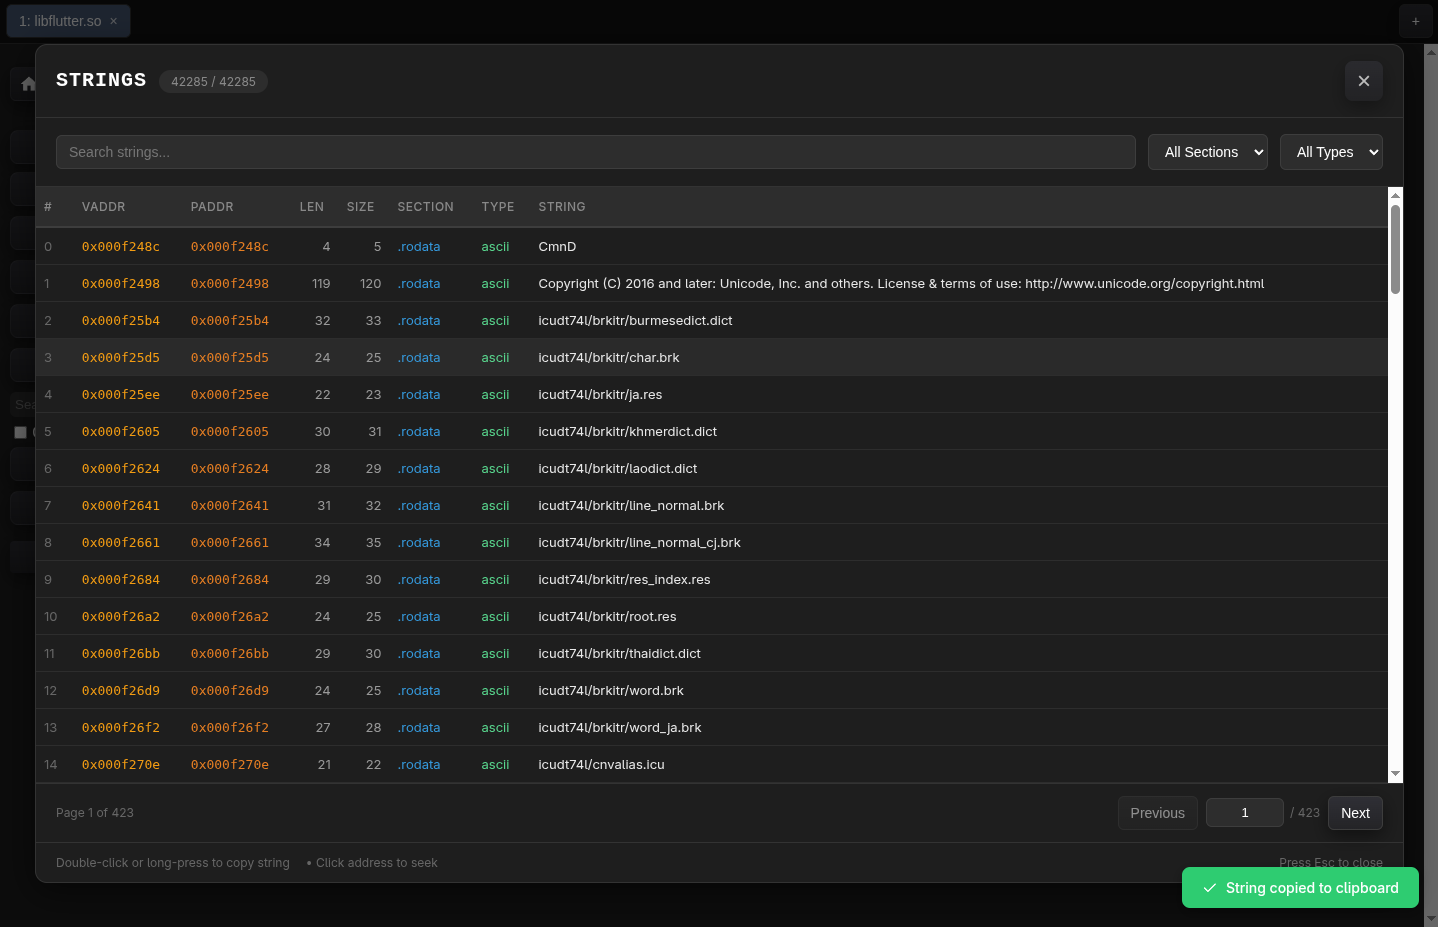 radareorg/r2web
Accede a radare2 desde cualquier lugar, en cualquier momento.
 rog3rsm1th/frelatage
Fuzzer basado en cobertura para aplicaciones Python
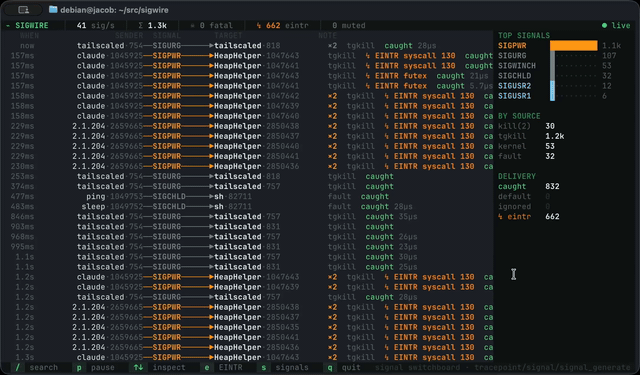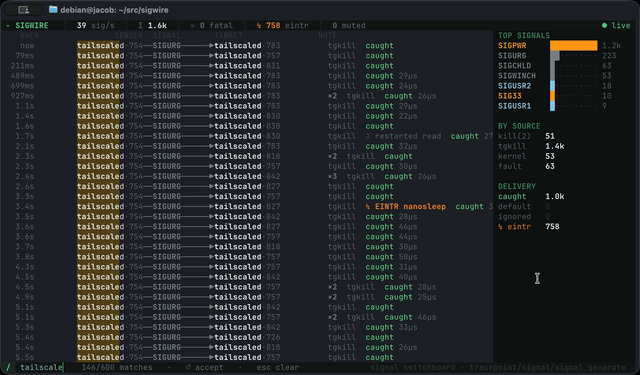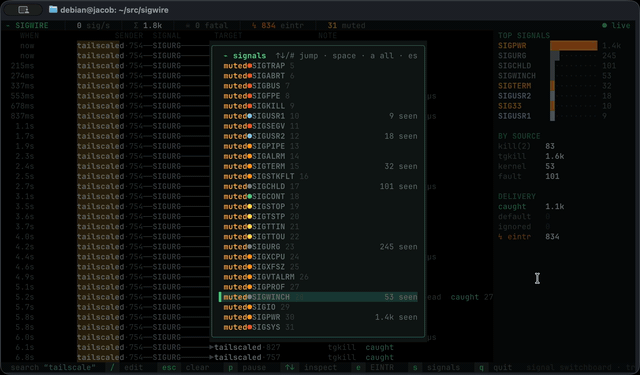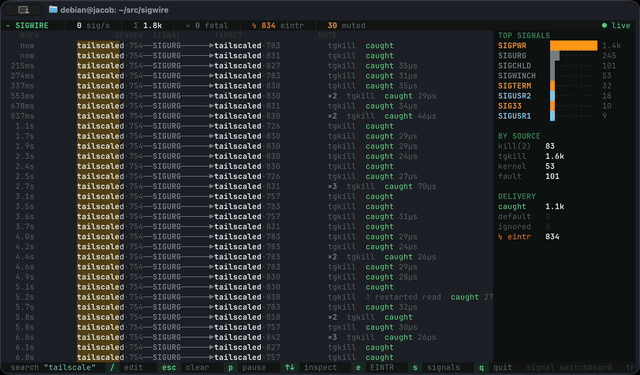 yeet-src/sigwire
Herramienta de observabilidad de señales del kernel en vivo que utiliza tracepoints eBPF para transmitir cada señal generada en un host Linux,…
 hamz-a/frida-android-libbinder
Script PoC de Frida para ver el tráfico de libbinder en Android
 0x742/noia
Herramienta basada en web para explorar entornos aislados de aplicaciones móviles, previsualizar bases de datos SQLite y archivos binarios, y…








