
 #2
Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.
Recomendado por Kitploit
 fcavallarin/domdig
Escáner de XSS DOM para Aplicaciones de Página Única
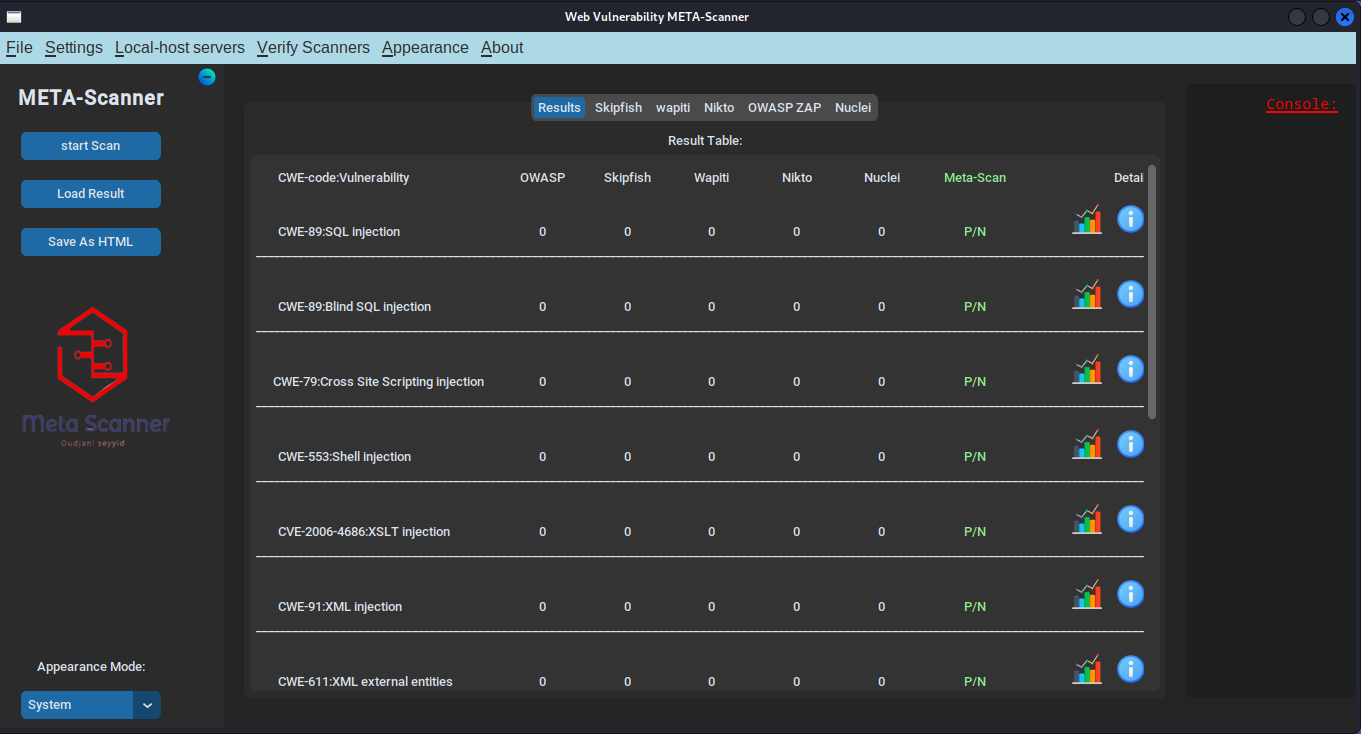 ostesayed/oste-meta-scan
Escáner DAST multi-motor que agrega Nikto, ZAP, Nuclei, SkipFish y Wapiti para la detección automatizada de vulnerabilidades de inyección web con…
 remnux/distro
Proporciona archivos complementarios y fuentes de paquetes Debian para una distribución de Linux especializada centrada en análisis de malware,…
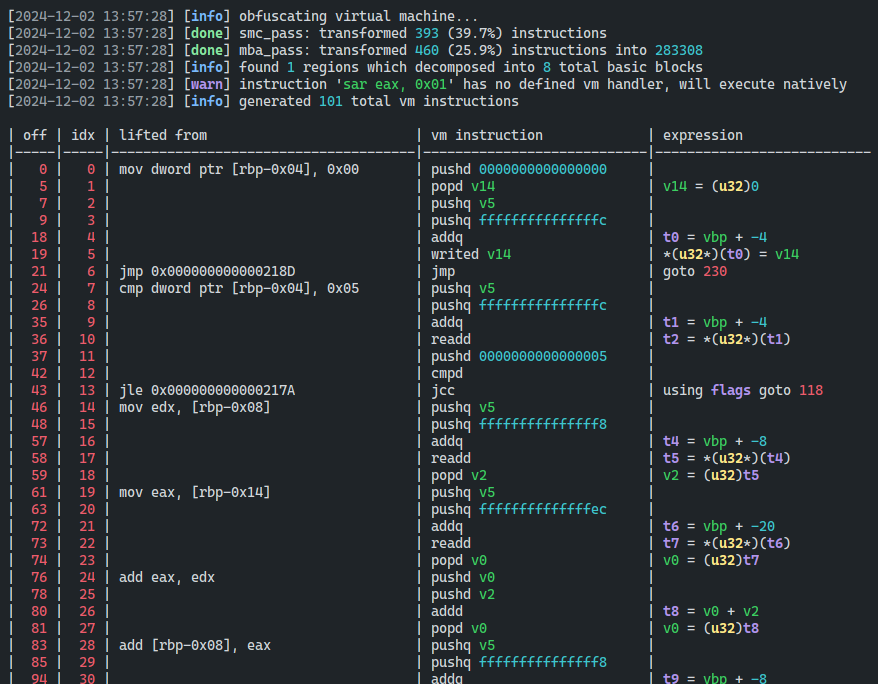 dmaivel/covirt
Un virtualizador de código x86-64 para ofuscación basada en VM
 mxmssh/drafl
AFL + DynamoRIO = fuzzing de binarios sin código fuente en Linux
 urule99/jsunpack-n
Exportado automáticamente desde code.google.com/p/jsunpack-n
 monkeylord/xposedfridabridge
Un script de frida que implementa XposedBridge y carga módulos xposed, sin instalar el framework xposed.
 nccgroup/triforcelinuxsyscallfuzzer
Un fuzzer de llamadas al sistema para linux que utiliza TriforceAFL.
 idamcp/idamcp
Servidor MCP que integra IDA Pro con agentes de IA, con una pasarela sin estado para la gestión de múltiples sesiones, un motor de consultas SQL…
 seemoo-lab/toothpicker
Fuzzer en proceso guiado por cobertura para el demonio Bluetooth de iOS (bluetoothd) usando FRIDA, con fuzzing over-the-air para el protocolo…
 cert-polska/malduck
🦆 Malduck es tu compañero pato en los viajes de análisis de malware
 guardicore/ipcdump
Rastreador de IPC para Linux basado en BPF para tuberías, señales, sockets Unix, loopback y pseudoterminales con captura de metadatos y contenido,…
 nikic/php-fuzzer
Fuzzer guiado por cobertura de bordes para bibliotecas PHP que detecta errores mediante fallos, tiempos de espera y advertencias. Admite gestión de…
 lloydlabs/wsb-detect
wsb-detect te permite detectar si te estás ejecutando en Windows Sandbox ("WSB")
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 connormcgarr/littlecorporal
LittleCorporal: Un generador automatizado de Maldoc en C#
 netspooky/scare
Un REPL y emulador de ensamblador multiarquitectura para tu línea de comandos.
 buguroo/cuckooautoinstall
Script de instalación automática para Cuckoo Sandbox







