
 #1
Herramientas para adquirir, preservar y analizar evidencia digital con fines legales o de investigación.
Recomendado por Kitploit

 dfir-iris/iris-web
Plataforma colaborativa de respuesta a incidentes
 nowsecure/r2frida
Radare2 y Frida mejor juntos.
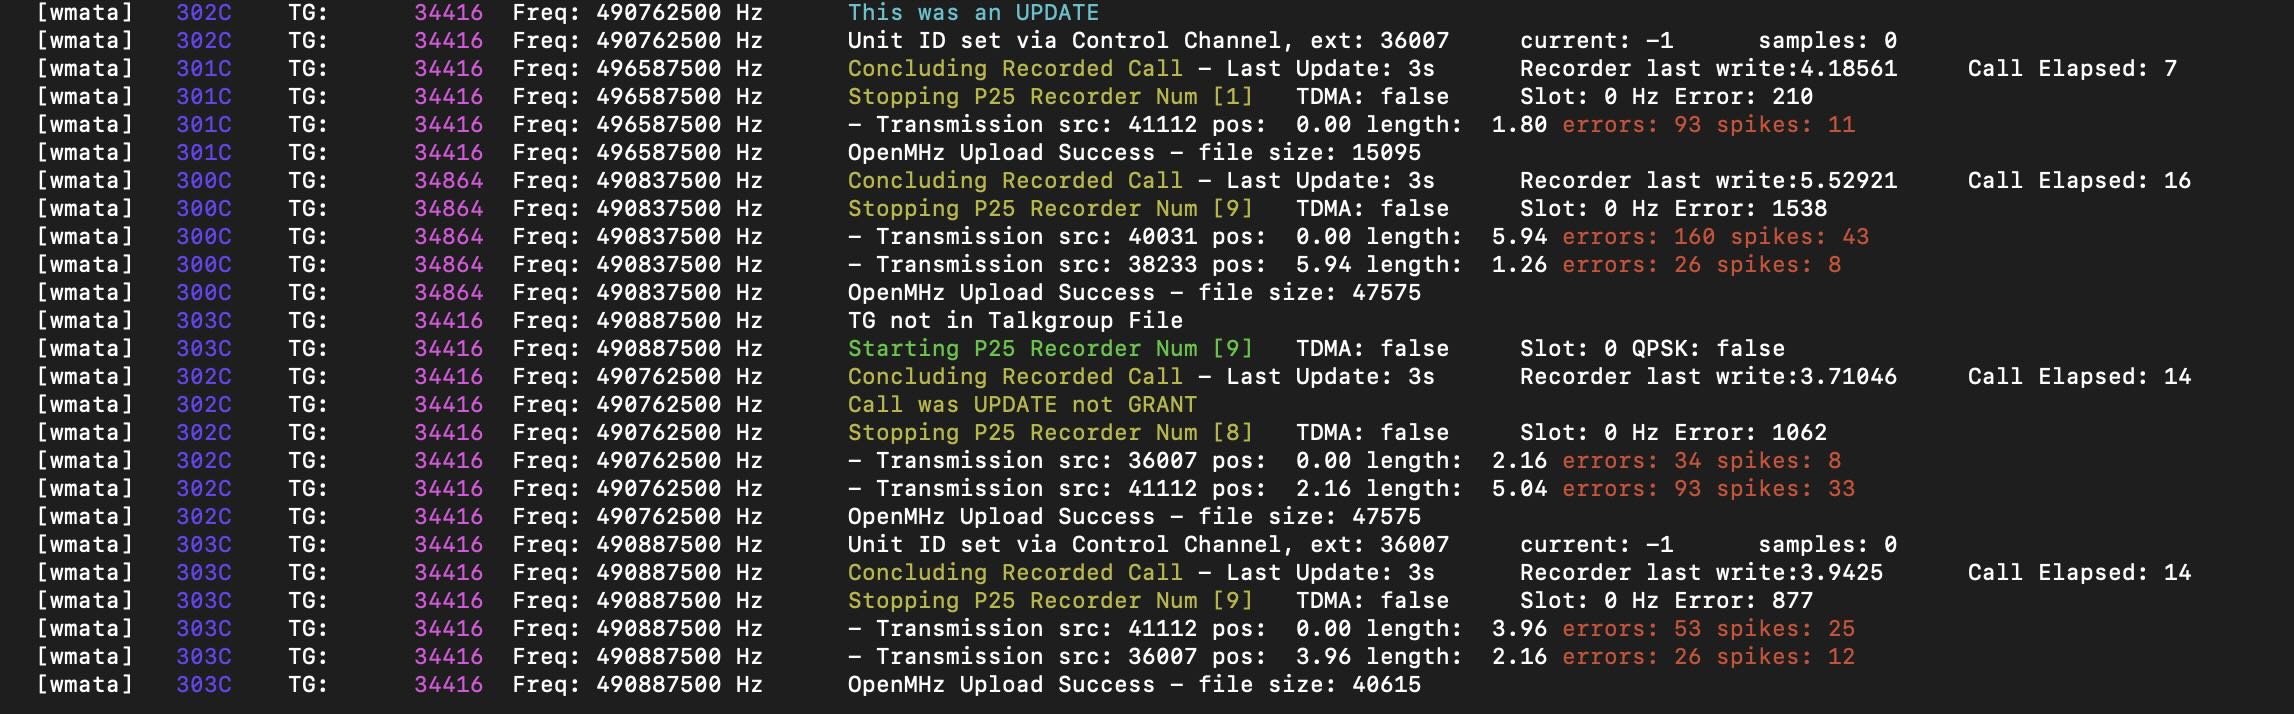 trunkrecorder/trunk-recorder
Registra llamadas de un sistema de radio trunking (P25 y SmartNet)
 apple-oss-distributions/xnu
Kernel híbrido que combina Mach, FreeBSD y IOKit para macOS y iOS. Proporciona servicios centrales del SO, un marco de controladores y aplicación de…
 s3cur3th1ssh1t/creds
Algunos scripts y ejecutables útiles para Pentest y Forensia
 ahmadhassan-bted/nasuno
Kit de herramientas forense de eliminación de marcas de agua de audio con IA y anti-atribución. Neutraliza Suno, Udio y huellas neuronales con…
 fortra/nanodump
La navaja suiza del volcado de LSASS
 kiminewt/pyshark
Wrapper de Python para tshark, permitiendo el análisis de paquetes en Python usando los disectores de Wireshark
 virustotal/yara-x
Una reescritura de YARA en Rust.
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 jstrosch/malware-samples
Muestras de malware, ejercicios de análisis y otros recursos interesantes.
 hasherezade/hollows_hunter
Escanea todos los procesos en ejecución. Reconoce y vuelca una variedad de implantes potencialmente maliciosos (PE reemplazados/implantados,…
 blacktop/ipsw-diffs
Publica diferencias por compilación de las versiones de firmware IPSW de iOS, iPadOS y macOS, lo que permite la comparación a nivel binario de los…
 eldavoo/wa-crypt-tools
Gestiona archivos .crypt12, .crypt14 y .crypt15 de WhatsApp.
 nikaiw/vmkatz
Extraer credenciales de Windows directamente desde instantáneas de memoria de máquinas virtuales y discos virtuales.
 awnumar/memguard
Sandbox de software para almacenar información sensible en memoria.
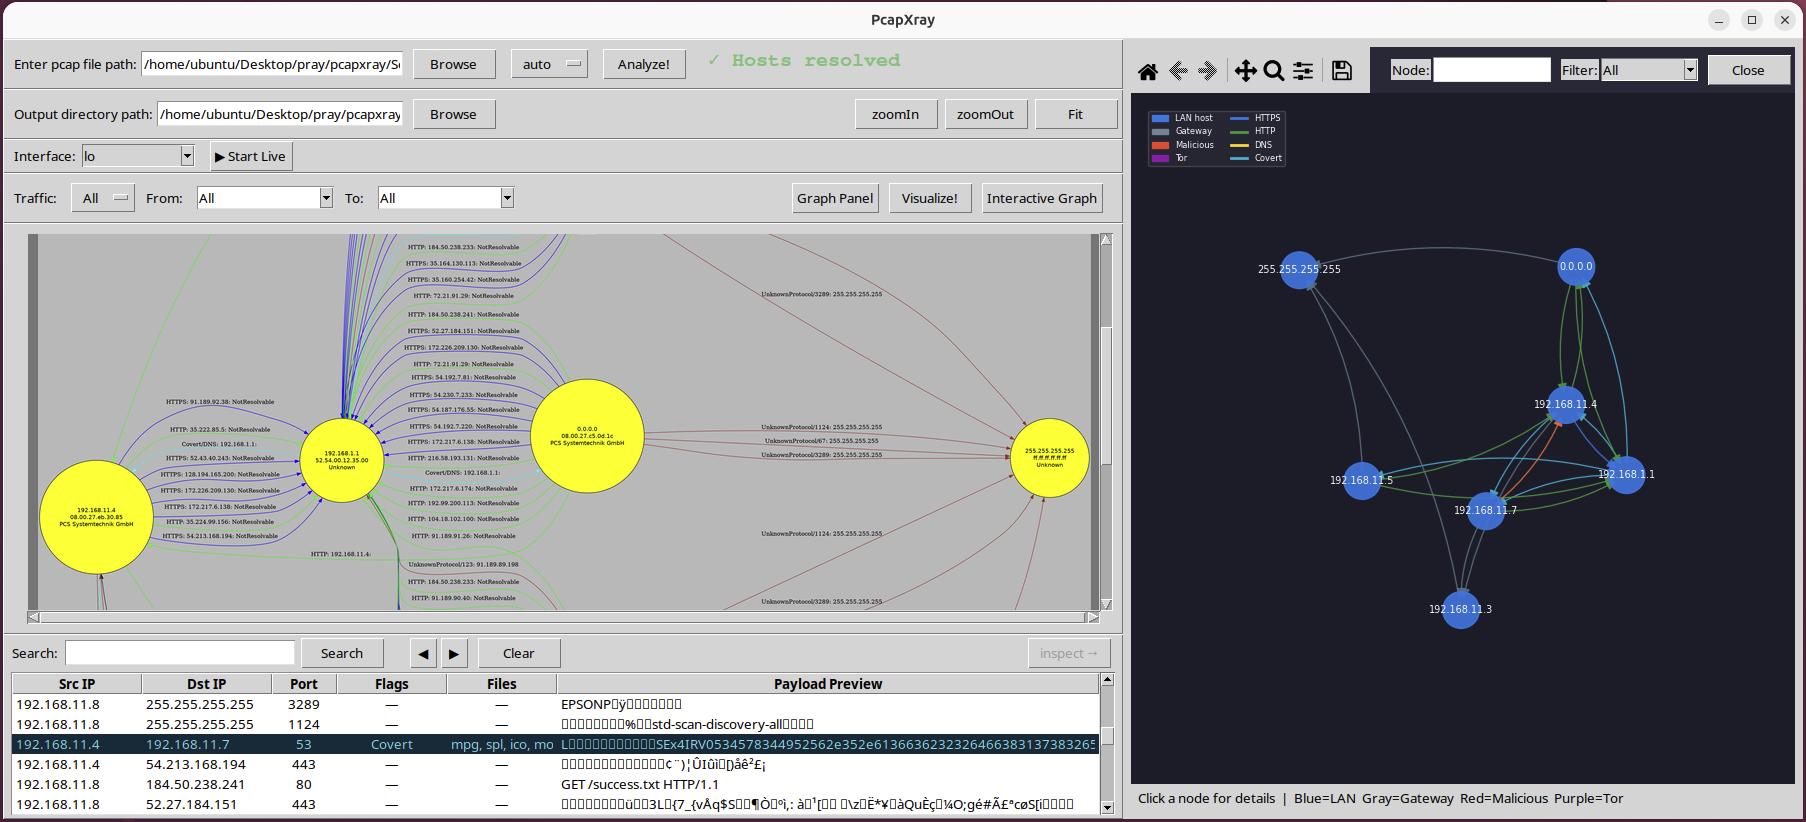 srixivas/pcapxray
❄️ PcapXray - Una herramienta de análisis forense de redes - Para visualizar una captura de paquetes sin conexión como un diagrama de red que incluye…
 hasherezade/libpeconv
Biblioteca personalizada de carga y manipulación de PE para mapeo manual, enganche de IAT, volcado de memoria y reconstrucción de imports para…








