
 #1
Herramientas para adquirir, preservar y analizar evidencia digital con fines legales o de investigación.
Recomendado por Kitploit

 ntop/ntopng
Monitoreo de tráfico web y de red de ciberseguridad
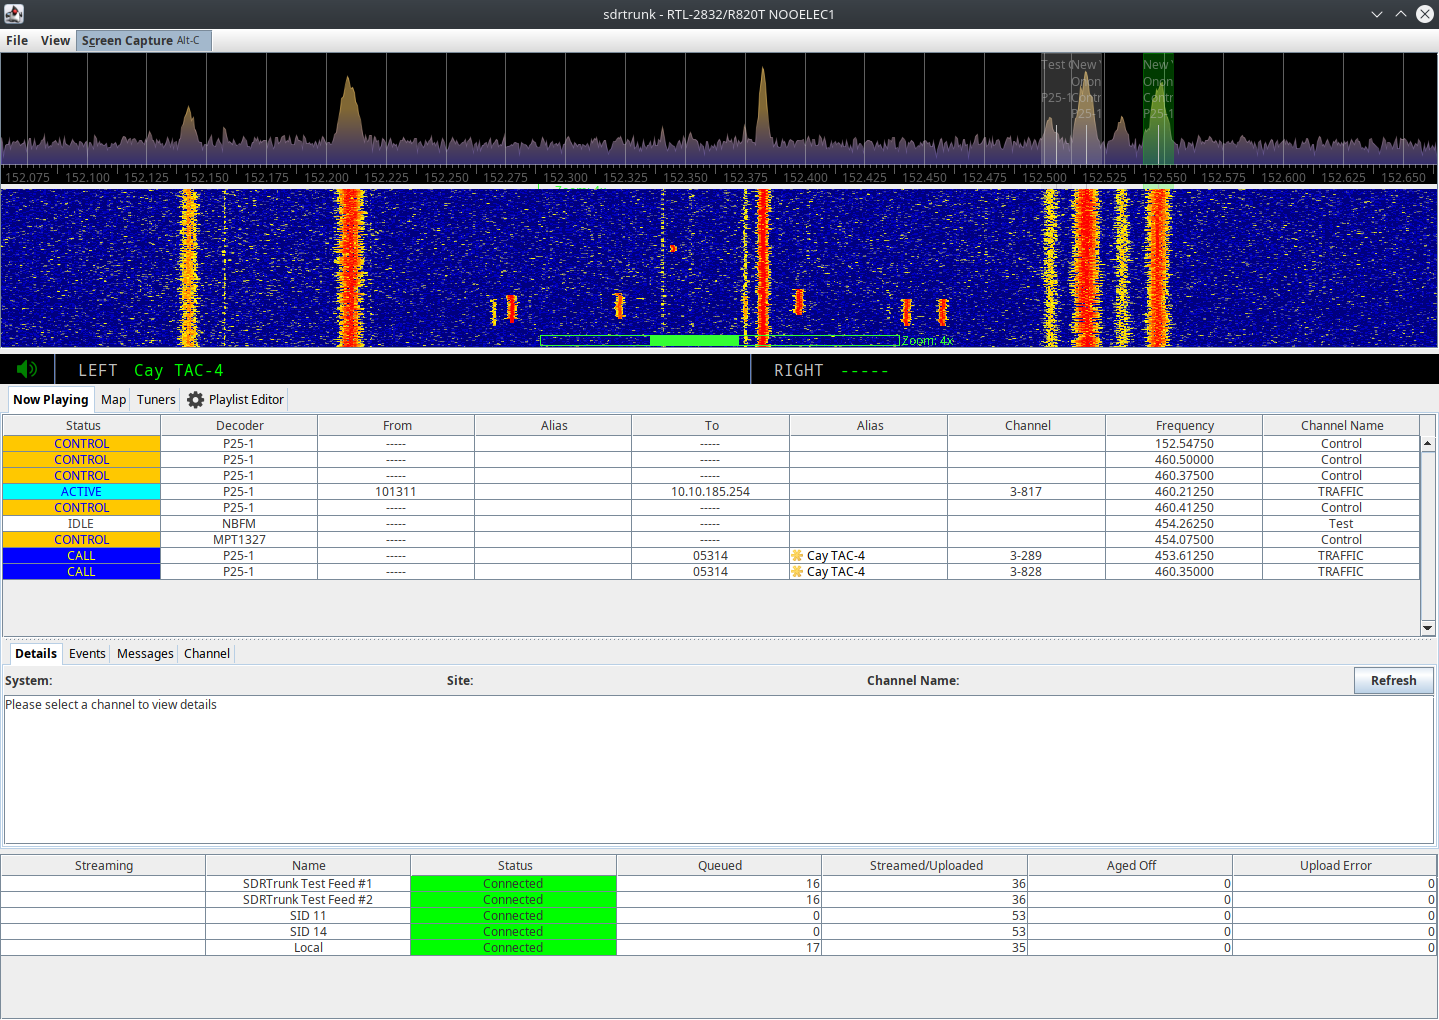 dsheirer/sdrtrunk
Una aplicación java multiplataforma para decodificar, monitorear, grabar y transmitir protocolos de radio móvil trunking y relacionados utilizando…
 kevoreilly/capev2
Extracción de Configuración y Carga Útil de Malware
 omerbenamram/evtx
Un analizador rápido (y seguro) para el formato de Registro de Eventos XML de Windows (EVTX)
 log2timeline/plaso
Motor de análisis forense digital que analiza registros, archivos y artefactos del sistema para construir superlíneas de tiempo, permitiendo la…
 p1sec/qcsuper
QCSuper es una herramienta que se comunica con teléfonos y módems basados en Qualcomm, permitiendo capturar tramas de radio 2G/3G/4G en bruto, entre…
 sleuthkit/sleuthkit
Biblioteca forense y kit de herramientas CLI para analizar imágenes de discos y sistemas de archivos, recuperar datos eliminados, generar líneas de…
 blacktop/ipsw
Navaja suiza para investigación en iOS/macOS
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 arkime/arkime
Arkime es un sistema de código abierto, a gran escala, de captura completa de paquetes, indexación y base de datos.
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
 ericzimmerman/kapefiles
Este repositorio sirve como un lugar para Targets y Modules creados por la comunidad para su uso con KAPE.
 r3n3r0/cve-2026-0006-step-2
Paquete de investigación que demuestra una cadena ROP asistida por fuga en Android media.swcodec mediante el desbordamiento de heap del decodificador…
 microsoft/avml
Herramienta portátil de adquisición de RAM de Linux para análisis forense y respuesta a incidentes, que captura imágenes compatibles con LiME con…
 winsiderss/systeminformer
Monitor de sistema de Windows en tiempo real con análisis avanzado de procesos, red y disco, depuración de trazas de pila, detección de malware y…
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 stamparm/maltrail
Sistema de detección de tráfico malicioso en tiempo real que utiliza listas negras públicas, trazas estáticas de malware y análisis heurístico para…





