
 #1
Herramientas de evaluación de bases de datos, prueba de inyección SQL, auditoría, cifrado y monitoreo de actividad.
Recomendado por Kitploit
 security-n/cve-2021-39379
Exploit de prueba de concepto para CVE-2021-39379, una vulnerabilidad de inyección SQL en openSIS 8.0 a través del parámetro password_stn_id en…
 geraldoalcantara/cve-2023-49970
Sistema de soporte al cliente 1.0 - Vulnerabilidad de inyección SQL en el parámetro "subject" durante la operación "save_ticket"
 geraldoalcantara/cve-2023-49988
Hotel Booking Management v1.0 - Vulnerabilidad de Inyección SQL en el parámetro "npss" en rooms.php
 randomrobbiebf/cve-2024-55978
Code Generator Pro <= 1.2 - Inyección SQL no autenticada
 sahici/cve-2025-2812
CVE-2025-2812 Inyección SQL
 akhlak2511/cve-2024-50971
Prueba de concepto para CVE-2024-50971, una vulnerabilidad de inyección SQL en Itsourcecode Construction Management System 1.0, con pasos de…
 security-n/cve-2021-39377
Prueba de concepto para CVE-2021-39377, una vulnerabilidad de inyección SQL en openSIS 8.0 a través del parámetro username, que permite la toma de…
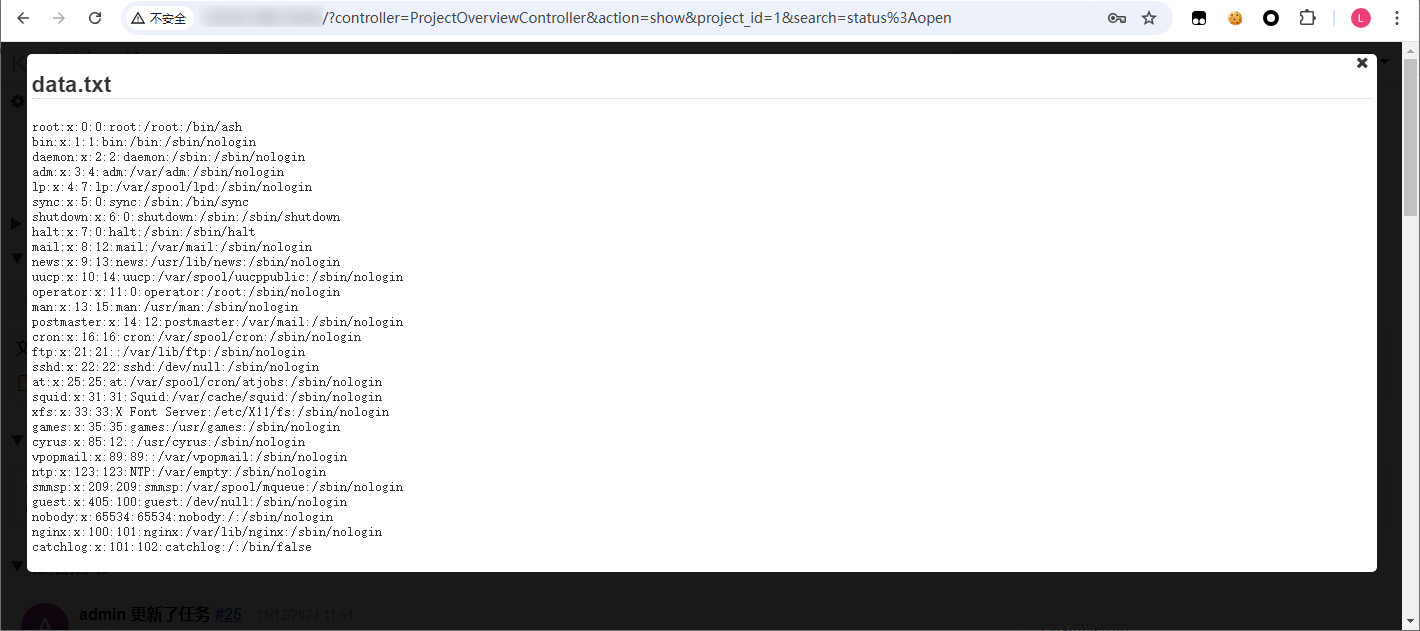 l20170217b/cve-2024-51747
Exploit de prueba de concepto para CVE-2024-51747 que permite la lectura y eliminación de archivos autenticados mediante la manipulación de la base…
 erengozaydin/college-management-system-course_code-sql-injection-authenticated
Prueba de concepto que demuestra una inyección SQL autenticada en College Management System 1.0 a través del parámetro 'course_code', con payload…
 againstthelight/cve-2022-37204
Exploit de prueba de concepto para una vulnerabilidad de inyección SQL autenticada en JFinal CMS 5.1.0, que demuestra divulgación de información y…
 moisei-dev/go-dbmigrate
Biblioteca Go y CLI para gestionar migraciones de esquemas de bases de datos con soporte para PostgreSQL, MySQL, SQLite y Cassandra, incluyendo…
 lisa-2905/cve-2024-56429
Exploit para CVE-2024-56429 que demuestra la extracción de la contraseña de arranque de la base de datos Apache Derby del código fuente de…
 emad-almousa/cve-2021-35576
Prueba de concepto del exploit para CVE-2021-35576 que demuestra la evasión de la política de Oracle Unified Audit mediante una vulnerabilidad de…
 yoshik0xf6/cve-2025-29529
SQLi ITC Multiplan v3.7.4.1002 (CVE-2025-29529)
 savagesanta11/reproduce-cve-2024-21513
Demuestra CVE-2024-21513 en langchain-experimental, mostrando la ejecución arbitraria de código a través del eval() de VectorSQLDatabaseChain en…
 randomrobbiebf/cve-2023-41652
RSVPMarker <= 10.6.6 - Inyección SQL no autenticada
 security-n/cve-2021-39378
Prueba de concepto para CVE-2021-39378: inyección SQL en openSIS 8.0 a través del parámetro str en NamesList.php, que permite la extracción de la…
 emad-almousa/cve-2023-22074
Prueba de concepto de exploit para CVE-2023-22074, una vulnerabilidad del componente Oracle Database Sharding que permite la exposición de hashes de…








