
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-29529 — SQLi ITC Multiplan v3.7.4.1002 (CVE-2025-29529) | Kitploit

Herramientas/GitHubGitHub/yoshik0xf6/cve-2025-29529
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónSeguridad de Bases de Datos
GitHubyoshik0xf6/cve-2025-29529

CVE-2025-29529

SQLi ITC Multiplan v3.7.4.1002 (CVE-2025-29529)

Ver Repositorio
29hace 1 añoAún no revisado
Compartir

SQLi ITC Multiplan (CVE-2025-29529)

Descubrimiento

El 21 de febrero de 2025, se identificó una vulnerabilidad de inyección SQL en la plataforma “Multiplan” desarrollada por ITC Systems durante un trabajo con un cliente.

Versiones afectadas

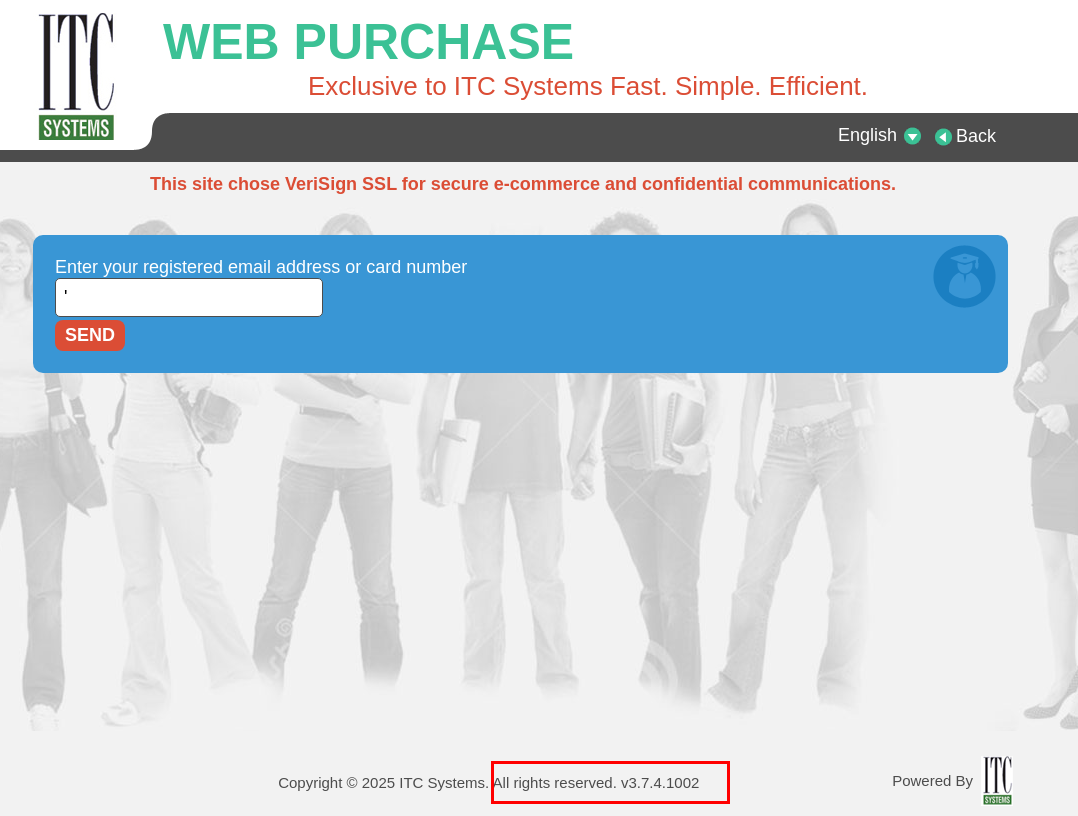
Esta vulnerabilidad solo se ha probado en v3.7.4.1002 screenshot
Vector de ataque

Se detectó que el parámetro POST "ctl00%24cpLogin%24ctlForgotPassword%24txtEmail" utilizado por el endpoint "ForgotPassword.aspx" no estaba sanitizado. Un actor de amenazas no autenticado podría aprovechar esta vulnerabilidad para leer la base de datos del backend de la aplicación. screenshot

Prueba de concepto (PoC)

Como prueba de concepto (PoC), se recopiló información de la base de datos, como tablas y columnas. screenshot screenshot

Comprobación de vulnerabilidad

Copie y pegue una solicitud POST de BurpSuite del endpoint /ForgotPassword.aspx en un archivo de texto.

  • Aproveche sqlmap (sqlmap -r burprequest.txt -p ctl00%24cpLogin%24ctlForgotPassword%24txtEmail)

Remediación

Actualice la plataforma a la oferta actual de ITC poniéndose en contacto con el equipo de ventas de ITC para analizar la ruta de actualización a netZcore on-premise o netZcore Avro, el avanzado servicio OneCard Cloud de ITC.

Referencias

https://itcsystems.com/end-of-service-life-eosl-notice-multiplan-matrix-onecard-platform/

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





