
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 samyk/poisontap
Explota ordenadores bloqueados/protegidos con contraseña mediante USB, instala una puerta trasera persistente basada en WebSocket, expone el router…
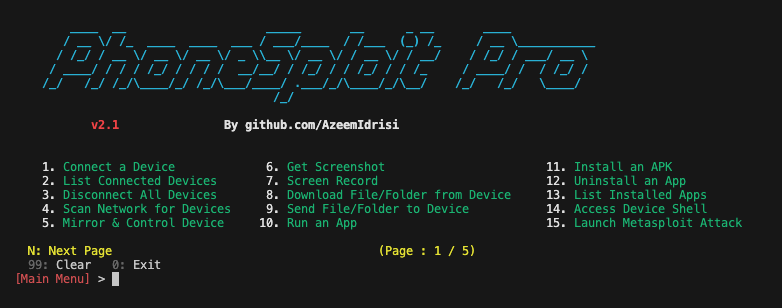 azeemidrisi/phonesploit-pro
Una herramienta de hacking todo en uno para tomar el control remoto de dispositivos Android.
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 samratashok/nishang
Nishang - PowerShell ofensivo para equipo rojo, pruebas de penetración y seguridad ofensiva.
 x0rz/eqgrp
Contenido descifrado de eqgrp-auction-file.tar.xz
 meshcore-dev/meshcore
Un nuevo protocolo de malla de enrutamiento híbrido y ligero para radios de paquetes.
 its-a-feature/mythic
Un marco colaborativo y multiplataforma para red teaming.
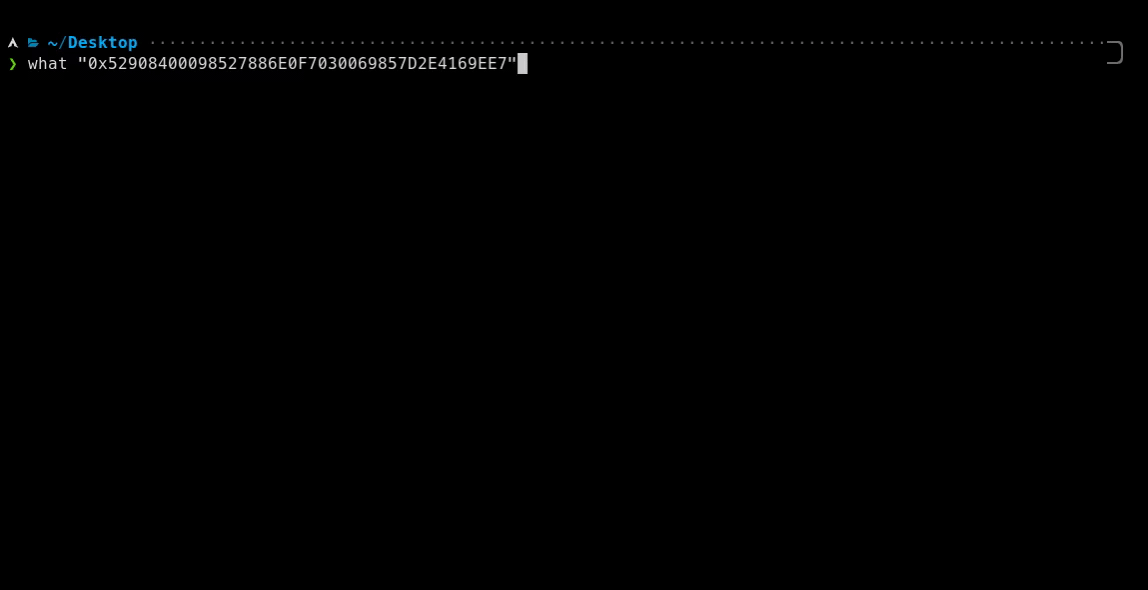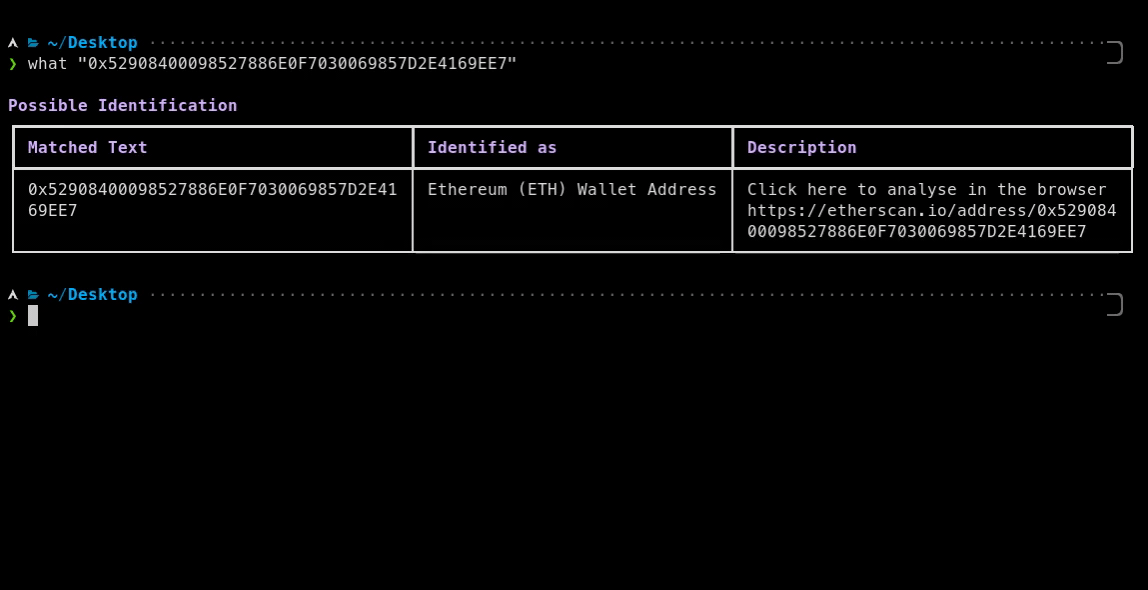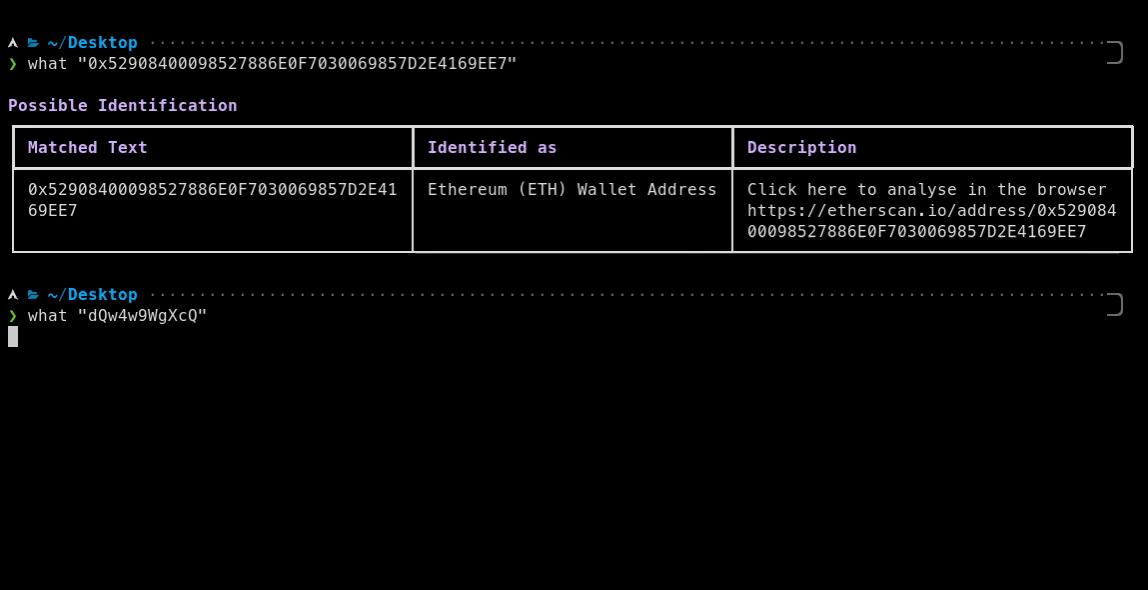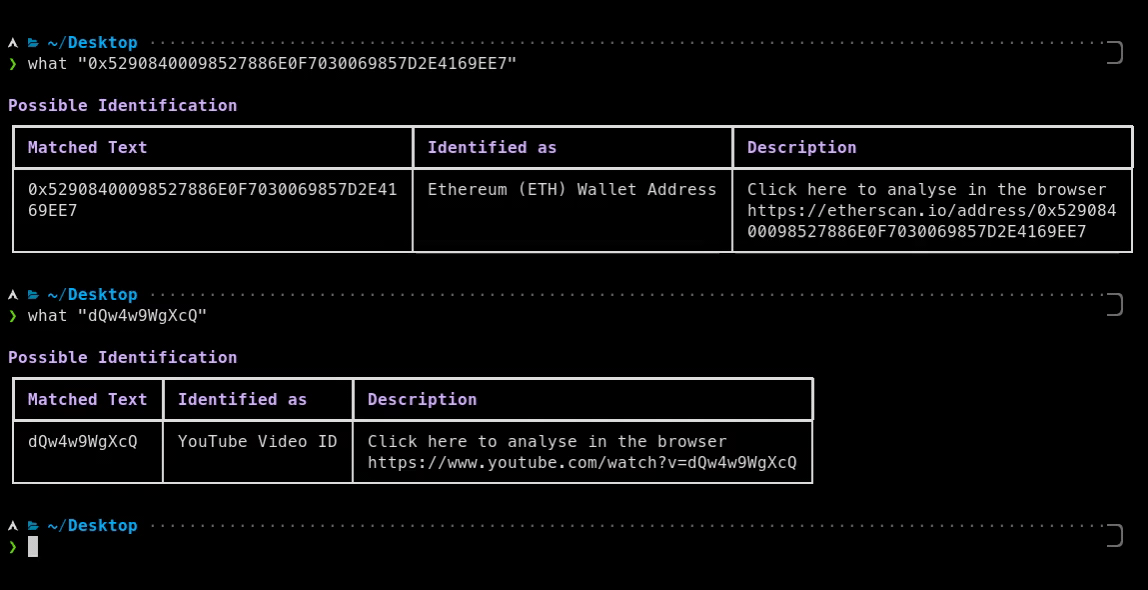 bee-san/pywhat
🐸 Identifica cualquier cosa. pyWhat te permite identificar fácilmente correos electrónicos, direcciones IP y más. ¡Dale un archivo .pcap o algo de…
 nicocha30/ligolo-ng
Una herramienta de túneles/pivoting avanzada, pero simple, que utiliza una interfaz TUN.
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Varios consejos y trucos
 agwa/git-crypt
Cifrado transparente de archivos en git

 jonaslejon/malicious-pdf
Genera archivos PDF de prueba maliciosos para pruebas de penetración, búsqueda de bug bounties y red teaming. Prueba SSRF, XSS, XXE, robo de…
 rhinosecuritylabs/pacu
El framework de explotación de AWS, diseñado para probar la seguridad de los entornos de Amazon Web Services.
 i-am-shodan/usbarmyknife
USB Army Knife – la herramienta definitiva de acceso físico para pentesters y red teamers.
 ne0nd0g/merlin
Merlin es un multiplataforma post-explotación HTTP/2 Comando y Control servidor y agente escrito en golang.
 aydinnyunus/keylogger
Obtener entradas de teclado, ratón, captura de pantalla y micrófono desde la computadora objetivo y enviarlas a tu correo.
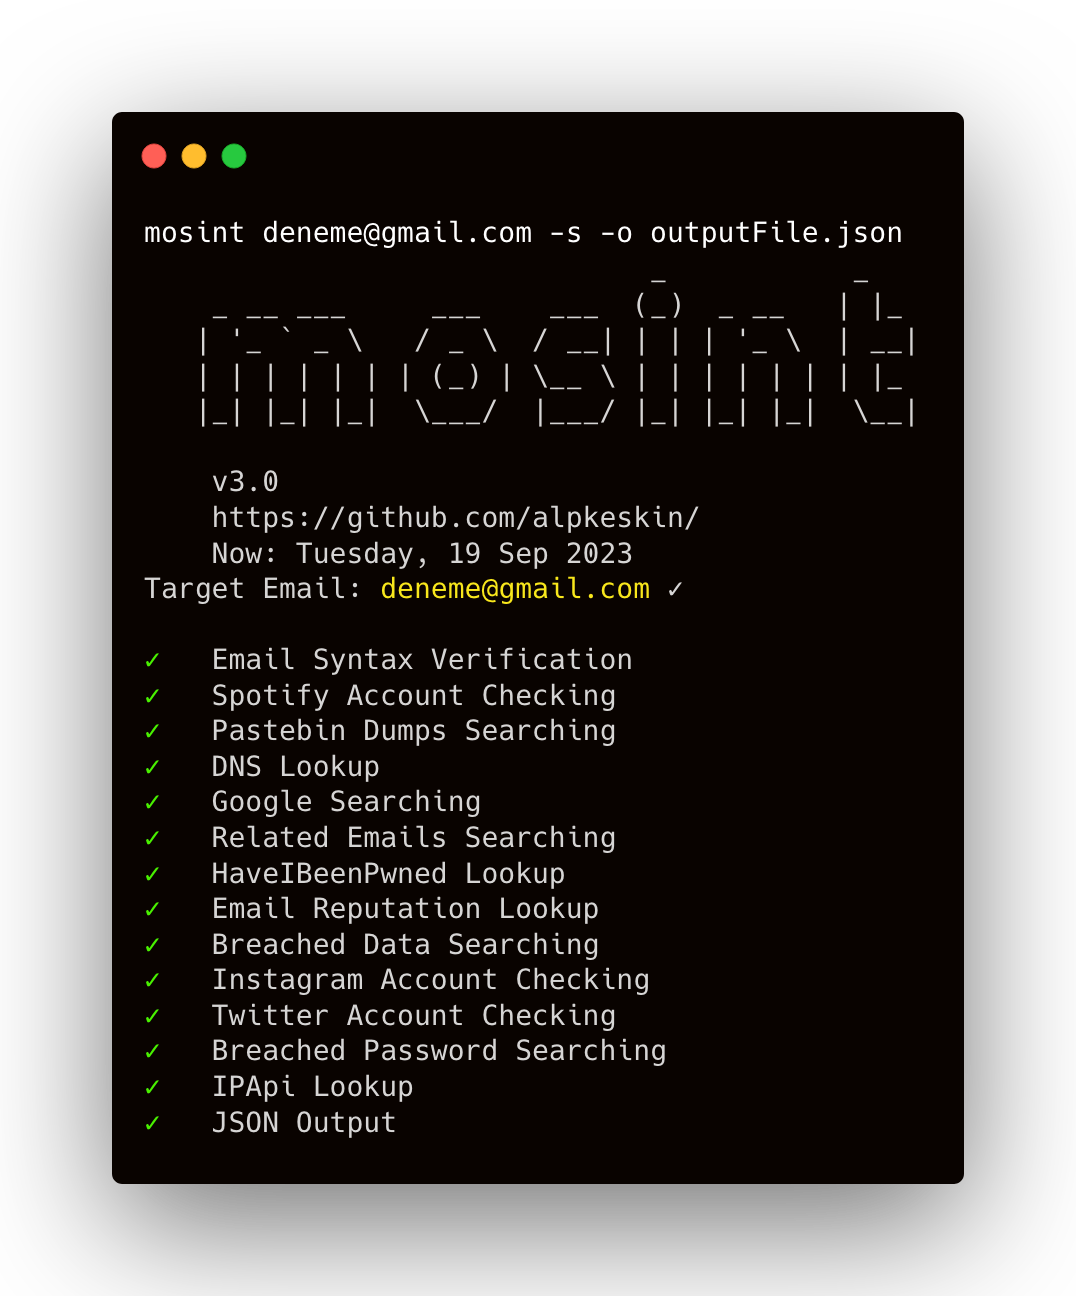 alpkeskin/mosint
Herramienta automatizada de OSINT por correo electrónico que verifica correos, comprueba filtraciones de datos y fugas de contraseñas, encuentra…





