
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 adityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure
CVE-2026-27579 - Configuración incorrecta de CORS – Origen arbitrario con credenciales → Exposición autenticada de datos de cuenta entre orígenes
 toxy4ny/bl00dym4ry
Simulador educativo de troyanos para la formación en ciberseguridad, que simula ataques de phishing con ingeniería social, reconocimiento del…
 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
Análisis de ingeniería inversa de AcrStealer, un sofisticado ladrón de información que utiliza protocolos personalizados, robo de credenciales de…
 legendile7/cve-2026-78122-poc
Exploit de prueba de concepto para CVE-2026-78122, que demuestra la exfiltración del sistema de archivos del contenedor y de variables de entorno a…
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing: lectura/escritura arbitraria de archivos -> RCE
 mindcrypt/covertchannels-steganography
Una lista de canales encubiertos y recursos de esteganografía/estegoanálisis (libros, artículos y herramientas)
 lucacav/steg-tools
Una lista de herramientas y material sobre esteganografía y ocultación de información
 yarrick/iodine
Tuneliza datos IPv4 a través de servidores DNS para evadir las restricciones del firewall y proporcionar acceso de red encubierto para pruebas de…
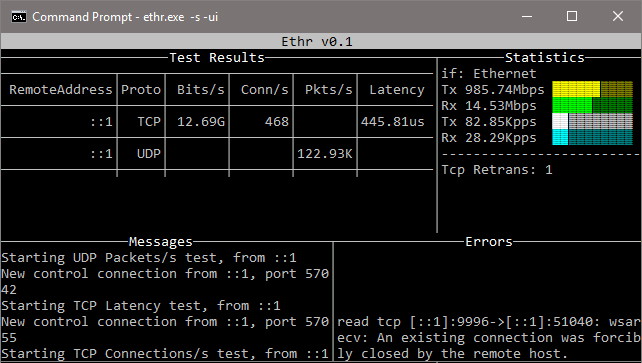 microsoft/ethr
CLI multiplataforma para pruebas de rendimiento de red sobre TCP, UDP, HTTP, HTTPS e ICMP: ancho de banda, conexiones/s, paquetes/s, latencia,…
 promptfoo/modelaudit
Escáner de seguridad para archivos de modelos de IA/ML. Detecta código malicioso, puertas traseras y vulnerabilidades antes del despliegue
 wireshark/wireshark
Capture y analice el tráfico de red con inspección profunda de paquetes, decodificación de protocolos en cientos de protocolos y soporte de archivos…
 wattocyber/agentic-dm-gateway
Security control plane for LLM agents: allowlists, owner kill switch, PIN sessions, rate limits, prompt-injection detection, and output scrubbing to…
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análisis de ingeniería inversa del Dropper GCleaner, un malware que utiliza una infraestructura C2 resiliente, carga de drivers de kernel, ejecución…
 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 cenobyte-vincit/slot2
UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
 graysignal/cve-2024-23897-jenkins-arbitrary-read-file-vulnerability
Escáner de exploits sin autenticación de Jenkins CLI para CVE-2024-23897 que detecta versiones vulnerables y lee archivos arbitrarios del controlador…
 toanln-cov/cve-2026-74251
Inyección SQL no autenticada a través del filtro de atributos en Phoca Cart - CVSS 9.3
 vognik/cve-2026-26980
Exploit de inyección SQL no autenticada para la API de contenido de Ghost CMS (CVE-2026-26980); vuelca tablas de bases de datos de SQLite/MySQL con…







