
 #1
Plataformas de Capture The Flag, creación de desafíos, herramientas de resolución y frameworks de ciberseguridad competitiva.
Recomendado por Kitploit
 scottalt/ai-email-threat-research
Un juego de investigación en ciberseguridad que mide cómo los humanos detectan correos electrónicos de phishing generados por IA. Construido como una…
 ronankongala/metasploit-pentest-report
Prueba de penetración autorizada contra Metasploitable2 y TryHackMe Blue. 3 CVE explotadas (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 hallazgos…
 suriyaboon/hackthebox-facts
HTB Facts es una máquina Linux fácil que presenta Camaleon CMS y MinIO. Obtén acceso de administrador mediante registro abierto y una vulnerabilidad…
 alzeaty1/security-writeups
Writeups de CTF y scripts didácticos para seguridad web, técnicas de bug bounty y análisis forense de redes, con versiones de valores en blanco para…

 rdelasierra-uy/portfolio
Vitrina profesional: writeups de Hack The Box, informes, casos de estudio GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…
 pczbuilds/monikerlink-cve-2024-21413-writeup
Writeup de la sala Moniker Link de TryHackMe, explotando CVE-2024-21413 para eludir la Vista Protegida de Outlook y capturar hashes NTLMv2 mediante…
 why-success/fastjson-rce-lab
Entorno de laboratorio Fastjson 1.2.83 RCE (CVE-2026-16723)
 khoatran107/cve-2025-39682
Exploit del kernel de Linux para el manejo de registros de longitud cero TLS para CVE-2025-39682, dirigido a instancias de mitigación kernelCTF con…
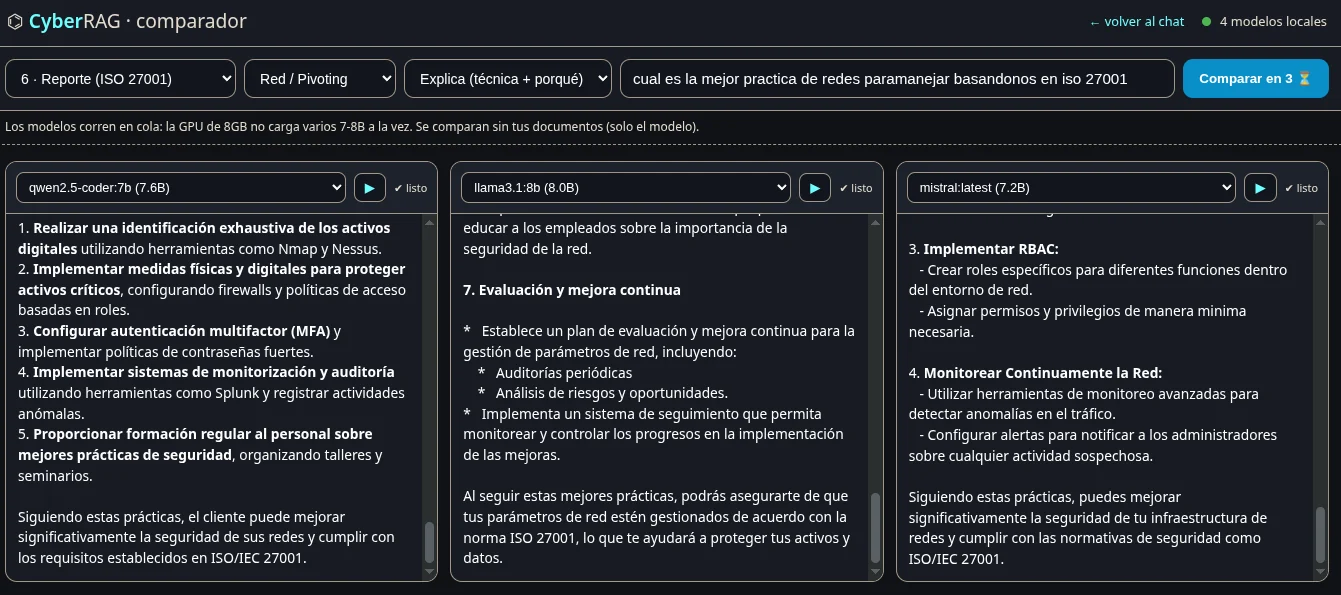 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
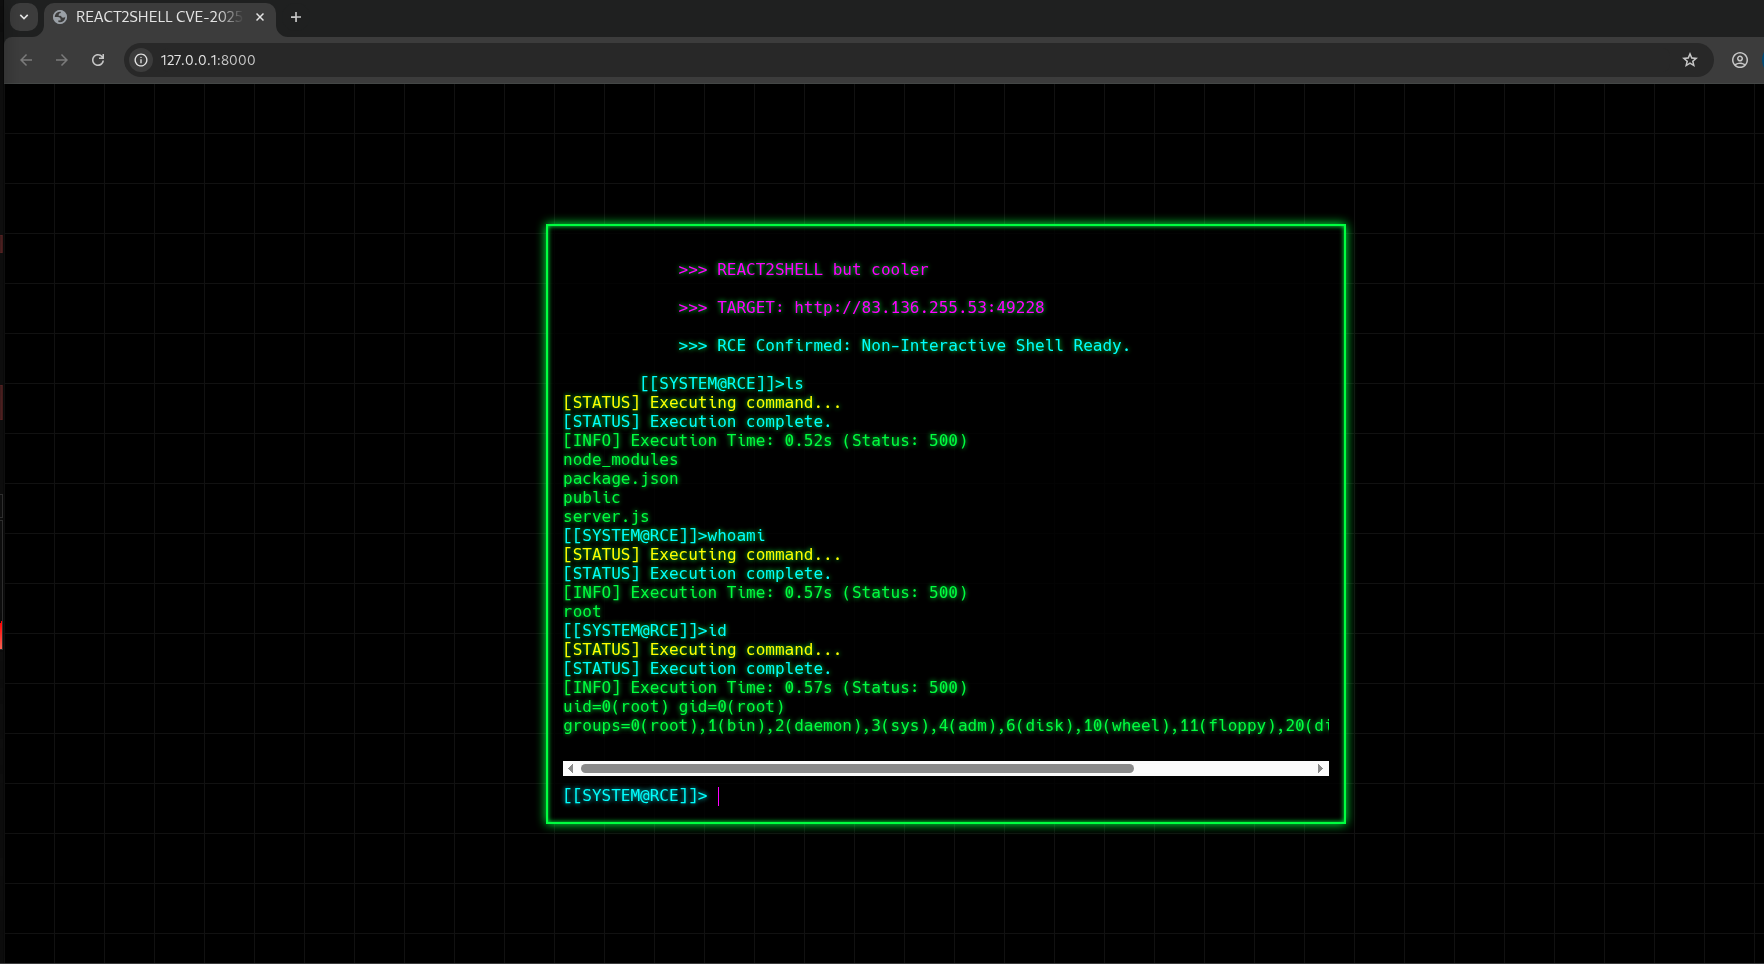 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell es una herramienta PoC educativa para CVE-2025-55182, una falla crítica de Prototype Pollution en aplicaciones Next.js que…
 adityabhatt3010/react2shell-cve-2025-55182-the-deserialization-bug-that-broke-the-web
React2Shell, CVE-2025-55182, Vulnerabilidad de RCE: Un desglose crítico del fallo de deserialización insegura en React Server Components que permite…
 aiyakami/cve-2021-21974
POC autodesarrollado para el desbordamiento de pila ESXI CVE-2021-21974, solo compatible con los objetivos y entornos dados por el proyecto, para…
 jphetphoumy/traefik-cve-2024-45410-poc
Una prueba de concepto del CVE de traefik para comprender el impacto
 fevar54/cve-2026-11645-out-of-bounds-read-write
# CVE-2026-11645 - Exploit de lectura/escritura fuera de límites en Chrome V8
 gelukcrab/react-server-components-rce
Vulnerabilidad de ejecución remota de código en React Server Components (CVE-2025-55182)
 stuub/sglang-0.5.9-rce
Prueba de concepto de la explotación de CVE-2026-5760 - RCE en SGLang 0.5.9 mediante GGUF malicioso
 hydragyrum/cve-2021-41773-playground
Algunas imágenes de docker para jugar con CVE-2021-41773 y CVE-2021-42013
 63square/cve-2025-49132
Exploit de prueba de concepto para CVE-2025-49132, un RCE crítico en Pterodactyl Panel (1.9.0–1.11.10), con guía de detección y volcado de…








