
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit

 0x6rss/cve-2025-24071_poc
CVE-2025-24071: Fuga de hash NTLM a través de extracción de RAR/ZIP y archivo .library-ms
 thomastjdev/wmd
Marco de trabajo en Python para herramientas de seguridad informática
 owasp/json-sanitizer
Dado contenido similar a JSON, JSON Sanitizer lo convierte en JSON válido.
 ekultek/pybelt
El cinturón de herramientas del hacker
 ricardojoserf/samdump
Extrae las colmenas SAM y SYSTEM mediante la API de Volume Shadow Copy (VSS). Con opciones de exfiltración y ofuscación XOR. En C#, C++, Crystal,…
 querylab/lazywarden
Herramienta automatizada de respaldo de bóveda de Bitwarden con cifrado AES-256, derivación de clave Argon2, soporte de carga multinube y…
 them4hd1/vayne-rat
Un Rat avanzado en C# .NET, es estable y contiene muchas características.
 rxwx/chlonium
Clona e importa cookies y contraseñas de Chromium entre navegadores mediante descifrado de claves de estado DPAPI sin conexión, compatible con bases…
 cyberark/riskyspn
Detecta y abusa de SPNs riesgosos
 fjrevoredo/mini-diarium
A local-only journal with serious encryption. Free, open source, and never touches the internet.
 iana-org/get-trust-anchor
Herramienta para obtener/actualizar los anclajes de confianza de la zona raíz de DNS
 wkovacs64/pwned
Herramienta CLI para consultar la API de Have I Been Pwned en busca de cuentas violadas, pastes y exposición de contraseñas, lo que permite una…
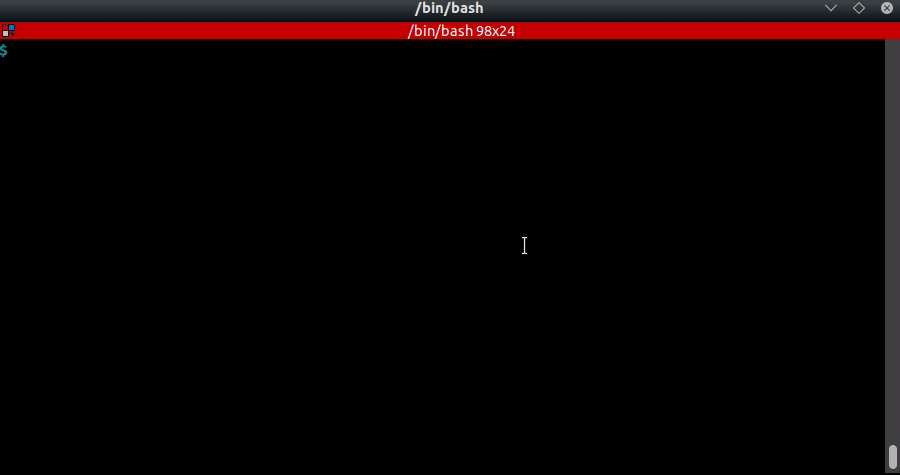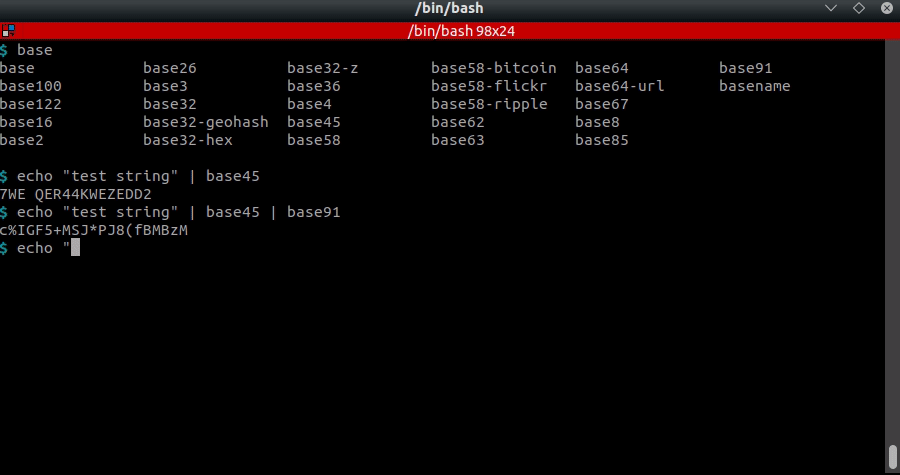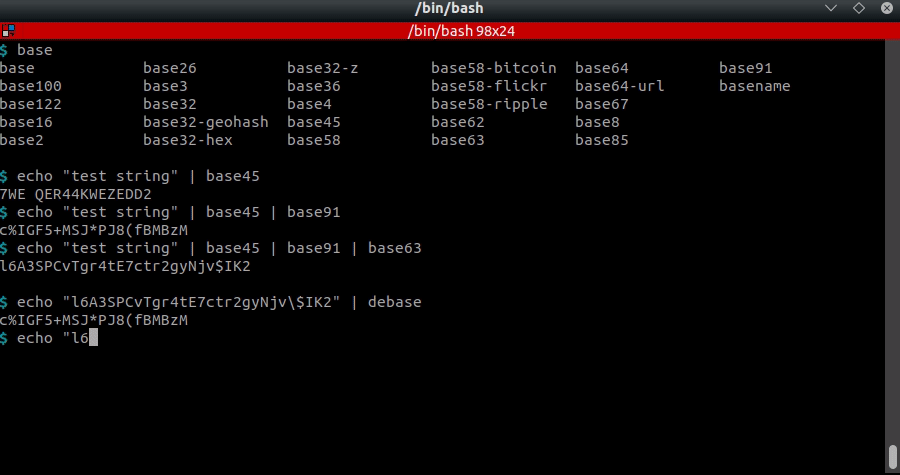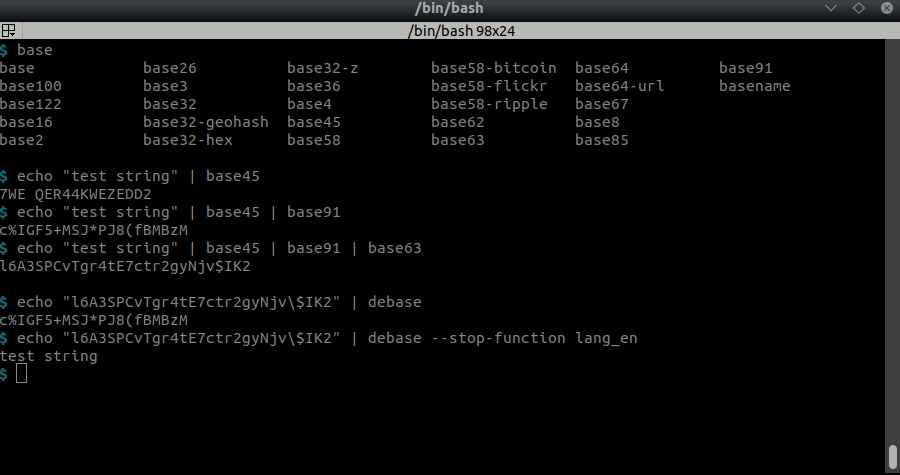 dhondta/python-codext
Extensión de códecs de Python que incluye herramientas CLI para codificar/decodificar cualquier cosa
 kspearrin/ff-password-exporter
Exporta fácilmente tus contraseñas desde Firefox.
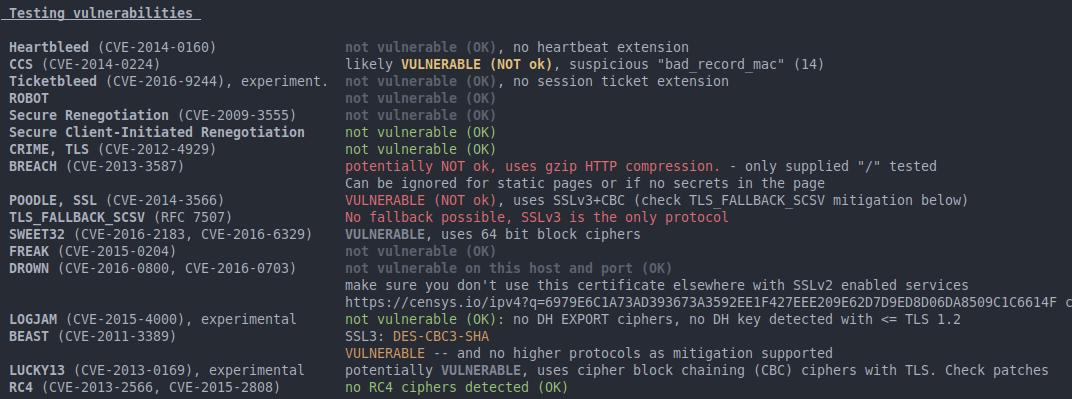 mpgn/poodle-poc
:poodle: Ataque Poodle (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 cerbersec/ares
Project Ares es un cargador de Prueba de Concepto (PoC) escrito en C/C++ basado en la técnica de Transacted Hollowing.
 0sec-labs/foxguard
Un escáner de seguridad de código rápido y universal, escrito en Rust. Baterías incluidas: soporta 14 idiomas, TUI para triaje, secretos, auditorías…
 sigstore/root-signing
Mantiene el repositorio TUF que entrega de forma segura la raíz de confianza de Sigstore (trusted_root.json) a los clientes, utilizando firma por…








