
 thomastjdev/wmd
Marco de trabajo en Python para herramientas de seguridad informática
Esta es una herramienta de Python con una colección de software de seguridad informática. El software está encapsulado en "módulos". Los módulos consisten en código Python puro y/o programas externos de terceros.
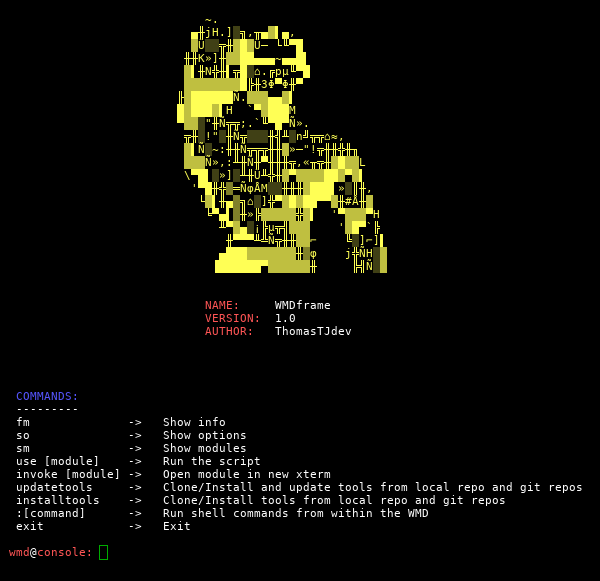
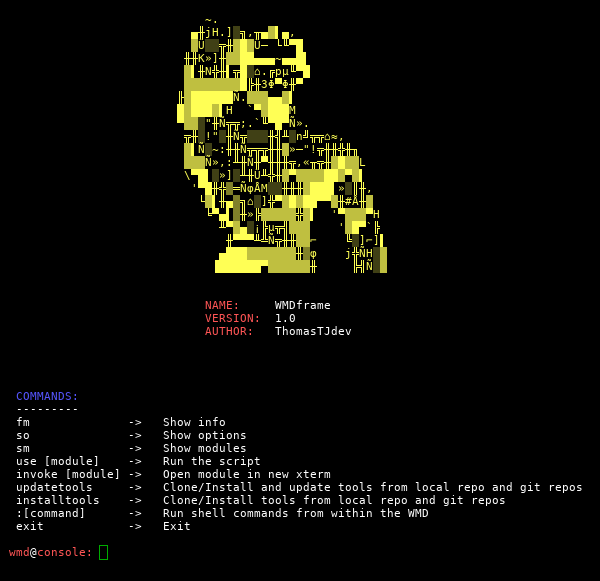
Captura de pantalla:
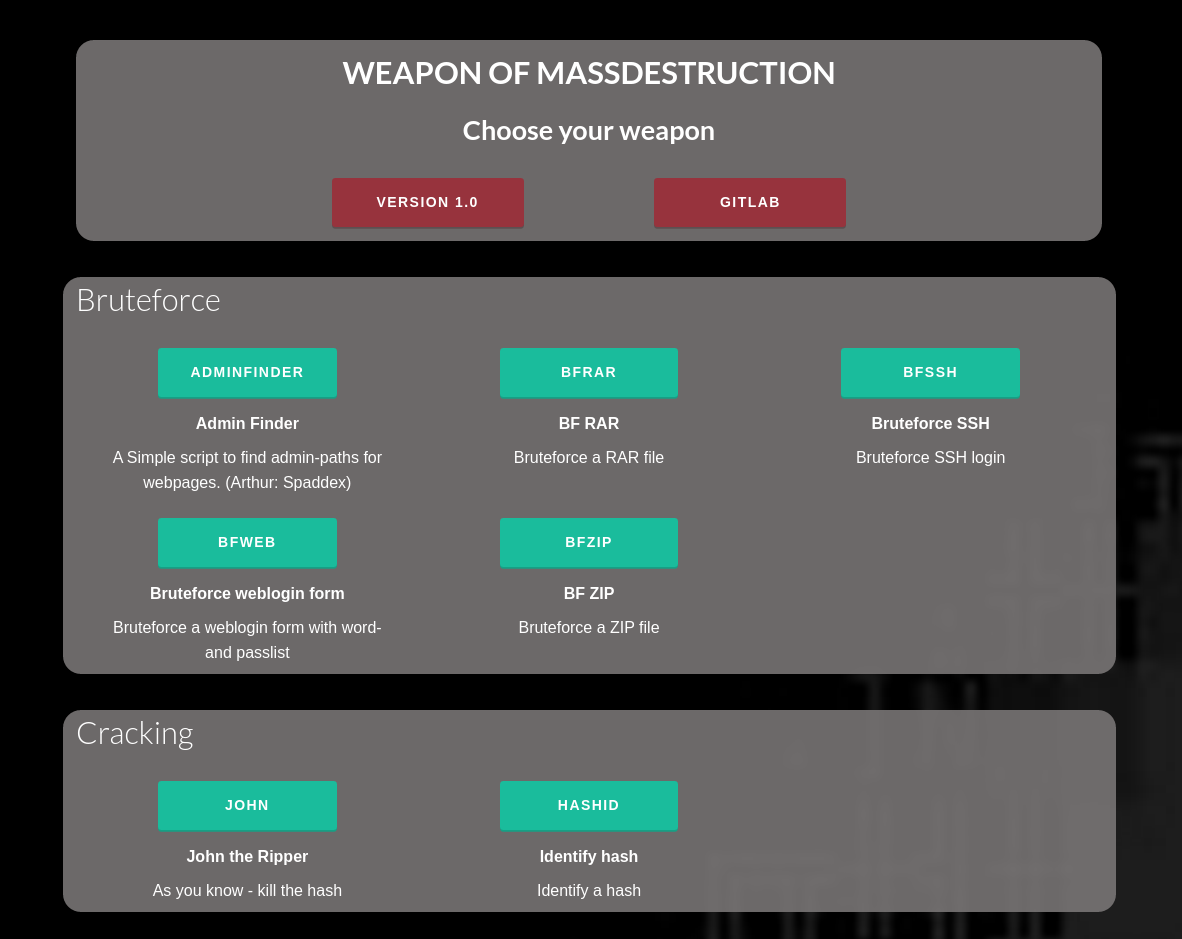
Ejecuta el comando "www" desde la consola para activar un servidor Flask que muestra los módulos en tu navegador. Accede desde: 127.0.0.1:5000.
Los módulos se cargan directamente en una xterm.
DEV: Prueba los módulos SniffHTTP y APsniff: define los parámetros en el navegador.
Captura de pantalla:
| CATEGORÍA: | TIPO: | LLAMADA: | NOMBRE: | DESCRIPCIÓN: |
|---|---|---|---|---|
| bruteforce | creds | changeme | Escaneo de credenciales predet. | Escanea IPs en busca de servicios e intenta iniciar sesión con credenciales predeterminadas (Autor: ztgrace) |
| bruteforce | loginpath | adminfinder | Buscador de Admin | Un script simple para encontrar rutas de administración en páginas web. (Autor: Spaddex) |
| bruteforce | rar | bfrar | BF RAR | Fuerza bruta a un archivo RAR |
| bruteforce | ssh | bfssh | Fuerza Bruta SSH | Fuerza bruta al inicio de sesión SSH |
| bruteforce | web | bfweb | Fuerza Bruta formulario web | Fuerza bruta a un formulario de inicio de sesión web con lista de palabras y contraseñas |
| bruteforce | zip | bfzip | BF ZIP | Fuerza bruta a un archivo ZIP |
| cracking | aut | john | John the Ripper | Como sabes - destruye el hash |
| cracking | hash | hashid | Identificar hash | Identifica un hash |
| cracking | wpa | crackwpa | Romper handshake WPA 4-way | Captura el handshake WPA de 4 vías del punto de acceso y lo descifra |
| exploit | browser | browserpwn | Browser Autopwn2 | Este módulo servirá automáticamente exploits de navegador (Autor: sinn3r[at]metasploit.com) |
| exploit | search | exploitdb | Exploitdb | Script estilo shell para buscar exploits en exploit-db.com. (Autor: mattoufoutu) |
| sin | mspoofcheck | Spoofcheck dominio de correo | Verifica si un dominio puede ser falsificado para, por ejemplo, enviar correos | |
| monitor | arp | arpmon | Alerta monitor ARP | Monitorea la tabla ARP y alerta sobre cambios |
| monitor | ip | ipmon | Alerta monitor IP | Monitorea IPs y alerta sobre cambios |
| other | settings | settings | Cambiar ajustes | Cambia la configuración de tu entorno, por ejemplo, interfaz |
| pentesting | niptt | sparta | SPARTA | SPARTA es una aplicación GUI de Python que simplifica las pruebas de penetración en infraestructura de red. |
| phishing | ap | etphis | Ewil Twin phishing | Crea un Evil Twin y redirige al usuario a una página falsa de contraseña. |
| phishing | webpage | webphis | Phishing de página web | Ejecuta un servidor Flask local con páginas de phishing. |
| recon | dns | dig | Domain info groper | Usando el comando dig puedes consultar servidores de nombres DNS para tareas relacionadas con la búsqueda de DNS. |
| recon | dns | dnsmap | dnsmap | Mapeador de red DNS. Enumeración y fuerza bruta. |
| recon | dns | dnsrecon | dnsrecon | Múltiples capacidades de reconocimiento DNS. |
| router | framework | rsploit | Routersploit | Framework para routers con exploits y obtención de credenciales. (Autor: Reverse Shell Security) |
| scan | sin | lanscan | Escaneo LAN | Escanea la red local - reconocimiento |
| sniff | aut | apsniff | AP sniff | Crea un AP y sniftea HTTPS evitando HSTS + Beef |
| sniff | http | sniffhttp | Sniffer HTTP | Sniffea paquetes HTTP. Extrae nombres de usuario y contraseñas del tráfico. |
| sniff | sin | bettercap | Bettercap | Integración de Bettercap para snifear paquetes y evitar HSTS y HTTPS |
| socialeng | instabot | Instagram bot | Bot de Instagram para realizar diversas actividades (Autor: LevPasha) | |
| spoof | arp | arpspoof | Spoof ARP | Suplantación de identidad ARP |
| sql | sqli | gdsqli | Gdork SQLi | Busca en la web URLs y verifica si son propensas a inyección SQL |
| sql | sqli | sqlmap | SQLmap | Solo una activación de SQLmap. |
| system | mac | macc | Macchanger | Cambia tu dirección MAC |
| tools | search | searchht | Buscar herramientas de hacking | Motor de búsqueda de herramientas de hacking |
| wifi | accesspoint | createap | Crear un Punto de Acceso | Crea un Punto de Acceso |
| wifi | wifi | wifiutils | Utilidades WiFi | Utilidades para WiFi, por ejemplo, desautenticación, WiFi, clientes, sondas, etc. |
Antes de tu primera ejecución, por favor:
1. Ajusta la configuración de tu entorno en core/config.ini.default
2. Renombra core/config.ini.default a core/config.ini
Inicia la consola con:
python3 wmd.py
Inicia un módulo individual:
python3 wmd.py -m [LLAMADA]
Inicia el servidor web:
python3 wmd.py -w
Inicia sin verificar requisitos:
python3 wmd.py -nc
Antes de tu primera ejecución, por favor:
1. Ajusta la configuración de tu entorno en core/config.ini.default
2. Renombra core/config.ini.default a core/config.ini
Requisitos:
Herramientas/software/GIT opcionales:
Los módulos que las necesiten te informarán y simplemente no se ejecutarán..
