
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit

 web-logs2/hostapd_mirror
espejo de https://w1.fi/cgit/hostap/ hasta el 30/01/2023 para CVE-2022-23303/4 - c22
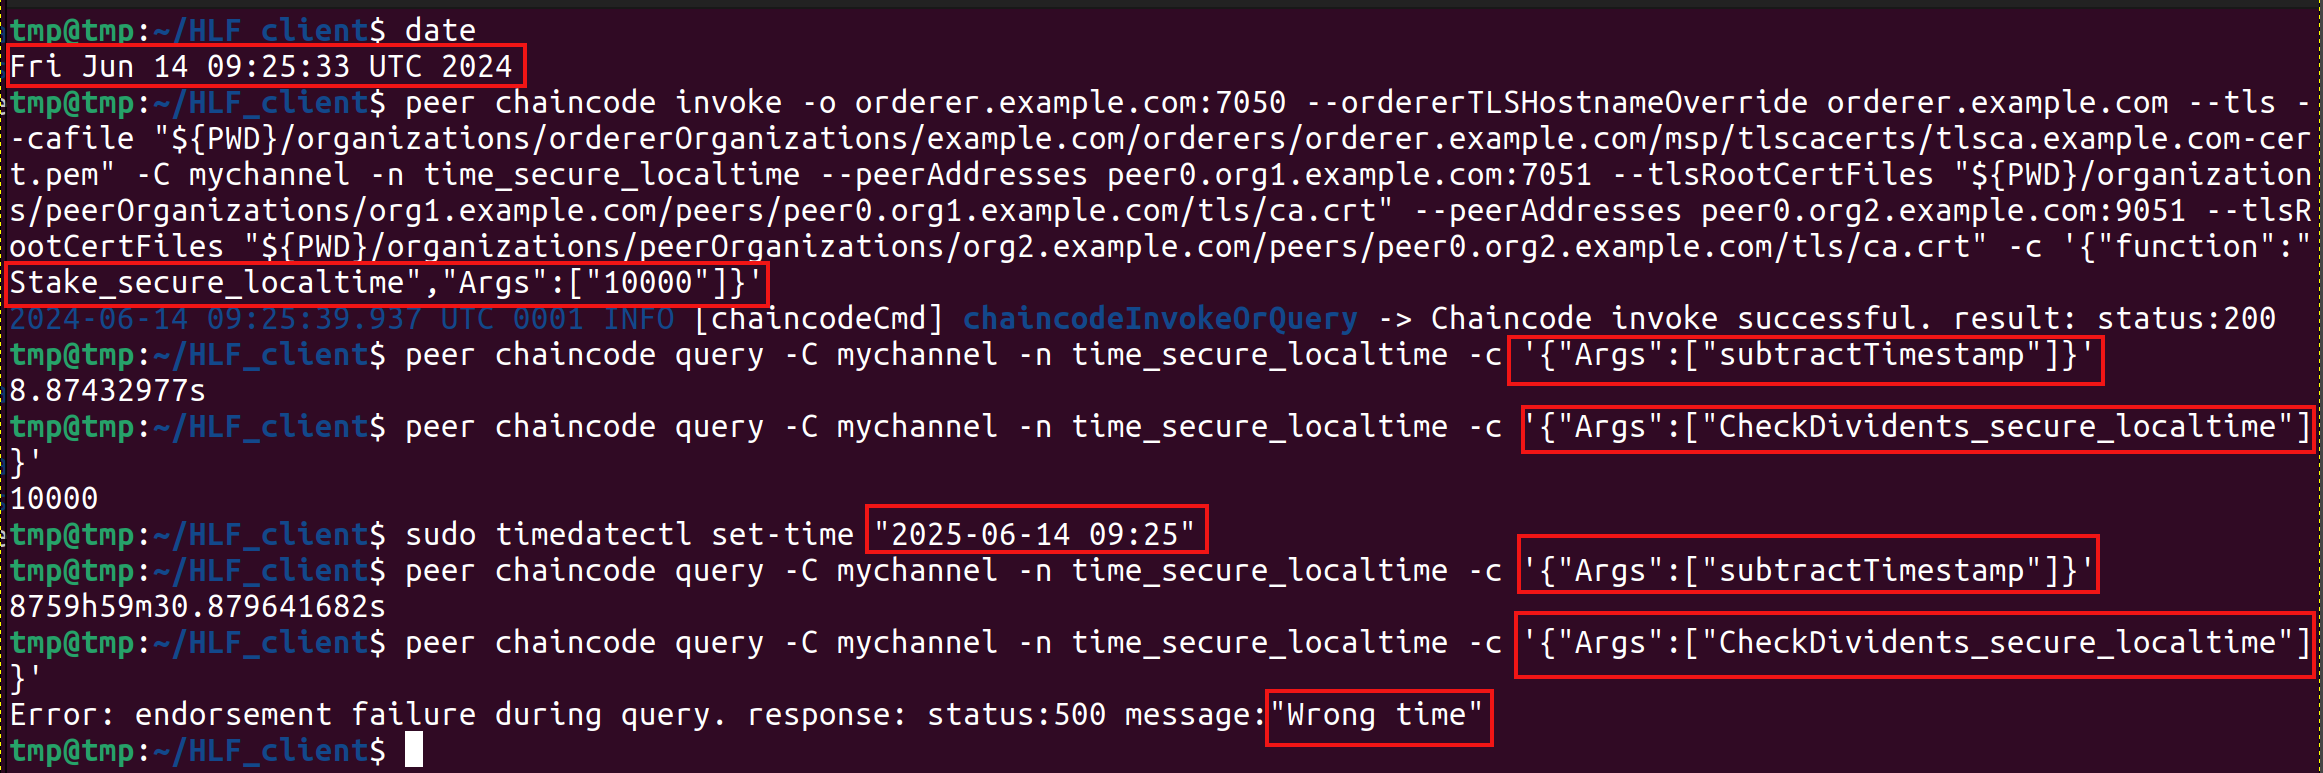 shanker-sec/hlf_txtime_spoofing
PoC que cubre el problema de la manipulación del tiempo de transacción (CVE-2024-45244) en la blockchain de Hyperledger Fabric.
 shanker-sec/hlf-time-oracle
Chaincode para blockchain Hyperledger Fabric que proporciona tiempo preciso a otros chaincodes, resolviendo así el problema de seguridad asociado con…
 lastvocher/hikvision-cve-2017-7921-decryptor
Descifra archivos de configuración de cámaras IP Hikvision extraídos mediante la omisión de autenticación CVE-2017-7921, recuperando credenciales de…
 p4tq/hikvision_cve-2017-7921_auth_bypass_config_decryptor
Descifra archivos de configuración de cámaras IP Hikvision extraídos mediante la omisión de autenticación CVE-2017-7921, revelando credenciales de…
 curtail-inc/hello-regrade-security
Encuentra la vulnerabilidad que tus pruebas nunca se escribieron para detectar. Una demo de ReGrade que modela CVE-2023-5968: detecta una fuga de…
 victoriacfigueiredo/heartbleed-lab
Laboratorio educativo para estudiar CVE-2014-0160 (Heartbleed) y las inconsistencias de encuadre en el manejo del heartbeat de TLS.
 yryz/heartbleed.js
Comprobación del bug Heartbleed de openssl (CVE-2014-0160) para Node.js
 filosottile/heartbleed
Un comprobador (sitio y herramienta) para CVE-2014-0160
 mauricelambert/gpp-encrypt
Este pequeño script cifra la contraseña a gpp cpassword. Es útil para crear un laboratorio AD vulnerable (CVE-2014-1812).
 kartheekkandalam99/svpt_cw_2
Configuración de CVE-2024-21413 para CW
 gardeniawhite/fuzzing
fuzzing con libFuzzer, incluye openssl heartbleed (CVE-2014-0160)
 n2x4/feb2023-cve-2021-21974-osint
Análisis de las demandas de rescate de los resultados de Shodan
 hackheart-tech/-exploit-lab
Exploits Python cve-2019-9053– por HackHeart
 looky243/cve-2025-24071-poc
CVE-2025-24071 Prueba de Concepto
 salgio/ewelink-qr-code
Este repositorio describe una vulnerabilidad que afecta al proceso de emparejamiento basado en códigos QR de los dispositivos IoT de eWeLink…
 salgio/esptouchcatcher
eWeLinkESPT es una herramienta que decodifica y descifra automáticamente las credenciales de la red WiFi transmitidas a un dispositivo IoT compatible…
 tmiklas/docker-cve-2016-2107
Contenedor Docker que implementa pruebas para CVE-2016-2107 - LuckyNegative20








