
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit

 thomasarmel/rollback_car_attack_proverif
Prueba de concepto en ProVerif del ataque de reversión en el llavero de automóvil (CVE-2022-37418, CVE-2022-36945 y CVE-2022-37305)
 titanous/rocacheck
Paquete de Go que comprueba si las claves RSA son vulnerables a ROCA / CVE-2017-15361
 und3sc0n0c1d0/bruteforce-to-keepass
Este script complementa los resultados obtenidos a través de la herramienta keepass-password-dumper al explotar la vulnerabilidad CVE-2023-32784 que…
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
Implementación ligera de Protocol Buffers en C ANSI para microcontroladores y sistemas embebidos con restricciones de memoria, que permite la…
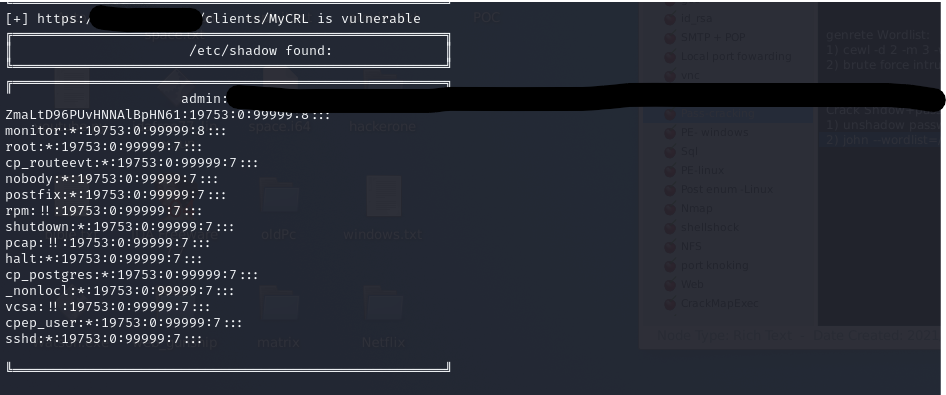 verylazytech/cve-2024-24919
POC - CVE-2024–24919 - Check Point Security Gateways
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Path Traversal no autenticado
 wiliam227user/cve-2018-12633-tplink-auth-bypass
Un estudio de caso técnico y análisis de explotación de la vulnerabilidad de omisión de autenticación en el firmware TP-Link TL-WR840N…
 wubinworks/magento2-cosmic-sting-patch
Una solución alternativa (como una extensión de Magento 2) para corregir la vulnerabilidad XXE CVE-2024-34102 (también conocida como Cosmic Sting).…
 yanghaoi/cve-2020-0601
PoC para CVE-2020-0601- Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Exploit de prueba de concepto para CVE-2024-21413 usando Moniker Link en correo HTML para activar una conexión SMB y capturar hashes netNTLMv2 a…
 z-bool/venom-jwt
Herramienta de verificación de vulnerabilidades/fuerza bruta de claves desarrollada para la penetración en JWT, que genera resultados para FUZZ…
 zeoday/cobaltstrike4.5_cdf-1
versión crackeada de cobaltstrike4.5, eliminación de la firma checksum8, bypass de BeaconEye, corrección de la fuga del stage en rutas de error,…
 z-jxy/keepass_dump
Dumper de KeePass 2.X (CVE-2023-32784)
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 crackercat/curveballcerttool
PoC para la vulnerabilidad CVE-2020-0601 (Firma de código)
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
Informe de divulgación responsable para CVE-2025-14175, relativo al soporte de algoritmos criptográficos débiles en el servidor SSH de TP-Link…
 cybersecuritist/cve-2024-21754-forti-rce
Exploit para CVE-2024-21754 dirigido al hash de contraseñas insuficiente en FortiOS y FortiProxy, que permite a atacantes privilegiados descifrar…
 devisions/cve-2024-29868
Prueba de concepto de CVE-2024-29868 que afecta a Apache StreamPipes desde la versión 0.69.0 hasta la 0.93.0








