
 #1
Herramientas para implementar, analizar, romper e implementar sistemas y algoritmos criptográficos.
Recomendado por Kitploit

 them4hd1/vayne-rat
Un Rat avanzado en C# .NET, es estable y contiene muchas características.
 iaga-team/iaga-sentinel
Capa de evidencia criptográficamente firmada y verificable mediante repetición para agentes de IA. Gobierna las acciones en el bucle, produce recibos…
 signalapp/key-transparency-auditor
Obtiene continuamente y verifica criptográficamente las actualizaciones del registro de transparencia de claves, mantiene un prefijo condensado y una…
 hwdsl2/setup-ipsec-vpn
Automated IPsec VPN server setup with IPsec/L2TP, Cisco IPsec, and IKEv2 support. Includes helper scripts for user and certificate management, and…
 demining/phantom-signature-attack
Estudio criptoanalítico de CVE-2025-29774 y fallas SIGHASH_SINGLE en la implementación ECDSA de Bitcoin, que permite la recuperación de claves…
 aetherai3/aether-protocol-p
Implementación funcional: identidades de corta duración verificadas criptográficamente para la autenticación de decisiones de IA — CVE-2025-59536…
 shoucheng3/spring-cloud__spring-cloud-config_cve-2020-5405_2-1-6-release
Servidor de configuración centralizado para sistemas distribuidos con API HTTP, cifrado/descifrado de propiedades y soporte para backends Git, Vault,…
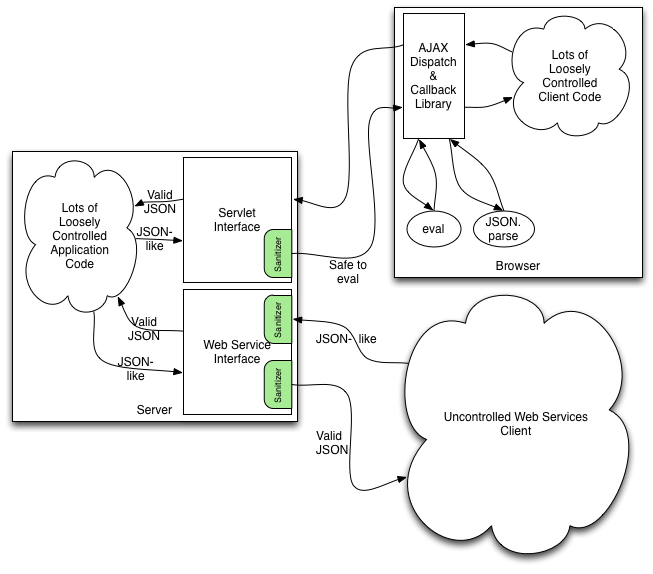 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Biblioteca Java que convierte contenido malformado similar a JSON en JSON seguro y conforme a los estándares, previniendo la inyección de código y…
 ritwick7/sudostamp
Approve sudo on a Linux workstation with a fingerprint on your Android phone. LAN only; the ECDSA key never leaves the phone's TEE and speaks the…
 cbeuw/cloak
Una herramienta de elusión de censura para evadir la detección por parte de adversarios estatales autoritarios
 opensc/opensc
Herramientas y middleware de código abierto para tarjetas inteligentes. PKCS#11/MiniDriver
 e-ago/bitcracker
BitCracker es la primera herramienta de código abierto para descifrar contraseñas de unidades de memoria cifradas con BitLocker
 trustedsec/titanis
Biblioteca de protocolos de Windows, que incluye implementaciones de SMB y RPC, entre otras.
 ronin-rb/ronin
Ronin es un kit de herramientas Ruby gratuito y de código abierto para investigación y desarrollo en seguridad. Ronin también permite el desarrollo y…
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
 vmware-archive/lightwave
Servicios de identidad para infraestructura tradicional, aplicaciones y contenedores.
 iss4cf0ng/openpetya
Un bootkit de prueba de concepto y una aplicación de arranque UEFI inspirados en el ransomware Petya, escritos en Assembly, C y C++.
 3xpl01tc0d3r/obfuscator
El programa está diseñado para ofuscar el shellcode.








