
 #1
Herramientas para revisar configuraciones de sistemas y aplicaciones en busca de debilidades de seguridad y cumplimiento.
Recomendado por Kitploit

 mahdi13830510/cve-2026-31431-mitigation-suite
Marco de defensa en tiempo de ejecución del kernel para vulnerabilidades AF_ALG, con rastreo de sockets eBPF, endurecimiento Ansible y un auditor…
 schnied/cve-2026-98432-mitigation-iptables
Scripts de shell que comprueban hosts Linux en busca de CVE-2026-98432 y aplican una regla temporal de iptables u32 que descarta paquetes TCP IPv4…
 reverseclabs/azuredevops-enum
Herramienta de enumeración de Azure DevOps de solo lectura que consulta la API REST para revelar proyectos, repositorios, conexiones de servicio,…
 bplinux/chackd
Demonio para aleatorizar tcp_challenge_ack_limit y prevenir ataques de canal lateral CVE-2016-5696

 roccoammon/active-directory-health-check
Herramienta GUI de PowerShell que ejecuta 54 comprobaciones de seguridad y buenas prácticas contra Active Directory, señalando Kerberoasting, DCSync,…
 sqzer-x/cve-2026-99999-scanner
Shell script that checks whether a Linux host is affected by CVE-2026-99999 (PwnEscape) and prints or applies the distribution-specific kernel fix.
 omniversetr/omnicheck_cve-2026-98432
Non-destructive checker for CVE-2026-98432 (Linux kernel TCP use-after-free): patch status, exposed listeners and mitigation verification. By…
 aa22396584/synology-nas-cli
nas: una CLI de Python sin dependencias + servidor MCP para Synology DSM 7. Auditoría y corrección con un solo comando para la campaña de ransomware…
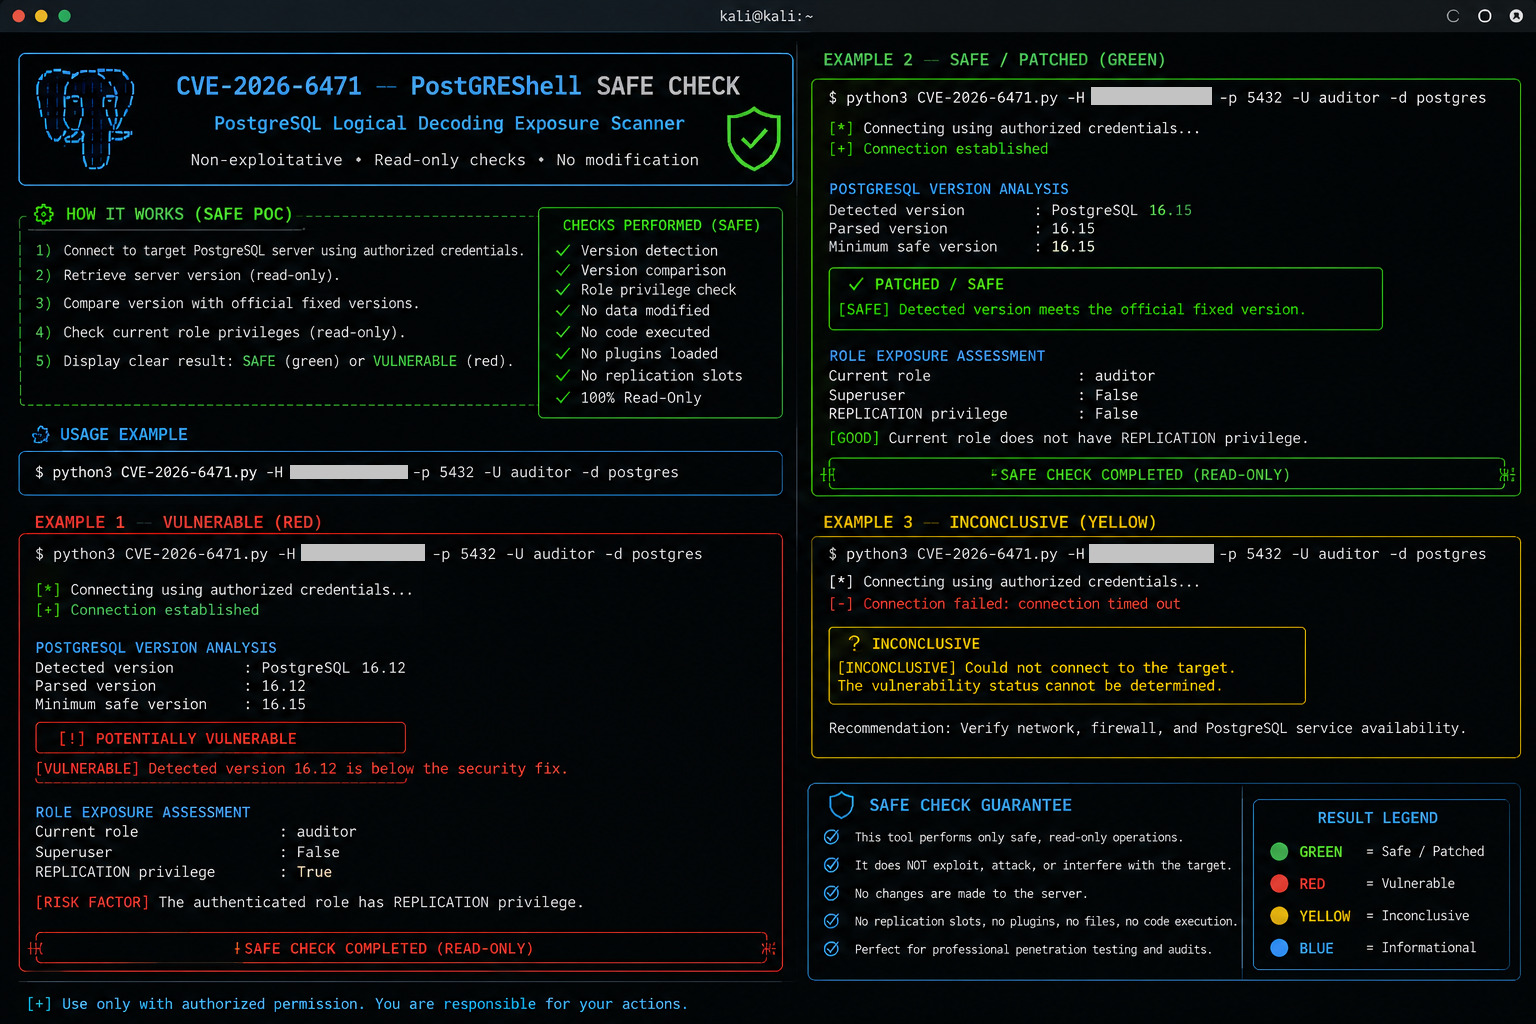 0xblackash/cve-2026-6471
# Comprobador de vulnerabilidades de PostgreSQL no destructivo para CVE-2026-6471 Audita la versión del servidor y los privilegios de REPLICATION…
 xiaoqimikko/log4j-check
Autoverificación de 7 CVEs de «fallo silencioso de configuración» de log4j 2025/2026: determina 4 módulos según CVE×módulo, analiza de forma…
 liamromanis101/dead.letter-cve-2026-45185
# Escáner de vulnerabilidades basado en shell para CVE-2026-45185 (Dead.Letter) en Exim MTA. Detecta use-after-free en compilaciones de GnuTLS,…
 fauxrougee/smartscanner-source
Escáner de vulnerabilidades web construido con C++17 y Qt 6, con GUI, CLI, rastreo configurable e informes JSON. Reconstruido con fines educativos.
 konstruktoid/prescryb
Servidor MCP para la orquestación de remediación de CVE/configuración: inventario SSH, consultas OSV/NVD, sugerencias de playbooks de Ansible…
 virologi-info/papercut-toolkit
#Kit de Defensa para PaperCut CVE-2026-81578 + CVE-2026-82078 2 3 Un kit **defensivo** para verificar y comprender la exposición a la cadena
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Corregir la vulnerabilidad de validación de firmas de WinVerifyTrust, CVE-2013-3900, QID-378332
 juliosuas/copyfail-guard
Mitigación rápida y auditable de Linux para CVE-2026-31431 Copy Fail: bloqueo de algif_aead, verificación y endurecimiento de seccomp de AF_ALG.
 mikesplain/cve-2015-0235-cookbook
Un cookbook de chef para probar la vulnerabilidad GHOST
 legendile7/cve-2026-78122-poc
Exploit de prueba de concepto para CVE-2026-78122, que demuestra la exfiltración del sistema de archivos del contenedor y de variables de entorno a…








