
 #1
Herramientas para revisar configuraciones de sistemas y aplicaciones en busca de debilidades de seguridad y cumplimiento.
Recomendado por Kitploit
 mikesplain/cve-2015-0235-cookbook
Un cookbook de chef para probar la vulnerabilidad GHOST
 legendile7/cve-2026-78122-poc
Exploit de prueba de concepto para CVE-2026-78122, que demuestra la exfiltración del sistema de archivos del contenedor y de variables de entorno a…
 baba01hacker666/cve-2026-33032
Prueba de concepto en Python para CVE-2026-33032 que inspecciona el estado y las configuraciones de nginx, y luego demuestra la escritura no…
 aestechno/cve-2026-31431-ansible
# Playbook de Ansible para detectar y aplicar la mitigación de la línea de comandos del kernel para CVE-2026-31431 (Copy Fail) en flotas…
 derekpreston81/cve_adc_ioc_2026
Comprobador de precondiciones de CVE de Citrix NetScaler según CTX696604 | CVE compatibles: CVE-2026-8451, CVE-2026-8452, CVE-2026-8655,…
 mahradbt/copyfail-mitigation
# Playbooks de Ansible para auditar y mitigar CVE-2026-31431 ("Copy Fail") Una vulnerabilidad de escalada de privilegios local en el módulo…
 mahfuzreham/litespeed-cpanel-cve-2026-54420-fix
Kit de herramientas de remediación defensiva y auditoría para CVE-2026-54420 en el complemento LiteSpeed cPanel. Automatiza la aplicación de parches,…
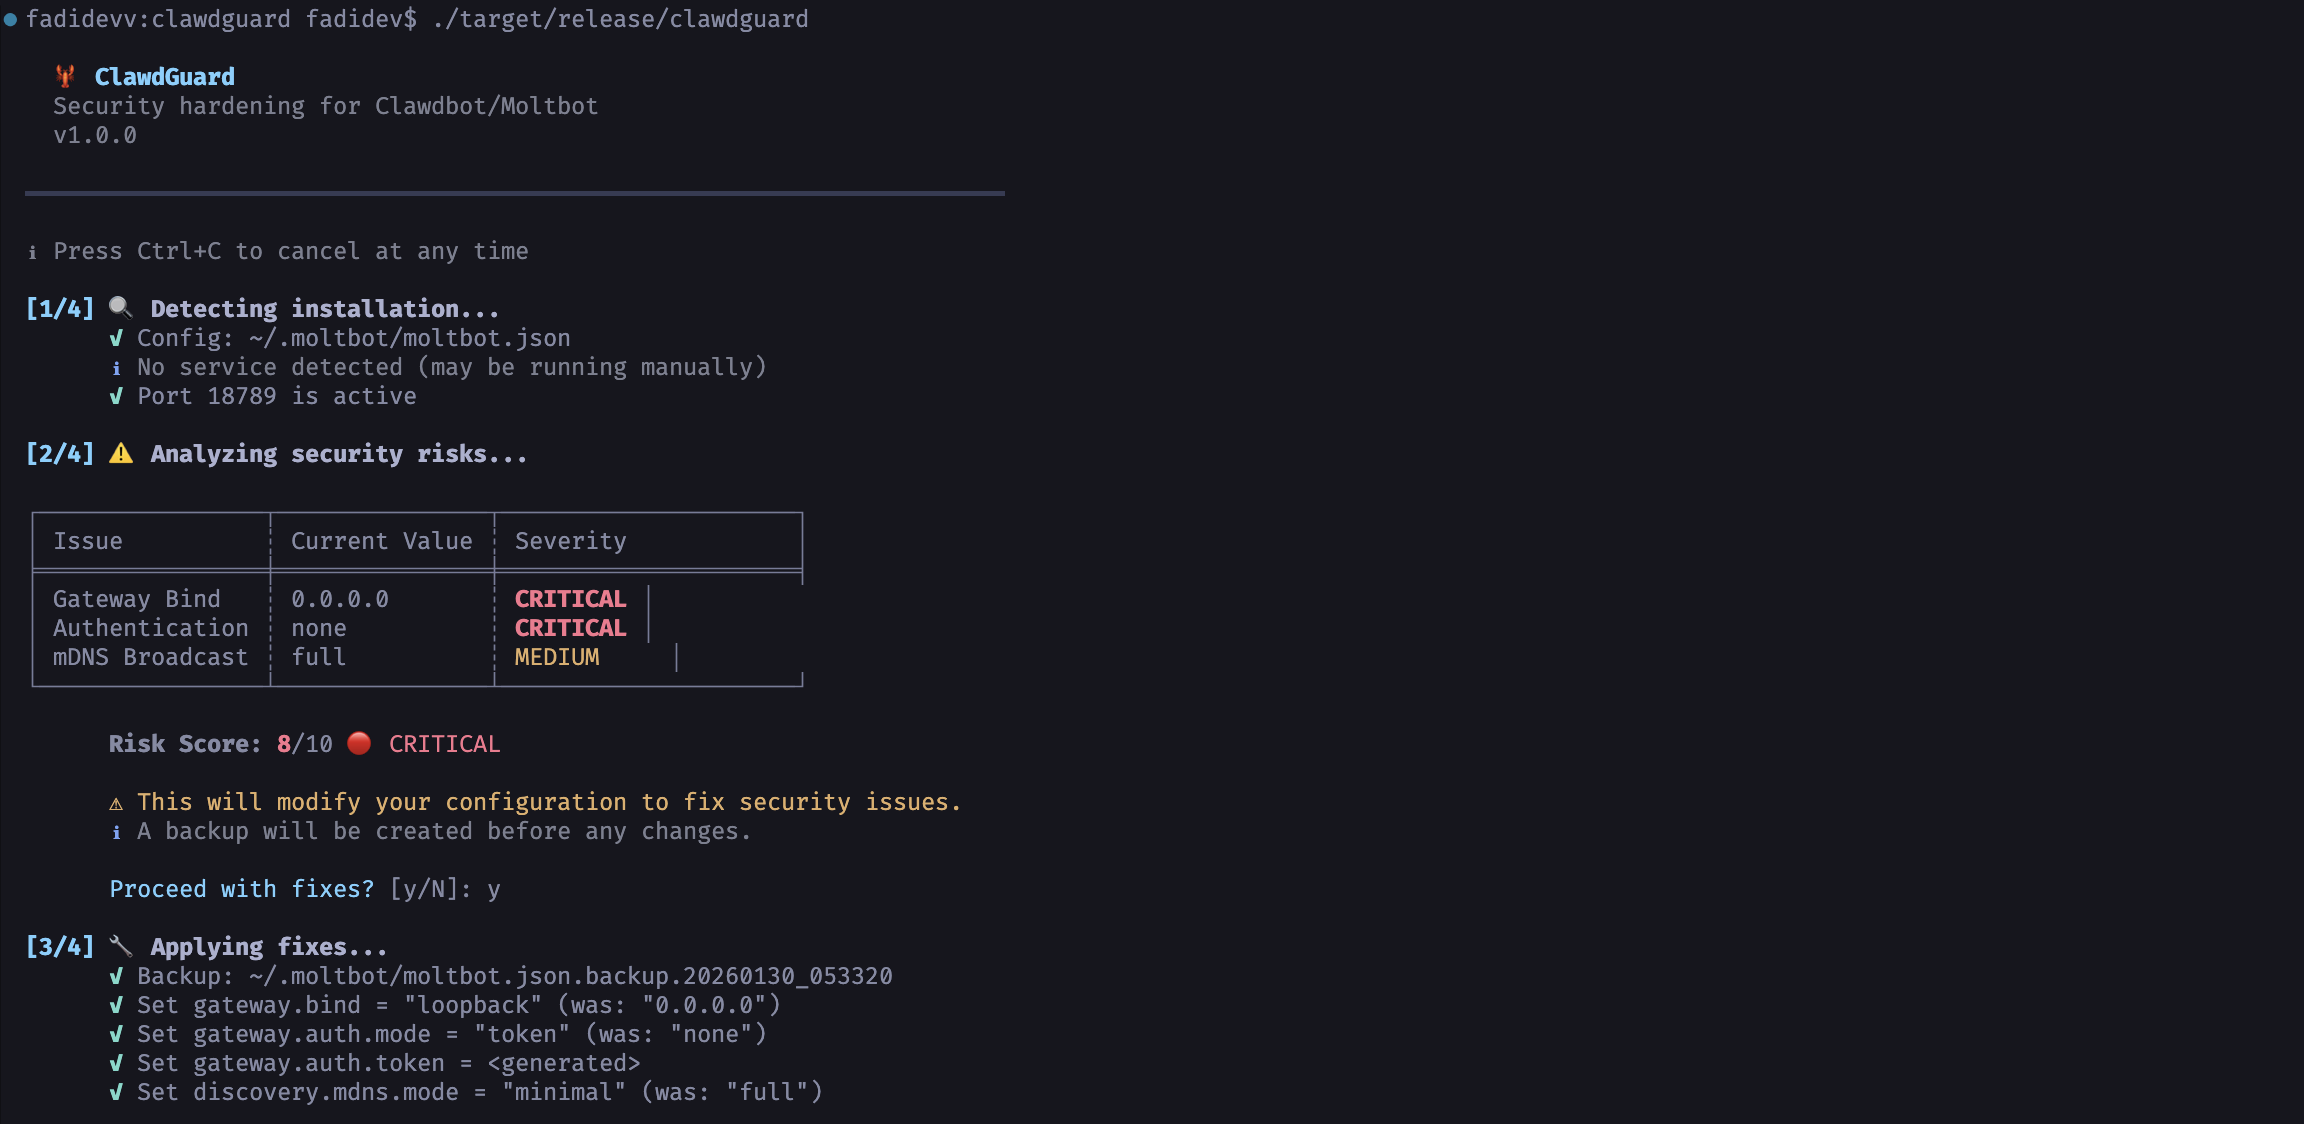 fadidevv/clawdguard
🦞 Parche de endurecimiento de seguridad para Clawdbot/Moltbot. Detecta y corrige automáticamente las puertas de enlace expuestas.
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) kit de IOC para Magento Open Source y Adobe Commerce. Detecta tiendas comprometidas, implantes en Rust, webshells en…
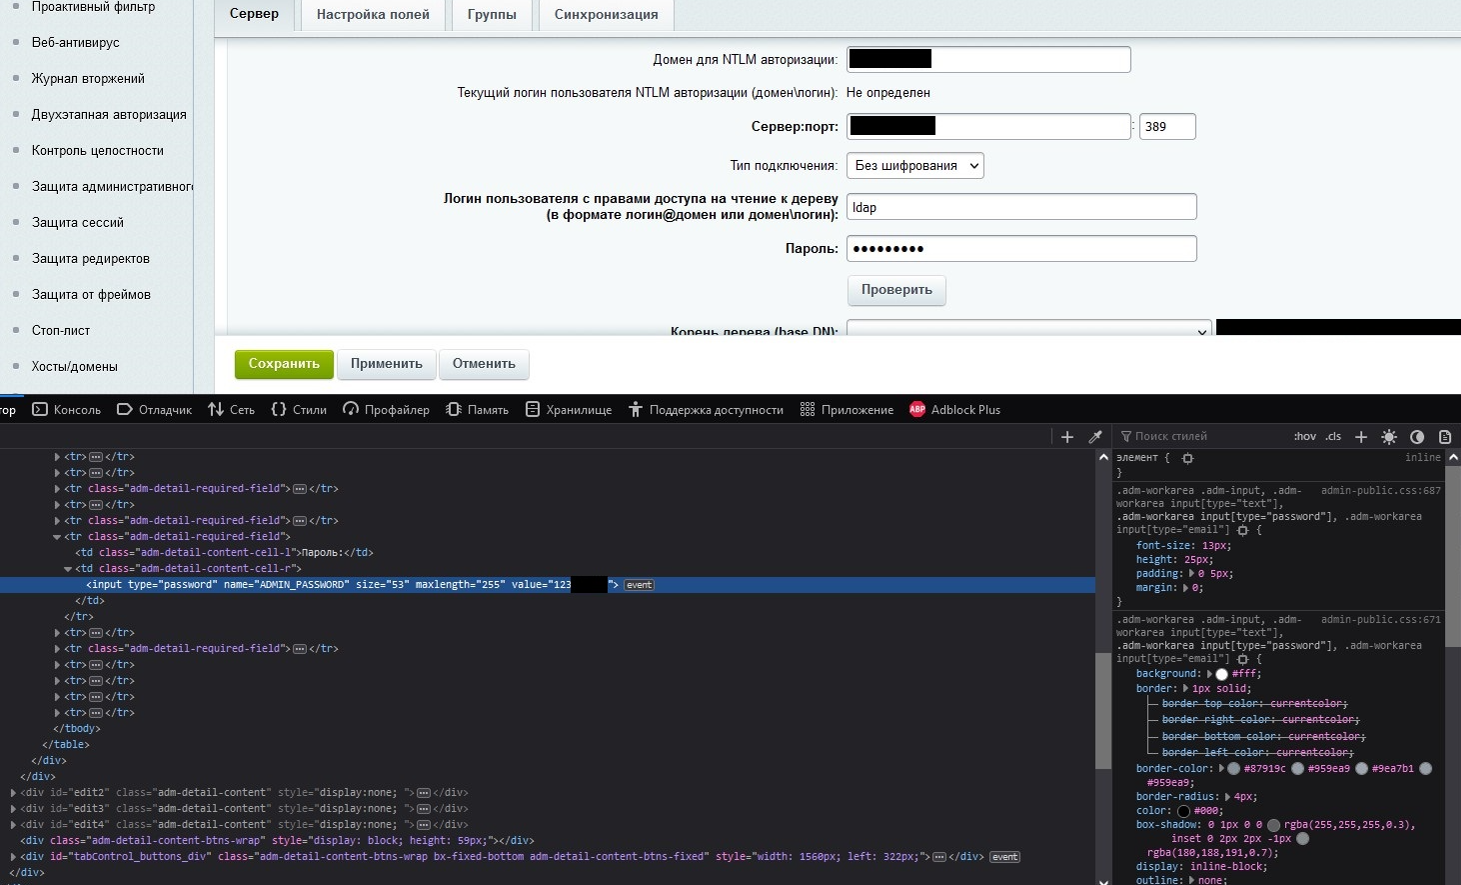 secware-ru/cve-2022-43959
Vulnerabilidad de Bitrix CVE-2022-43959
 sana-404/cve-2026-8838-mitigation-and-detection
Scripts de detección y mitigación para CVE-2026-8838, que proporcionan escaneo de vulnerabilidades, auditoría de configuración y guía de respuesta a…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
Escáner de IOC de solo lectura y kit de mitigación para la inyección SQL de EmailTrack en cPanel y WHM (CVE-2026-67401). Realiza huellas digitales de…
 abhishek2512mishra/claude-code-security-audit
Escáner de seguridad que audita entornos de Claude Code para la ejecución previa a la confianza de CVE-2026-21852, el secuestro de hooks y el bloqueo…
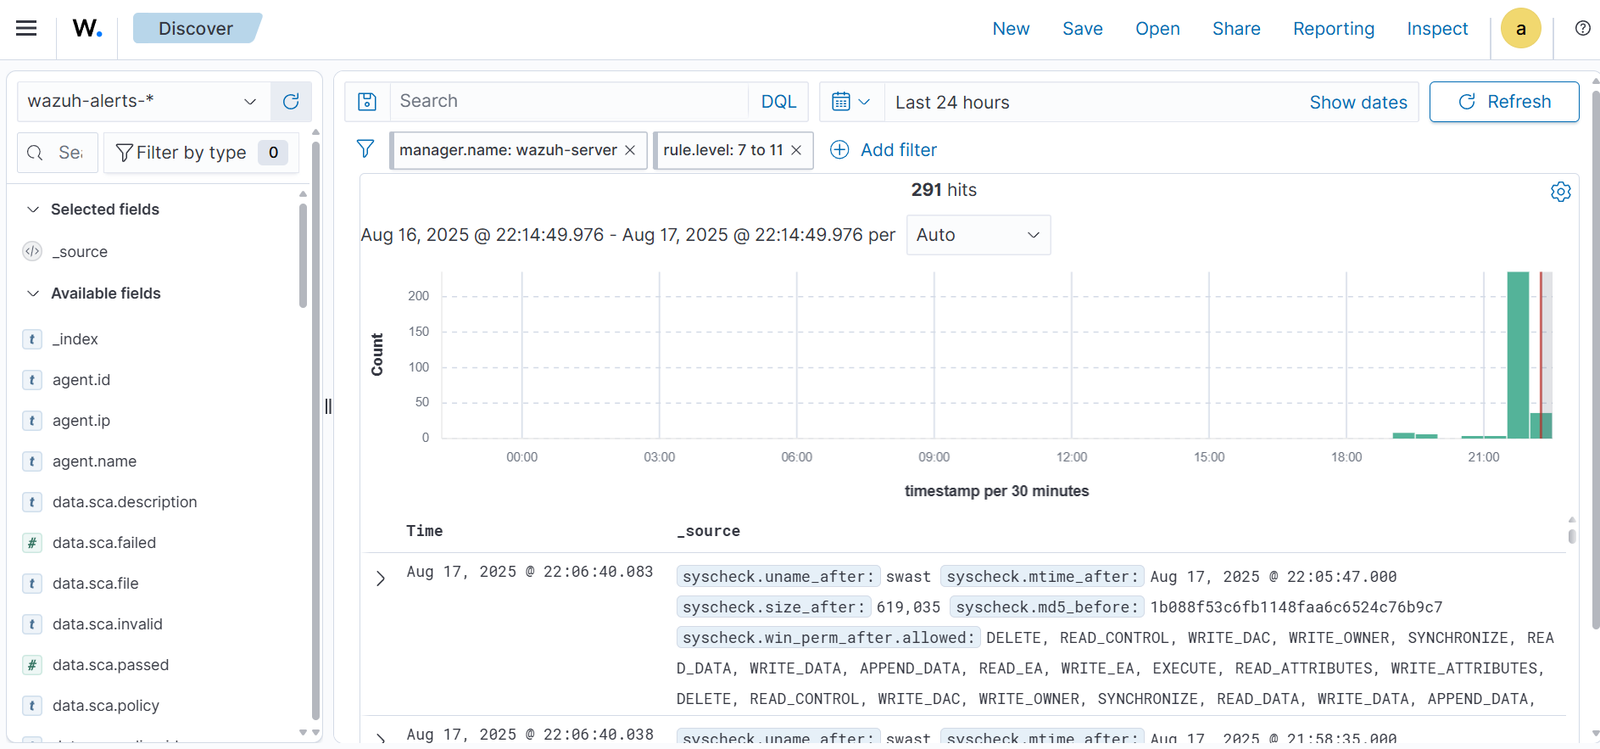 swastiksagar/wazuhlabproject
Hands-on Wazuh SIEM/XDR home lab covering OVA deployment, agent enrollment, file integrity monitoring, VirusTotal malware detection, and MITRE ATT&CK…
 tcollins-hashicorp/vault-cve-2026-5006-audit
Kit de auditoría y educativo para CVE-2026-5006, una vulnerabilidad de inyección de barra en políticas con plantillas de Vault. Incluye un script de…
 gduma-phdata/patch-cve-2026-15502
Parche: SSRF que conduce a RCE (Microsoft Exchange Server)
 danaug23/detect_cve-2026-25177
Scanner seguro para producción que detecta la explotación de CVE-2026-25177 (Colisión Unicode de SPN de AD) en controladores de dominio de Active…
 devstuff/harden-docker-seccomp
Mitigación de Docker para CVE-2026-31431 ('Copy Fail'). Incluye también plantillas de Kubernetes.








