
 #1
Herramientas para revisar configuraciones de sistemas y aplicaciones en busca de debilidades de seguridad y cumplimiento.
Recomendado por Kitploit
 inceptionstack/lowkey
Despliega agentes de codificación con IA autoalojados (OpenClaw, Claude Code, Codex) en tu cuenta de AWS con CloudFormation, perfiles IAM y…
 tenable/escalategpt
Una herramienta impulsada por IA para descubrir oportunidades de escalada de privilegios en configuraciones de AWS IAM.
 blacksnufkin/invoke-dumpmdeconfig
Script de PowerShell para volcar la configuración de Microsoft Defender, el historial de protección y el historial de protección de Exploit Guard (no…
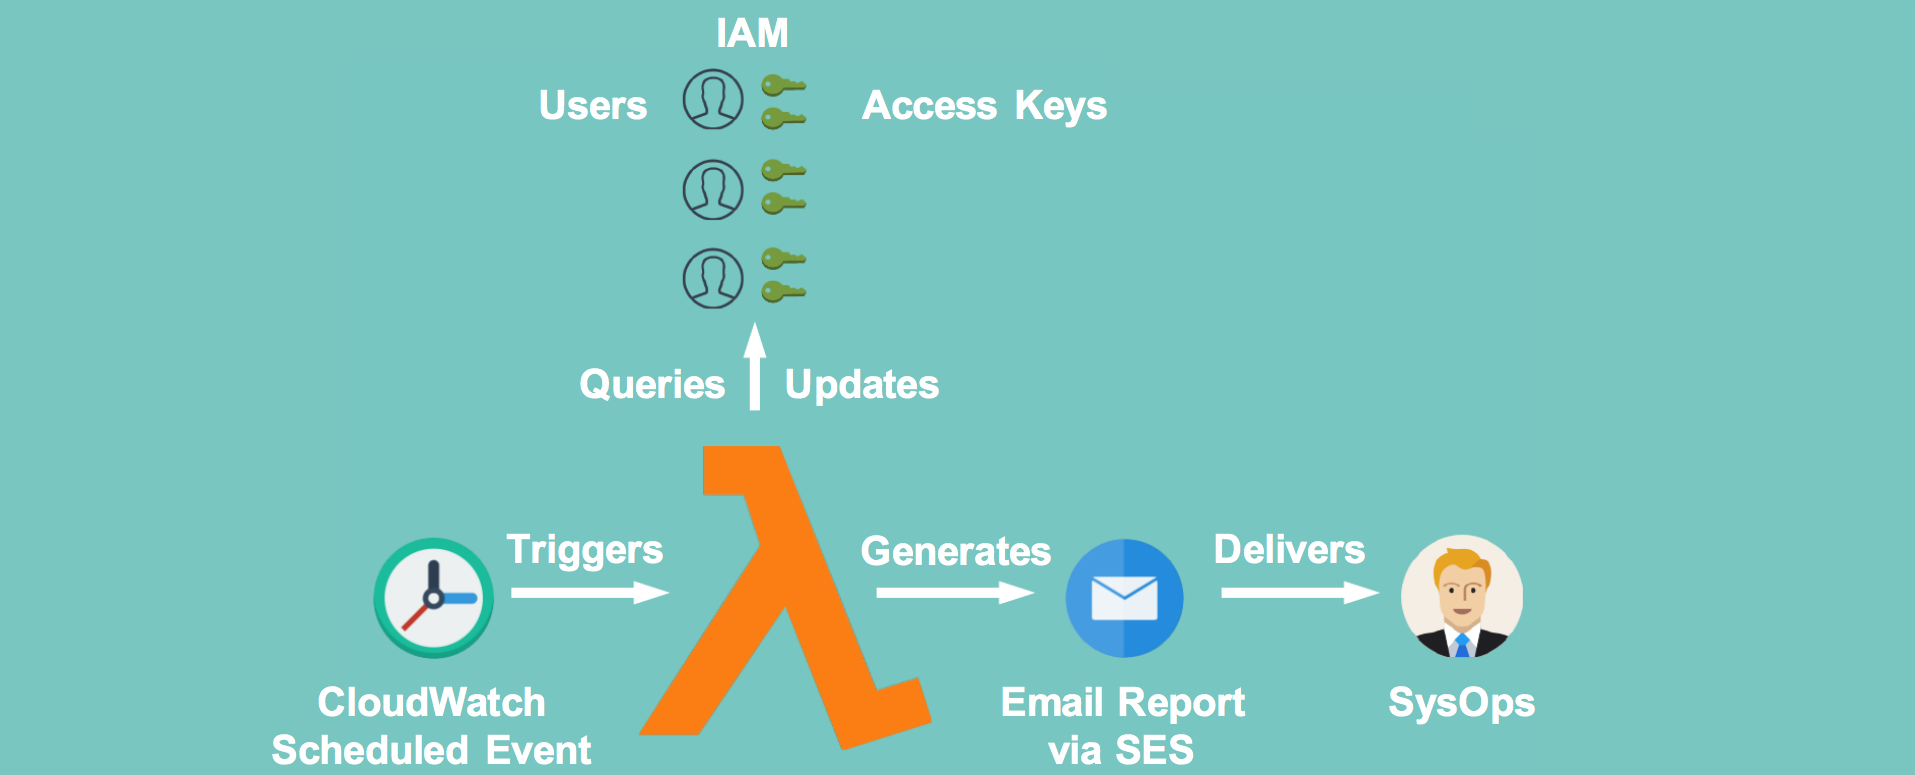 te-papa/aws-key-disabler
Un pequeño script lambda que deshabilitará las claves de acceso con más de una cantidad determinada de días.
 rosehgal/dockerent
La única herramienta de código abierto para analizar vulnerabilidades y problemas de configuración en contenedor(es) docker en ejecución y redes…
 atomburstofficial/geiger
CLI de solo lectura que inventaría agentes de IA, servidores MCP, plugins y extensiones en una máquina, informando sus capacidades y exposición con…
 gabrielsoltz/metahub
Herramienta automatizada de enriquecimiento de hallazgos de seguridad y evaluación de impacto para AWS. Enriquece los datos de vulnerabilidades con…
 mcp-shark/mcp-shark
Análisis forense similar a Wireshark para comunicaciones del Model Context Protocol Captura, inspecciona e investiga todas las peticiones y…
 master-of-servers/mose
Herramienta de post-explotación para servidores de gestión de configuración.
 n3rada/mssqland
Herramienta de post-explotación en C# para Microsoft SQL Server (MS SQL / MSSQL) que recorre cadenas de servidores vinculados de cualquier…
 fortalice/modifycerttemplate
Modificación de plantillas de certificados de ADCS y enumeración de ACL
 404tk/cloudtoolkit
Kit autorizado de simulación y validación de adversarios en la nube
 rezilion/mi-x
Determine si su cómputo es realmente vulnerable a una vulnerabilidad específica teniendo en cuenta todos los factores que afectan la *explotabilidad…
 austin-taylor/bluewall
Bluewall es un framework de firewall diseñado para profesionales cibernéticos ofensivos y defensivos.
 eclypsium/boothole
Scripts de detección y recursos de mitigación para la vulnerabilidad BootHole (CVE-2020-10713), incluyendo herramientas de PowerShell y Bash para…
 sec-consult/msiscan
Herramienta de escaneo para identificar problemas de escalada de privilegios locales en instaladores MSI vulnerables
 portswigger/oauth-scan
Extensión de Burp Suite útil para verificar la seguridad de OAUTHv2 y OpenID








