
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit

 tevora-threat/rt_redirectors
Rol de Ansible para configurar redireccionadores para C2 de red team.
 benjaminhays/cve-2022-36804-poc-exploit
Exploit PoC algo fiable para CVE-2022-36804 (Inyección de comandos crítica en BitBucket)
 k8gege/cve-2021-40444
Kit de explotación para CVE-2021-40444 ejecución remota de código en MSHTML, que incluye generación de payloads DLL, elaboración de documentos de…
 gryfman/dlpwn
Herramienta de Red Team para la exfiltración encubierta de archivos mediante transmisión de audio Bluetooth, codificando datos binarios en señales…
 whispergate/lldp
Perfil C2 para Mythic que tuneliza tráfico de agente cifrado de igual a igual a través de TLVs específicos de la organización de LLDP IEEE 802.1AB…
 haxrob/bpfdoor-controller-source
Código fuente de un controlador de puerta trasera BPFDoor que admite canales de comunicación encubiertos por TCP, UDP, ICMP y HTTPS con activación de…
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 ill-deed/cve-2025-34085-multi-target
Escáner RCE no autenticado multiobjetivo para CVE-2025-34085 que afecta al plugin WordPress Simple File List. Sube, renombra y desencadena webshells…
 octoberfest7/aggressor_snippets
Una colección de pequeños fragmentos aleatorios de Aggressor que no merecen su propio repositorio
 90n45-d3v/bluebunny
Servidor C2 basado en BLE para Hak5 Bash Bunny que permite inyección inalámbrica de comandos, entrega de payloads y control remoto a través de…
 shellkraft/ledger
Un script de Aggressor que rastrea los cambios operativos realizados durante un ejercicio de red team. Te proporciona un registro de auditoría…
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce poc de detección masiva de vulnerabilidades
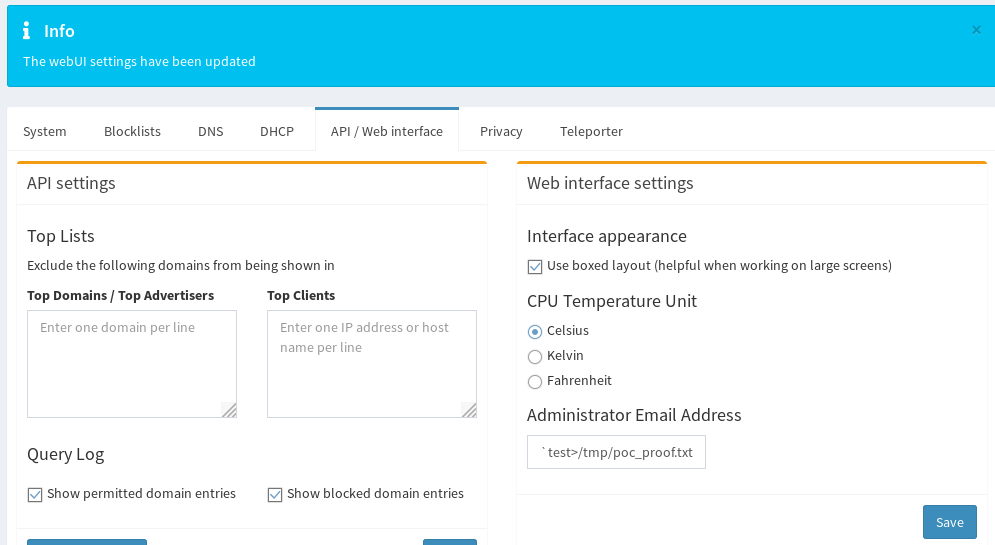 pr0tean/cve-2019-13051
Prueba de concepto de explotación para la inyección de comandos en Pi-Hole AdminLTE (CVE-2019-13051) que permite acceso root remoto mediante…
 ap0dexme0/cve-2023-34960
Realizar con Inyección Masiva de Comandos (Chamilo)
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit para CVE-2024-0012 y CVE-2024-9474 dirigido a la omisión de autenticación y la inyección de comandos autenticada en la interfaz web de…
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / Código por: Tas9er
 jbaines-r7/overkill
QNAP N-Day (Probablemente no CVE-2020-2509)
 mbadanoiu/cve-2025-31644
CVE-2025-31644: Inyección de comandos en modo appliance en F5 BIG-IP








