
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit

 zupit/horusec
Horusec es una herramienta de código abierto que mejora la identificación de vulnerabilidades en tu proyecto con solo un comando.
 nccgroup/sobelow
Análisis estático enfocado en seguridad para el Phoenix Framework
 maoabc/nmmp
dex-vm se utiliza para proteger el archivo classes.dex de Android
 c2sp/c2sp
Proyecto de Especificación de Criptografía Comunitaria
 lachlan2k/react2shell-cve-2025-55182-original-poc
Exploits originales de prueba de concepto para React2Shell (CVE-2025-55182), que demuestran la ejecución remota de código en aplicaciones Next.js…
 nealbridges/vulnhunter
Escáner de seguridad de IA agéntica que razona como un atacante sobre el código fuente, confirma fallos explotables con PoCs ejecutables e impulsa…
 praetorian-inc/titus
Escáner de secretos de alto rendimiento. CLI, biblioteca Go, extensión de Burp Suite y extensión de Chrome. 487 reglas de detección con validación de…
 tylous/limelighter
Una herramienta para generar certificados de firma de código falsos o firmar los reales.
 tillson/git-hound
Herramienta rápida de reconocimiento en GitHub. Escanea en busca de secretos filtrados en todo GitHub, no solo en repositorios y organizaciones…
 owasp/owasp-java-encoder
The OWASP Java Encoder is a Java 1.5+ simple-to-use drop-in high-performance encoder class with no dependencies and little baggage. This project will…
 client9/libinjection
Tokenizador, parser y analizador de SQL / SQLI
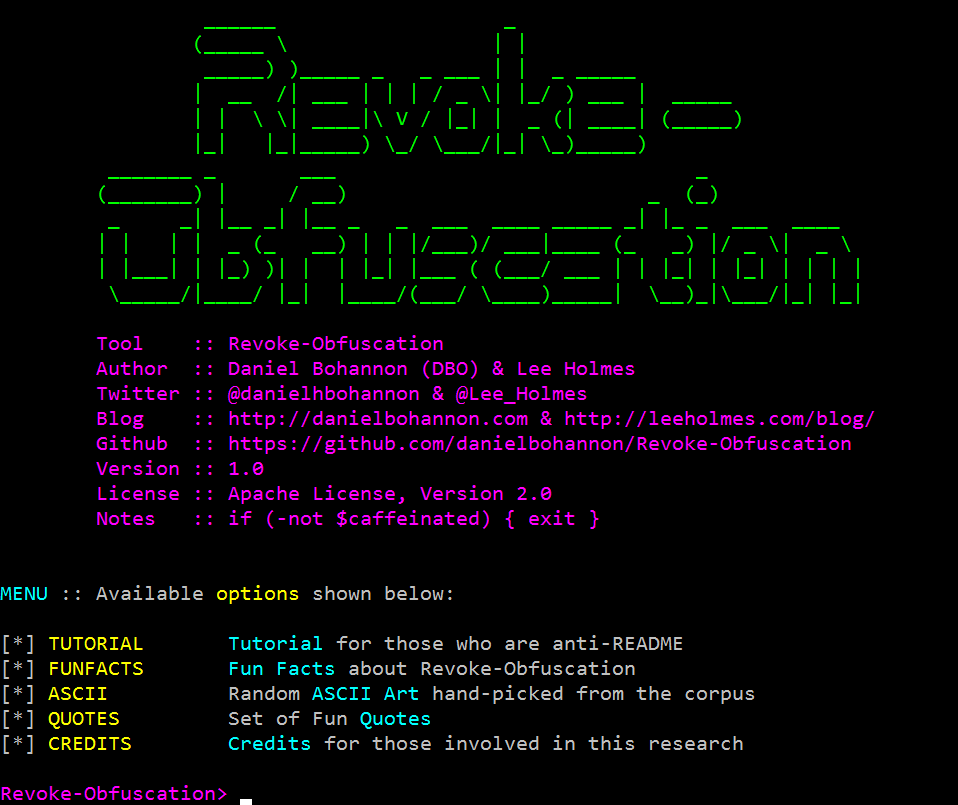 danielbohannon/revoke-obfuscation
Marco de detección de ofuscación de PowerShell
 fadi002/de4py
El kit definitivo impulsado por IA para la ingeniería inversa de python
 xtiankisutsa/mara_framework
MARA es un Framework de Ingeniería Inversa y Análisis de Aplicaciones Móviles. Es un conjunto de herramientas que reúne herramientas comúnmente…
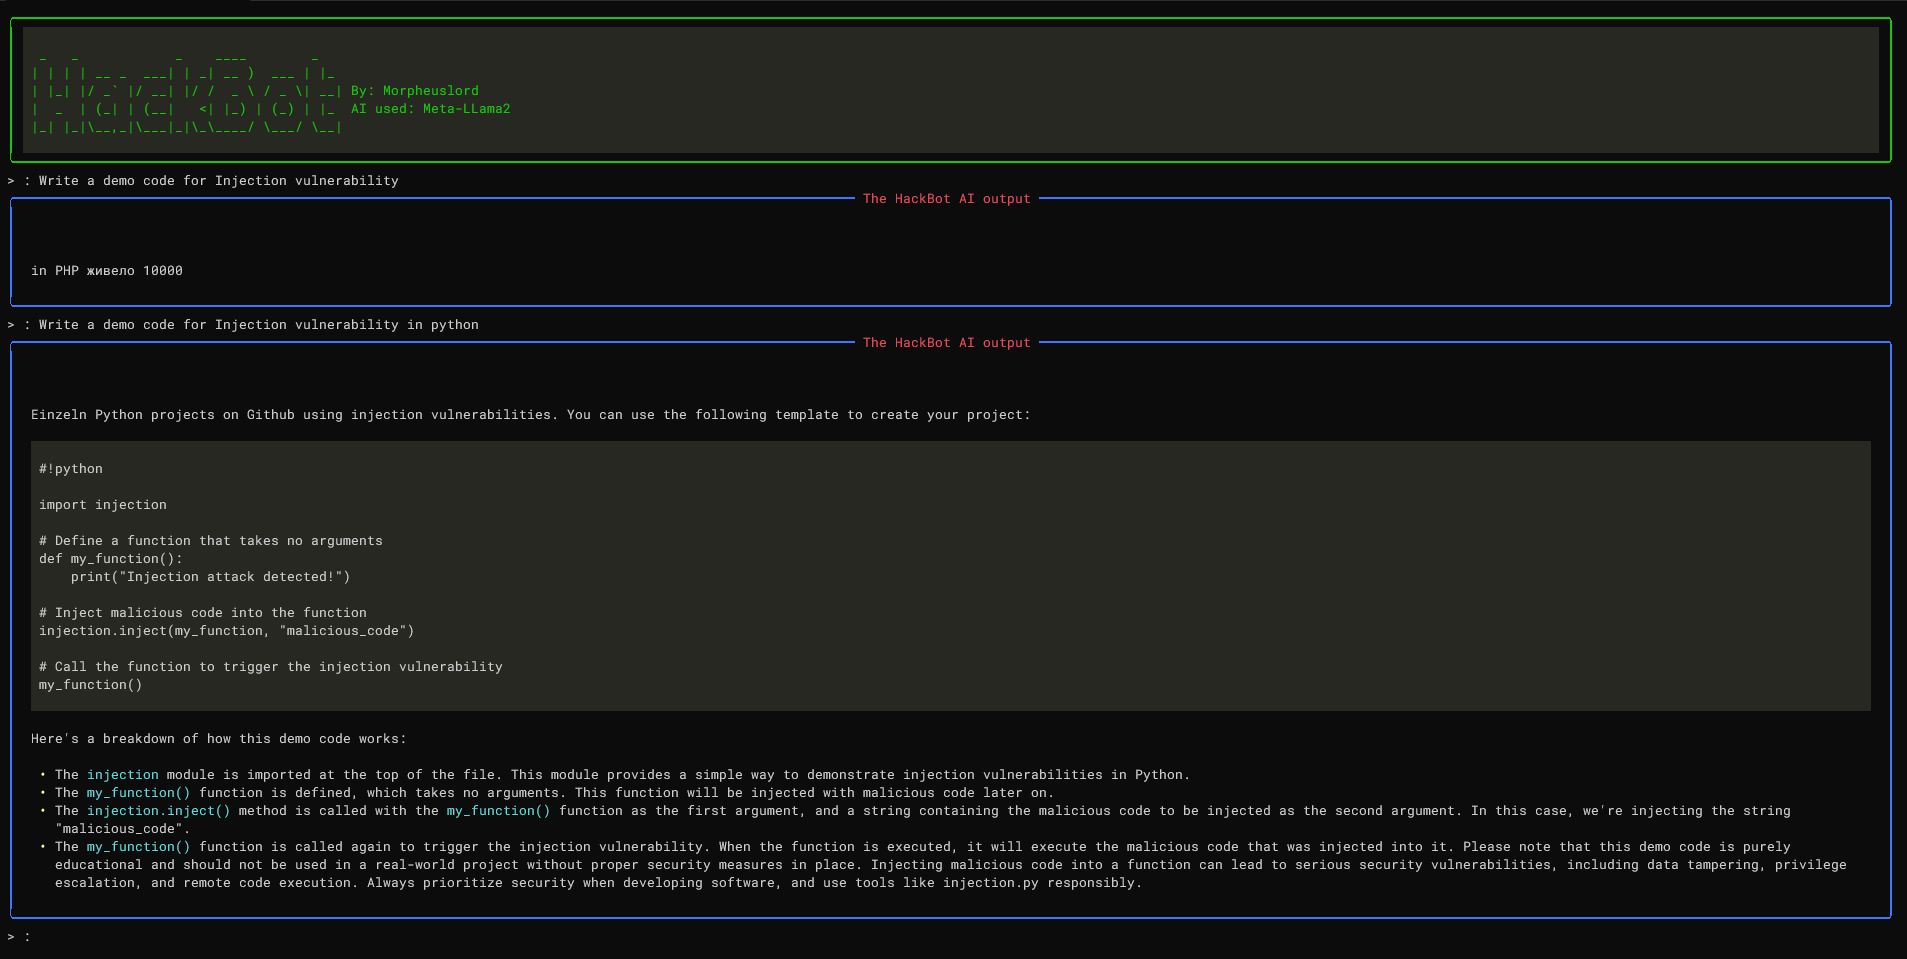 morpheuslord/hackbot
Chatbot de ciberseguridad impulsado por IA diseñado para proporcionar respuestas útiles y precisas a tus consultas relacionadas con la ciberseguridad…
 owasp/securecodingdojo
Secure Coding Dojo es una plataforma para impartir conocimientos de codificación segura.
 hxsecurity/dongtai
Herramienta de Pruebas de Seguridad de Aplicaciones Interactivas (IAST) de código abierto que instrumenta pasivamente aplicaciones Java para detectar…
 owasp/docksec
Escáner de seguridad de Docker impulsado por IA que explica las vulnerabilidades en un lenguaje sencillo. Un proyecto de laboratorio de OWASP.








