Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Limelighter — Una herramienta para generar certificados de firma de código falsos o firmar los reales. | Kitploit
Herramientas/GitHubGitHub/tylous/limelighter
Generación de PayloadsAnálisis de CódigoExplotaciónRed Teaming
GitHubtylous/limelighter

Limelighter

Una herramienta para generar certificados de firma de código falsos o firmar los reales.

Ver Repositorio
97514136hace 5 añosRevisado por Kitploit
Compartir

LimeLighter

Una herramienta que crea certificados de firma de código falsos y firma binarios y archivos DLL para ayudar a evadir productos EDR y evitar el escrutinio de MSS y SOC. LimeLighter también puede usar certificados de firma de código válidos para firmar archivos. LimeLighter puede usar un nombre de dominio completamente calificado como acme.com.

Contribución

LimeLighter fue desarrollado en golang.

Asegúrate de que lo siguiente esté instalado en tu sistema operativo

openssl
osslsigncode

El primer paso, como siempre, es clonar el repositorio. Antes de compilar LimeLighter, necesitarás instalar las dependencias. Para instalarlas, ejecuta los siguientes comandos:

go get github.com/fatih/color

Luego constrúyelo

go build Limelighter.go

Uso

./LimeLighter -h       

        .____    .__               .____    .__       .__     __                
        |    |   |__| _____   ____ |    |   |__| ____ |  |___/  |_  ___________ 
        |    |   |  |/     \_/ __ \|    |   |  |/ ___\|  |  \   __\/ __ \_  __ \
        |    |___|  |  Y Y  \  ___/|    |___|  / /_/  >   Y  \  | \  ___/|  | \/
        |_______ \__|__|_|  /\___  >_______ \__\___  /|___|  /__|  \___  >__|   
                \/        \/     \/        \/ /_____/      \/          \/         
                                                        @Tyl0us


[*] A Tool for Code Signing... Real and fake
Usage of ./LimeLighter:
  -Domain string
        Domain you want to create a fake code sign for
  -I string
        Unsiged file name to be signed
  -O string
        Signed file name
  -Password string
        Password for real  certificate
  -Real string
        Path to a valid .pfx certificate file
  -Verify string
        Verifies a file's code sign certificate
  -debug
        Print debug statements

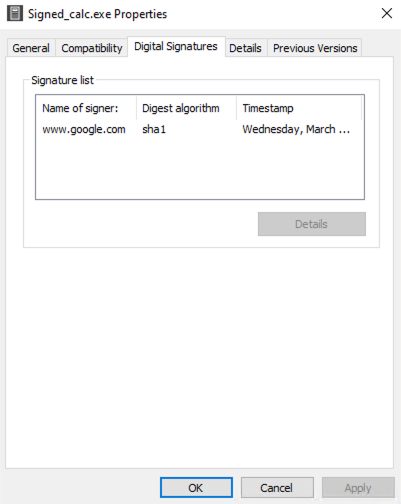
Para firmar un archivo, puedes usar la opción de comando Domain para generar un certificado de firma de código falso.
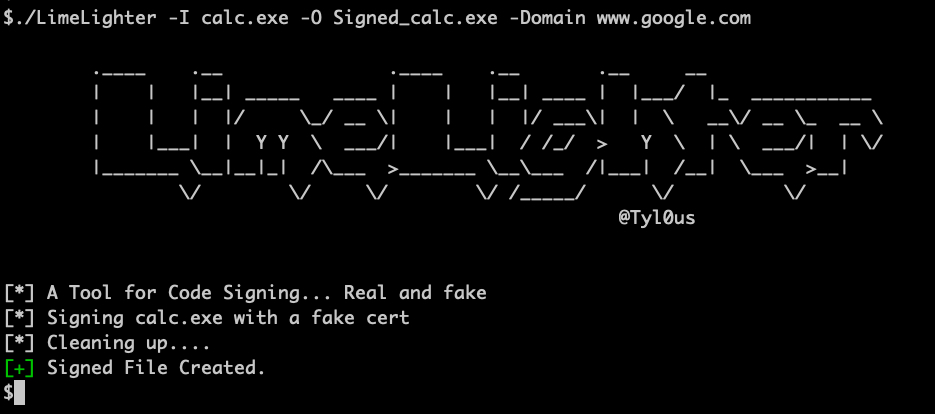
Signing

Para firmar un archivo con un certificado de firma de código válido, usa Real y Password para firmar un archivo con un certificado de firma de código válido.

Para verificar un archivo firmado, usa el comando verify.
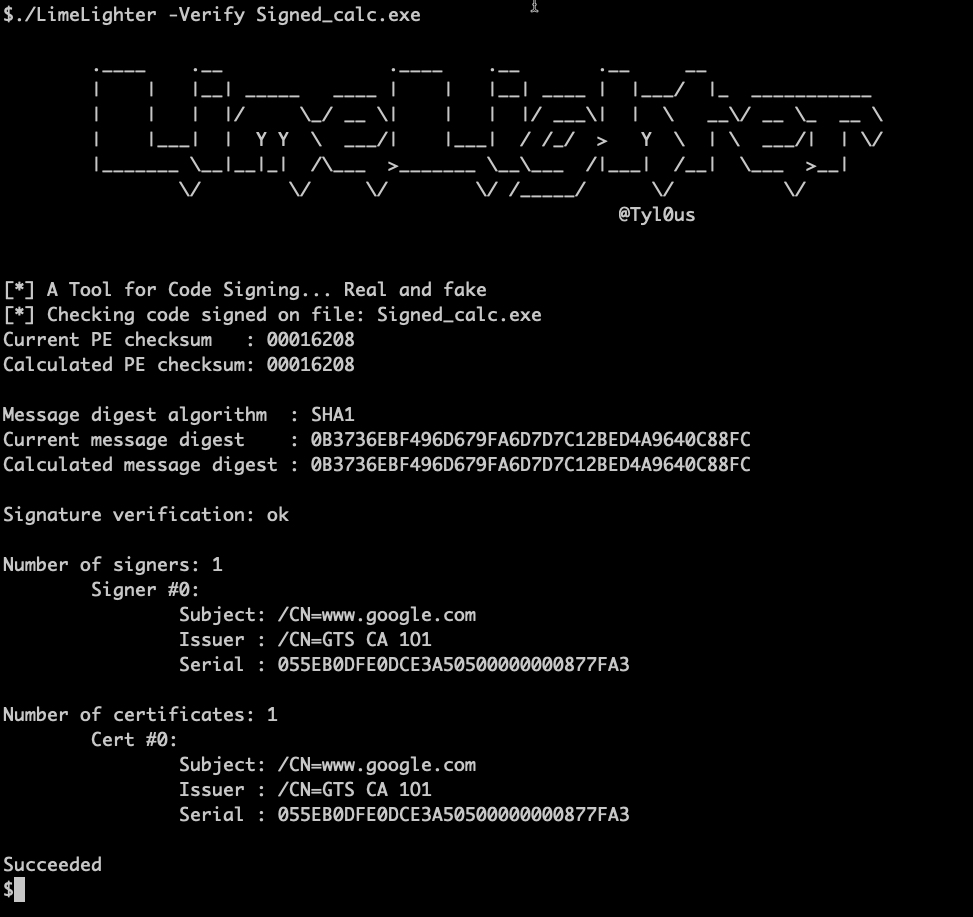
Verifying WindowsVerifying

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →