
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
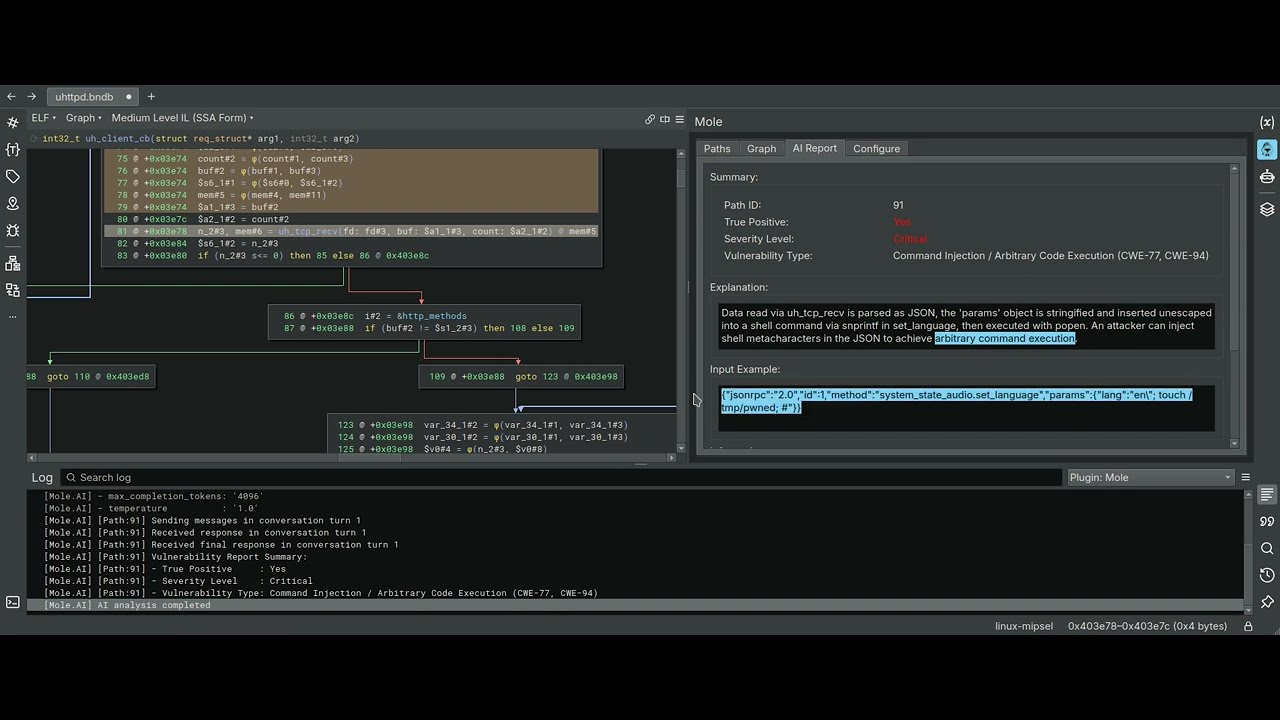
 cyber-defence-campus/mole
Un plugin de Binary Ninja que utiliza el backward slicing de variables como motor para el análisis estático de taint.
 shubhamshubhankar/autosource
Marco automatizado de análisis estático de código integrado con SonarQube para la detección temprana de vulnerabilidades en el código fuente mediante…
 codewhitesec/httpremotingobjrefleak
Recursos adicionales para filtrar y explotar ObjRefs a través de HTTP .NET Remoting (CVE-2024-29059)
 wolfssl/wolfcose
Una implementación rápida, portátil y ligera de COSE + CBOR para sistemas embebidos. Admite PQC, FIPS 140-3, DO-178 y MISRA C. Desarrollado por…
 samsung/utopia
Generación automatizada de fuzz drivers basada en UT
 trailofbits/gosentry
Toolchain de Go orientado a la seguridad, centrado en capacidades de fuzzing de última generación.
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 quarkslab/qsynthesis
Sintetizador Greybox orientado a la desofuscación de instrucciones de ensamblador.
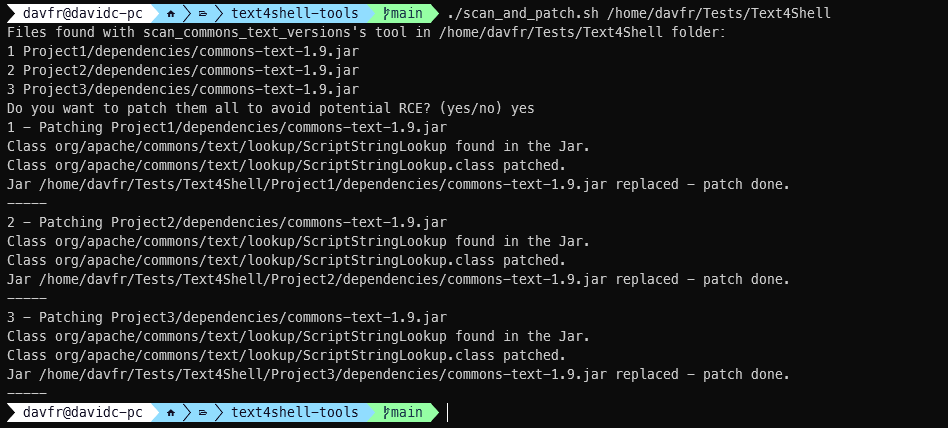 jfrog/text4shell-tools
Detecta y corrige Apache Commons Text vulnerable en artefactos JAR/WAR de Java; identifica clases y analiza el bytecode para encontrar sitios de…
 hosch3n/fastjsonvulns
Exploit para Fastjson 1.2.80 CVE-2022-25845 que permite la lectura de archivos mediante AspectJ y la carga remota de clases Groovy para RCE.
 disruptops/cred_scanner
Un escáner simple basado en archivos para buscar posibles claves de acceso y secretas de AWS en archivos.
 rbmm/ntdetours
Implementación de Detours (x64/x86) que utiliza solo la importación de ntdll
 owasp/sedated
Proyecto SEDATED® (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
 jas502n/cve-2019-12384
Jackson Rce para CVE-2019-12384
 gach0ng/agentstalker
Framework de auditoría de seguridad de extremo a extremo para agentes LLM: modelado estático de AST y de propagación de datos (taint), síntesis de…
 owasp/ocsd
Desarrollador de Software Seguro Certificado por OWASP
 codewhitesec/unmarshalpwn
PoC para CVE-2018-0824
 agrawalsmart7/scodescanner
Escáner de análisis estático de línea de comandos que detecta vulnerabilidades críticas en código fuente PHP y YAML utilizando reglas semgrep…








