
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit

 nuguardai/nuguard
Repositorio de código abierto para validar aplicaciones de IA agéntica: red team, comportamiento, cadena de suministro, análisis estático.
 slowql/slowql
Analizador estático de SQL de última generación escrito en Rust. Más de 282 reglas. Cero falsos positivos. Seguridad, rendimiento, fiabilidad, coste,…
 a0xnirudh/kurukshetra
Kurukshetra: Un framework para enseñar codificación segura mediante la resolución interactiva de problemas.
 elfmaster/maya
Protector binario altamente avanzado para ELF contra la explotación y la manipulación en Linux.
 rasetsuu/vmp-devirt
Plataforma de investigación de devirtualización de VMProtect asistida por trazas: los front-ends de versiones alimentan un backend compartido de…
 papermtn/gitlab-watchman
Encontrando secretos expuestos y datos personales en GitLab
 nccgroup/goatcasino
Esta es una implementación de Truffle de contratos inteligentes intencionalmente vulnerables, diseñada para permitir que aquellos interesados en la…
 avito-tech/deepsecrets
Herramienta de análisis estático que escanea código fuente en busca de secretos codificados, claves API y credenciales utilizando comprensión…
 faloker/purify
Herramienta integral para gestionar informes de vulnerabilidades de pipelines de AppSec.
 synacktiv/bip
API de Python orientada a objetos para simplificar la interacción con IDA en ingeniería inversa, permitiendo el desarrollo de plugins y la…
 rog3rsm1th/frelatage
Fuzzer basado en cobertura para aplicaciones Python
 we5ter/flerken
Una solución para la detección de comandos ofuscados multiplataforma presentada en CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 owasp/owasp-scs
Proyecto OWASP de Seguridad de Smart Contracts (SCS)
 nstarke/egodeath
Un ofuscador de JavaScript basado en técnicas de ofuscación por indistinguibilidad criptográfica
 opensourcemalware/polinrider
Dossier técnico sobre el ataque a la cadena de suministro PolinRider vinculado a la RPDC, que documenta la inyección de payload JS ofuscado, la…
 nollium/cve-2024-9264
Exploit para lectura arbitraria de archivos y RCE en Grafana (CVE-2024-9264)
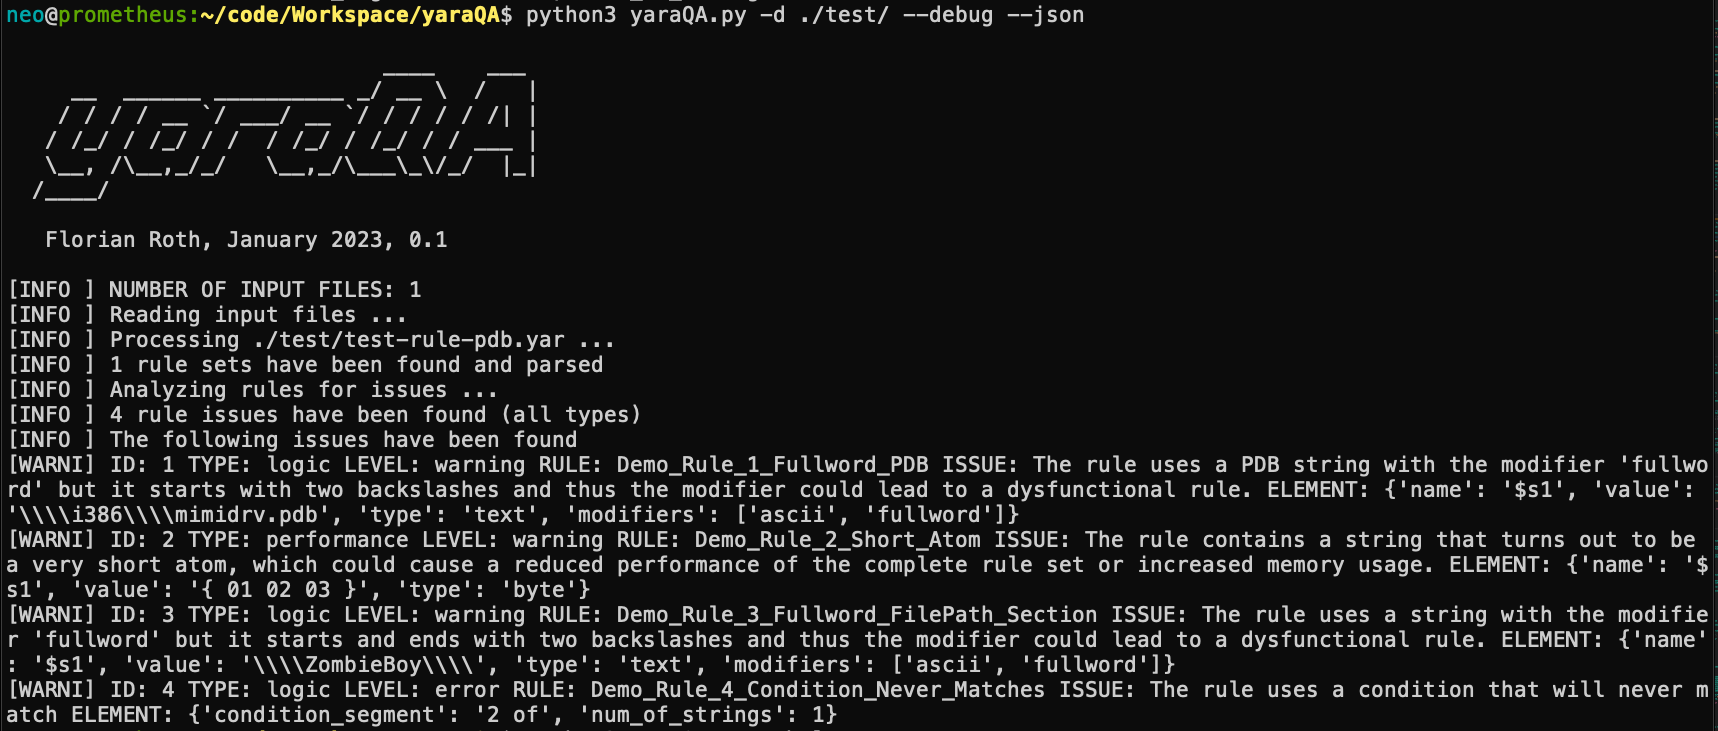 neo23x0/yaraqa
Analizador de reglas YARA para mejorar la calidad y el rendimiento de las reglas








