
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
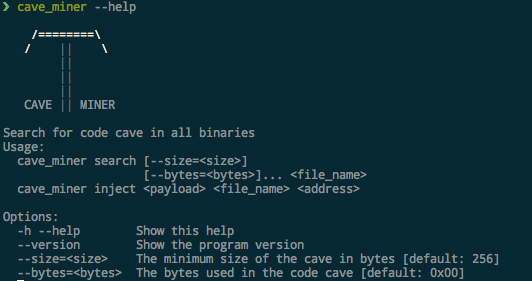
 antonin-deniau/cave_miner
Buscar cueva de código en todos los binarios
 ewenquim/entropy
Herramienta CLI que escanea bases de código en busca de líneas de alta entropía para detectar posibles secretos, con filtrado personalizable por…
 trailofbits/test-fuzz
Macros de Rust y subcomando de Cargo para automatizar el fuzzing con afl.rs, incluida la generación de corpus y la implementación de harnesses,…
 mistymntncop/cve-2023-4863
Prueba de concepto para CVE-2023-4863, un desbordamiento de búfer en el montón en la decodificación de imágenes WebP. Demuestra el mecanismo de…
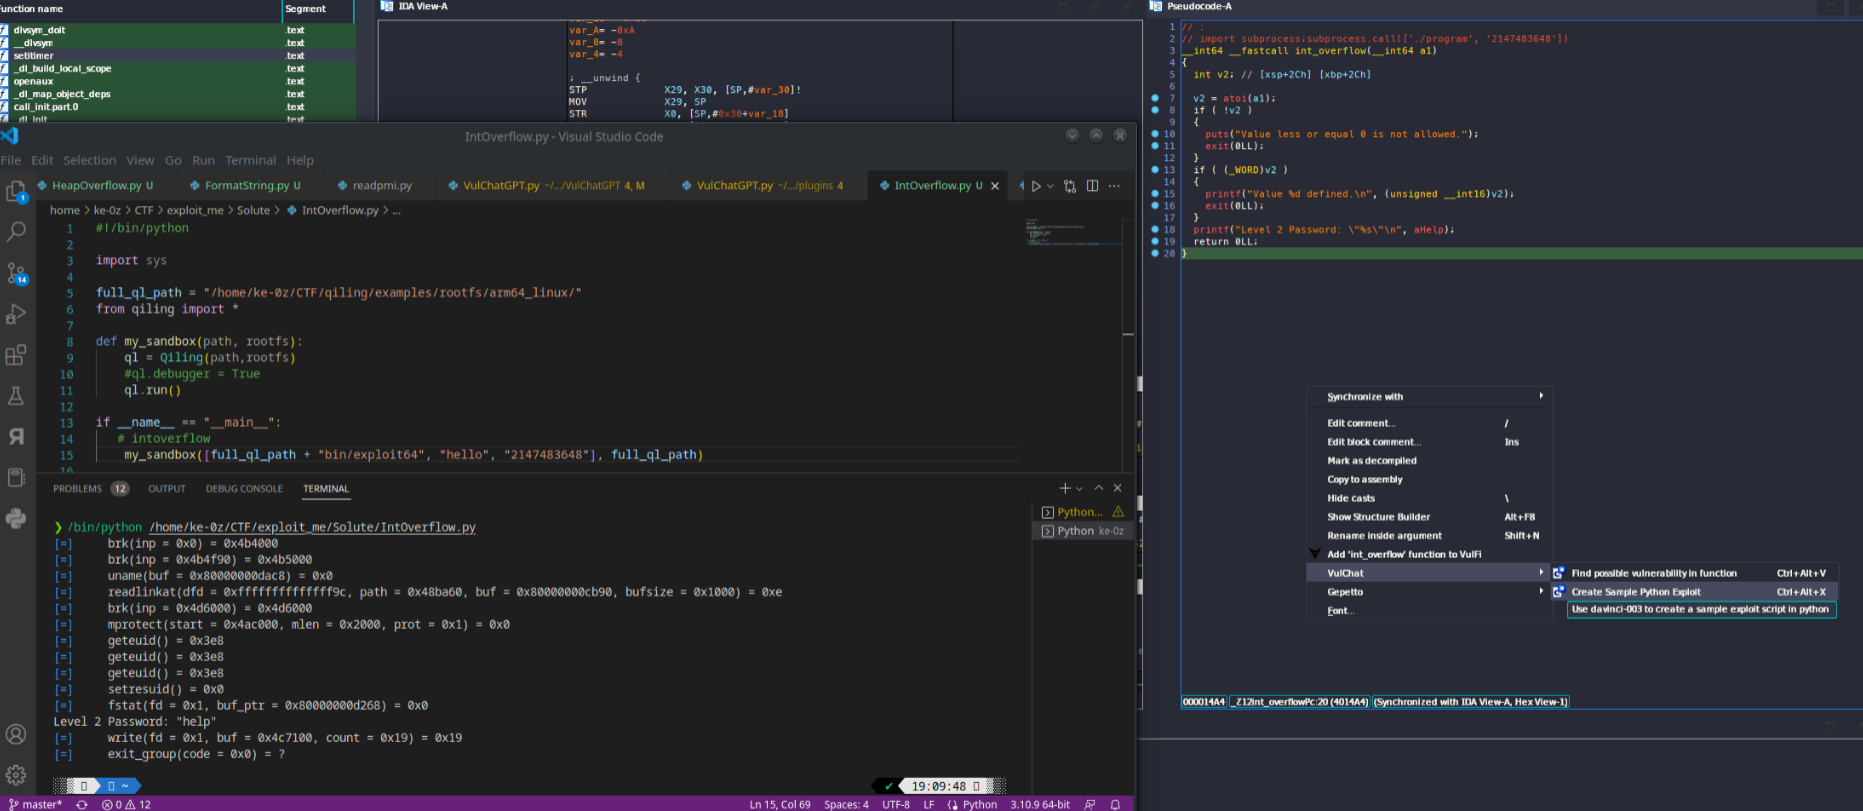 ke0z/binaivulhunter
Usa el descompilador IDA PRO HexRays con OpenAI(ChatGPT) para encontrar posibles vulnerabilidades en binarios
 cyberark/vulnhalla
Pipeline automatizado de análisis de seguridad que ejecuta consultas CodeQL en repositorios de GitHub y utiliza LLMs para clasificar y filtrar…
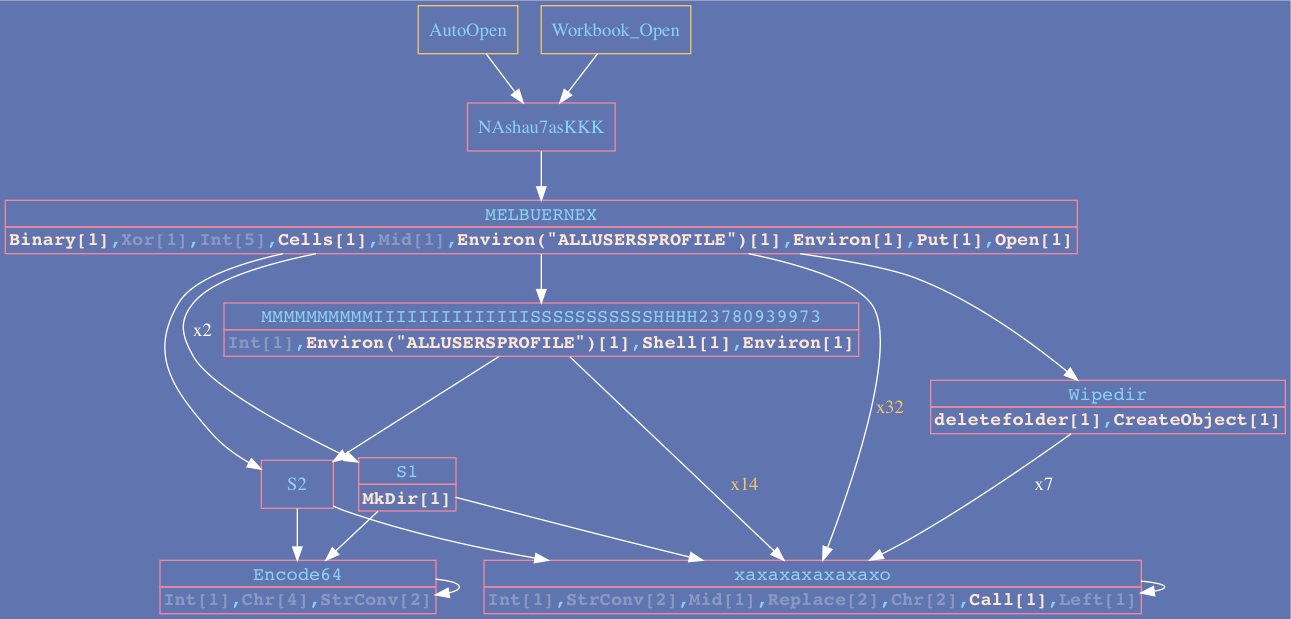 malwarecantfly/vba2graph
Vba2Graph - Genera grafos de llamadas a partir de código VBA, para facilitar el análisis de documentos maliciosos.
 appsecco/vulnerable-mcp-servers-lab
Una colección de servidores deliberadamente vulnerables para aprender MCP Servers de Pentesting.
 quarkslab/quokka
Quokka: un exportador binario rápido y preciso
 lifting-bits/sleigh
Compilación CMake de la biblioteca de especificaciones del procesador SLEIGH de Ghidra, que proporciona motores independientes de desensamblado y…
 k2/ehtrace
ATrace es una herramienta para rastrear la ejecución de binarios en Windows.
 rubo77/log4j_checker_beta
una comprobación rápida, si tu servidor podría ser vulnerable a CVE-2021-44228
 mynameismeerkat/pyretic
pyREtic es un framework extensible para ingeniería inversa de bytecode de Python 2.x en memoria.
 owasp/secure-agent-playbook
Proyecto OWASP de Playbook de Agentes Seguros
 mandatoryprogrammer/tarnish
Una herramienta de análisis estático de extensiones de Chrome para ayudar en revisiones de seguridad.
 trailofbits/cobra
Reconstrucción de Aritmética Basada en Coeficientes — un simplificador de expresiones de Aritmética Booleana Mixta (MBA) para desofuscación
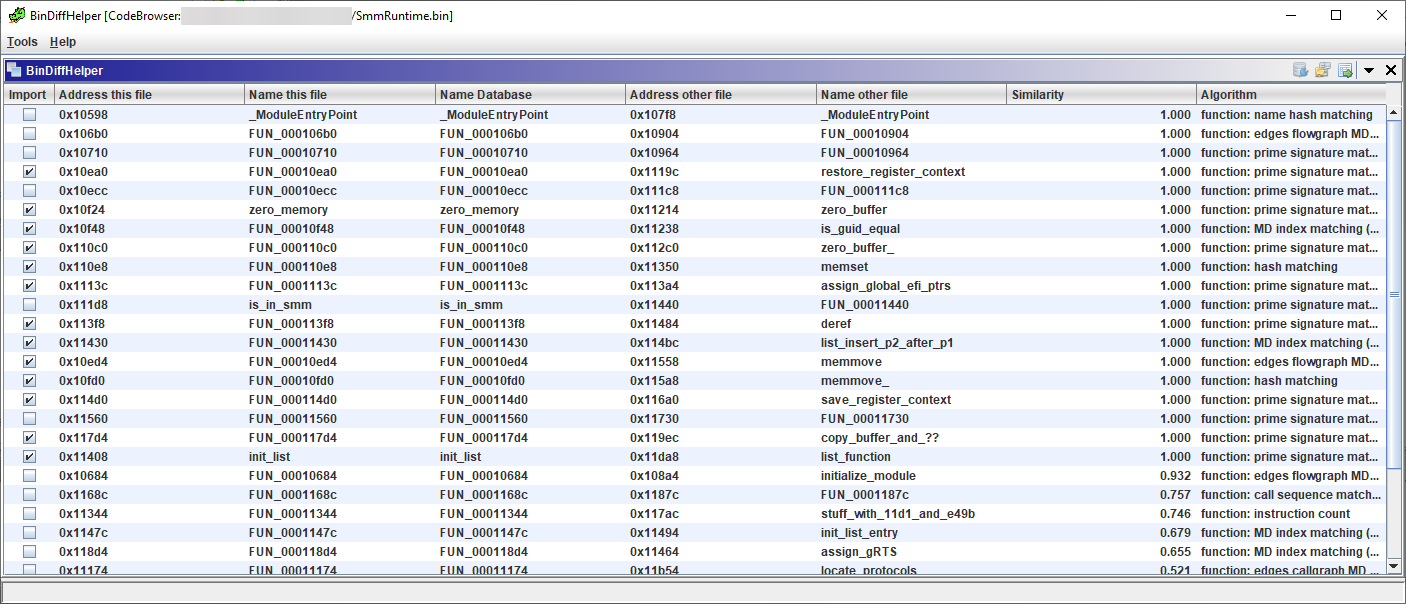 ubfx/bindiffhelper
Extensión de Ghidra para integrar BinDiff para la coincidencia de funciones
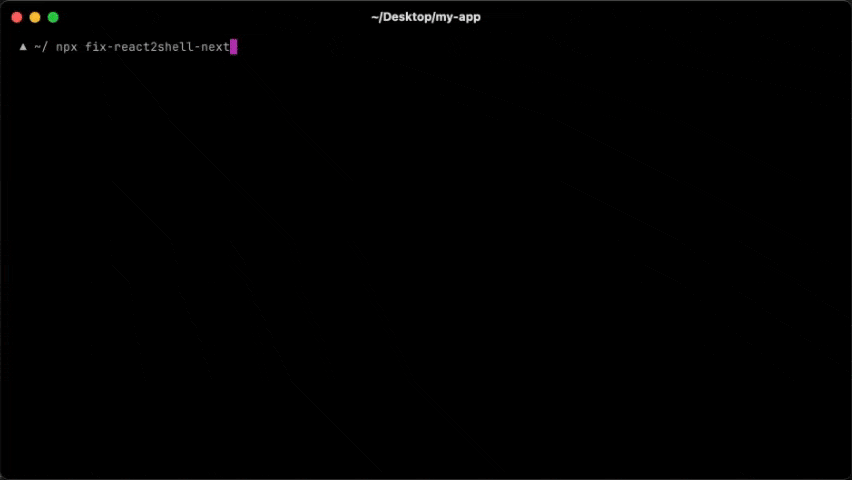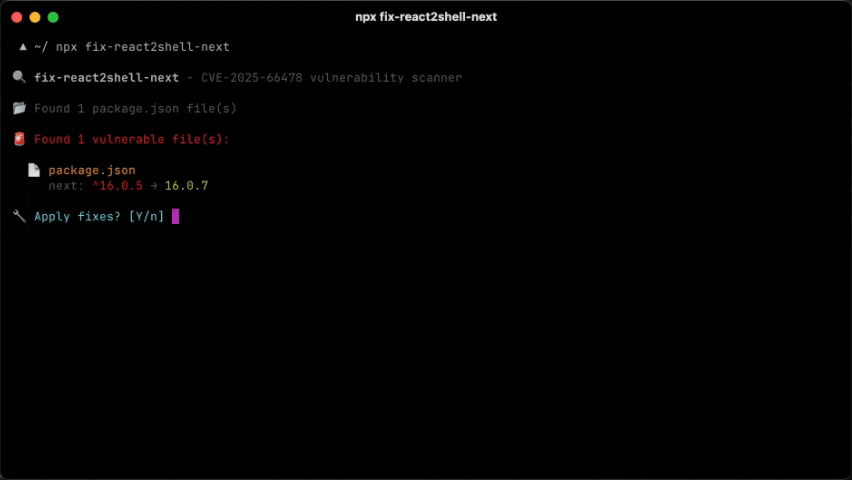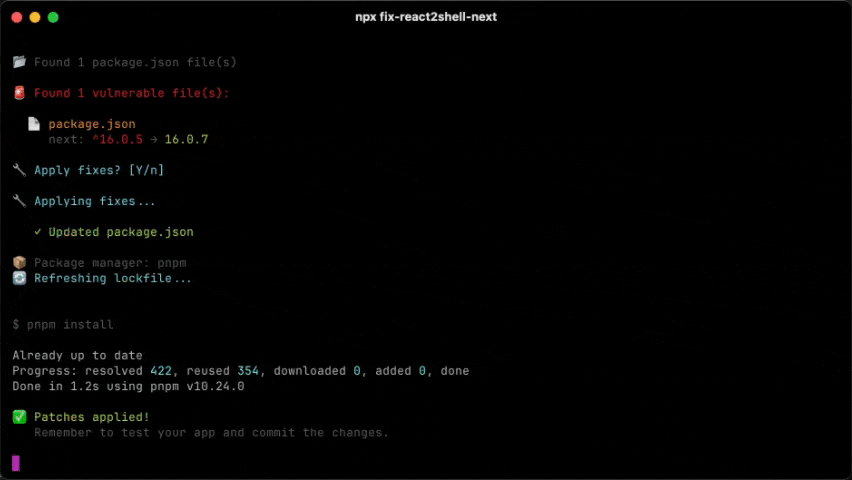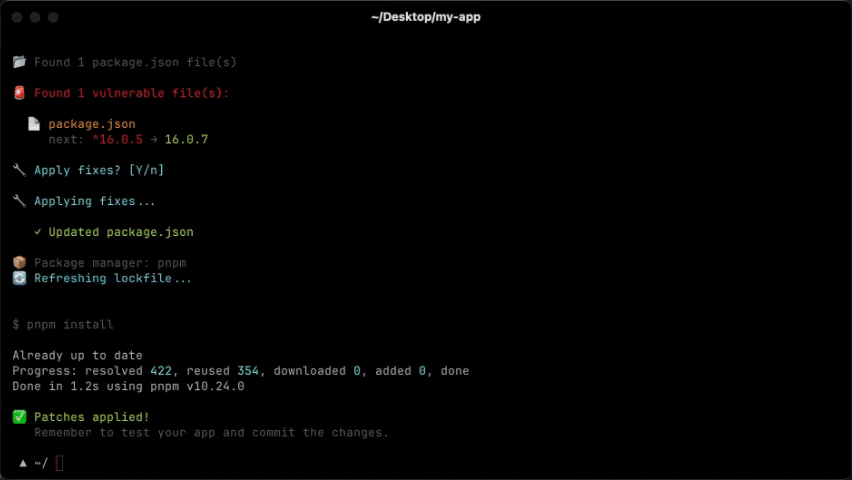 vercel-labs/fix-react2shell-next
Un comando para corregir CVE-2025-66478 (React 2 Shell RCE) en tu aplicación Next.js / React RSC.








