
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 elastic/supply-chain-monitor
Monitor automatizado de seguridad en la cadena de suministro que consulta los registros PyPI y npm, compara las nuevas versiones con las anteriores y…
 snowsnowsnows/eaglevm
Virtualizador de código nativo para binarios x64
 c3rb3ru5d3d53c/binlex
Un framework de lexer de rasgos genéticos binarios
 manuelschipper/nah
un guardián que bloquea acciones catastróficas del agente
 smackers/smack
Cadena de herramientas modular de verificación de software que traduce LLVM IR al lenguaje de verificación intermedio Boogie para la verificación de…
 githubsecuritylab/seclab-taskflow-agent
Framework multiagente con soporte MCP para flujos de trabajo agénticos declarativos basados en YAML, utilizado para auditoría de código asistida por…
 owasp/glue
Automatización de seguridad de aplicaciones
 nodesecure/js-x-ray
Escáner SAST de código abierto para JavaScript y Node.js. Un analizador estático para detectar los patrones maliciosos más comunes 🔬.
 agent-field/sec-af
Auditor de seguridad de código nativo de IA en AgentField que demuestra la explotabilidad con veredictos, trazas y evidencia accionable.
 nccgroup/freddy
Identifica automáticamente problemas de deserialización en aplicaciones Java y .NET mediante escaneos activos y pasivos.
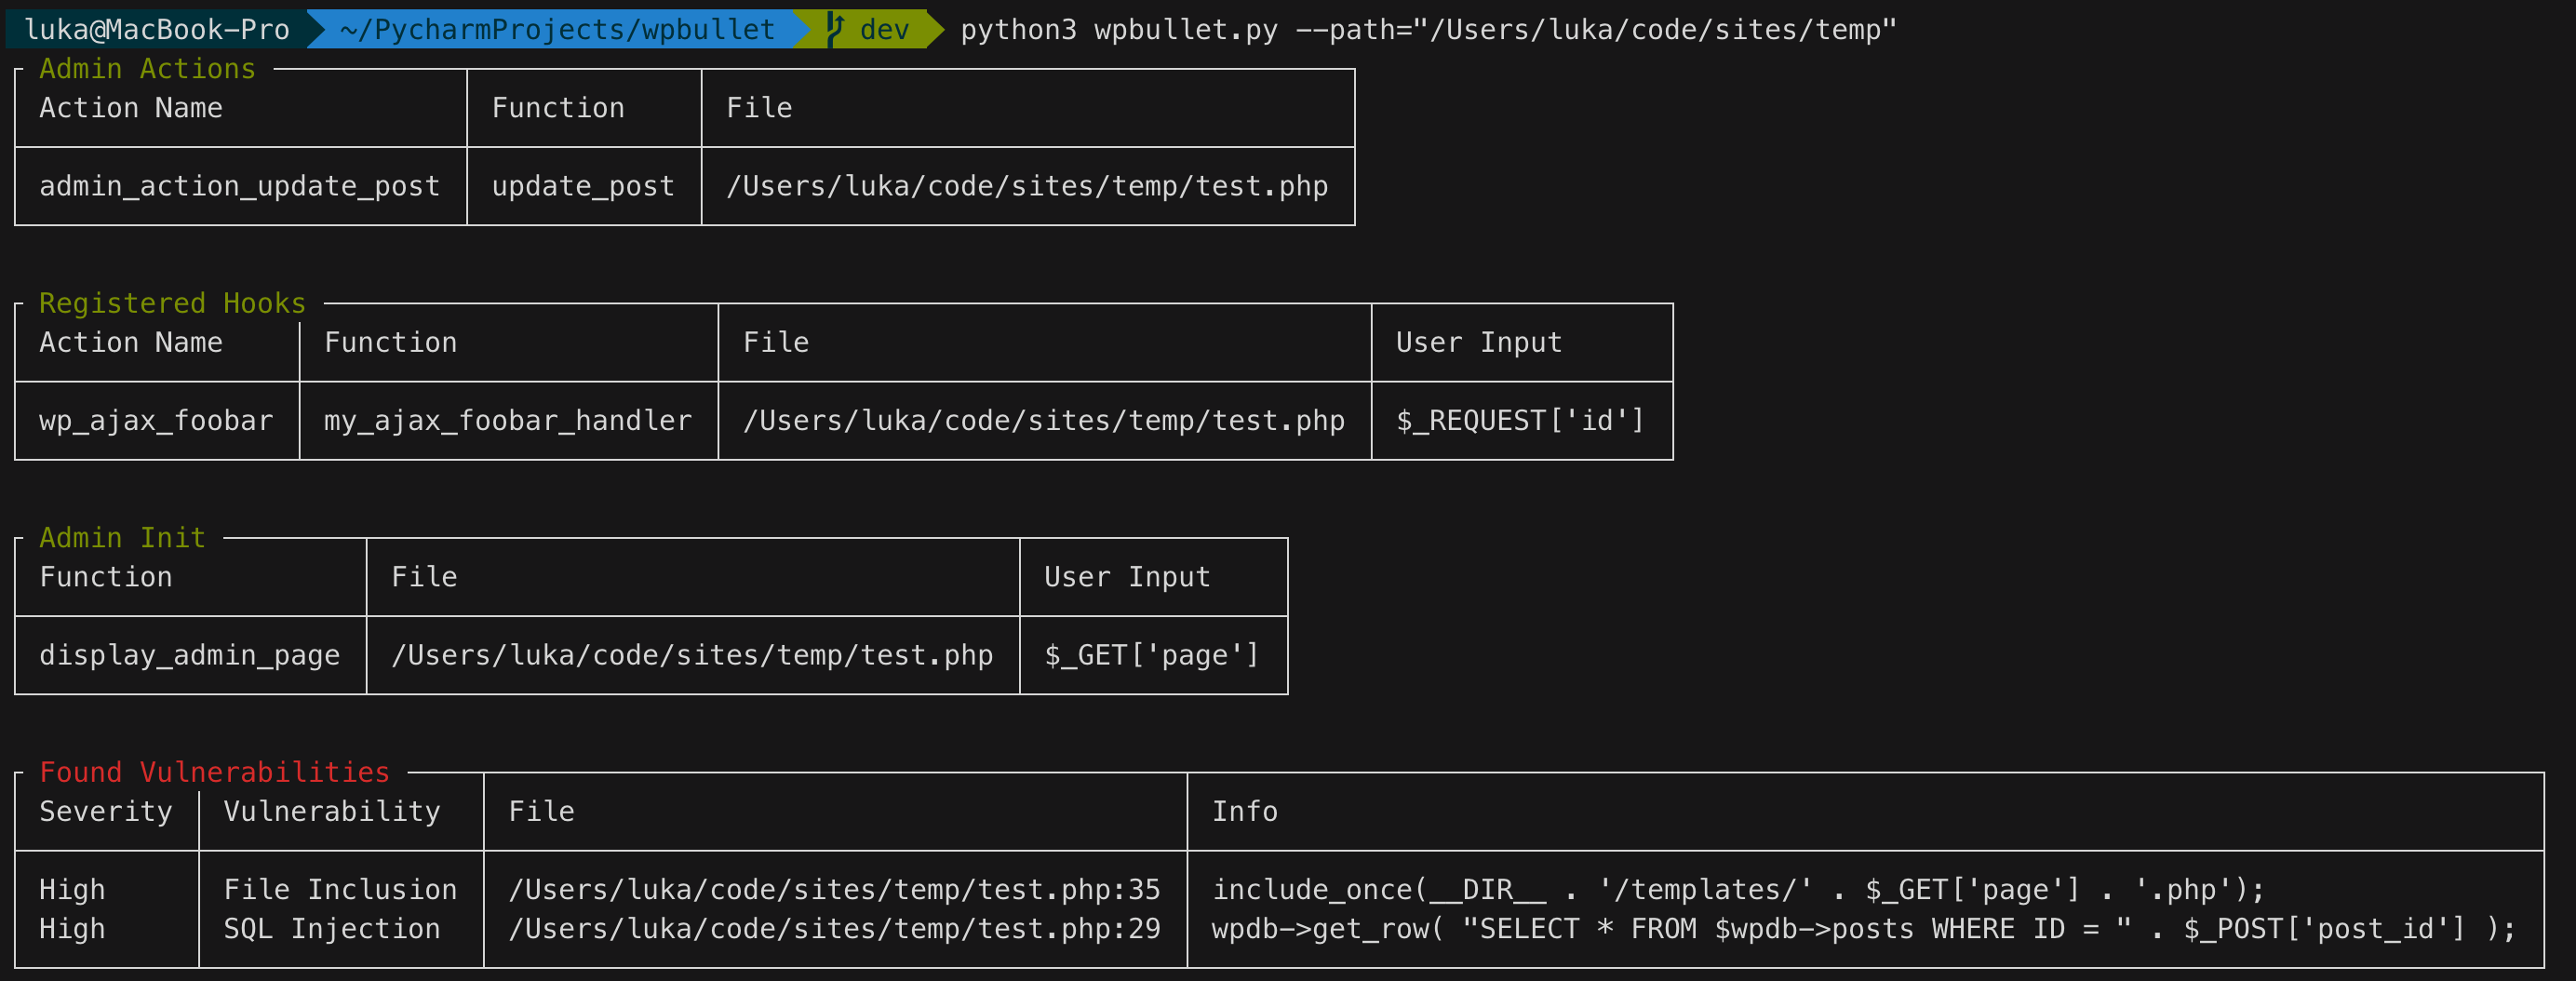 webarx-security/wpbullet
Un análisis de código estático para WordPress (y PHP)
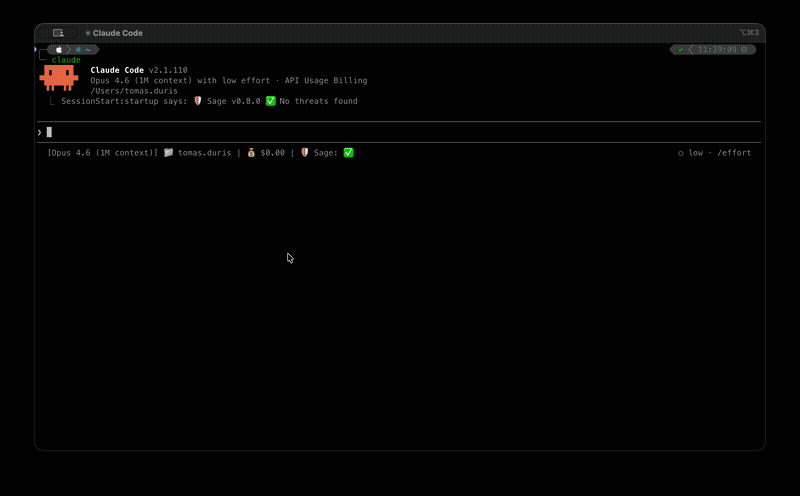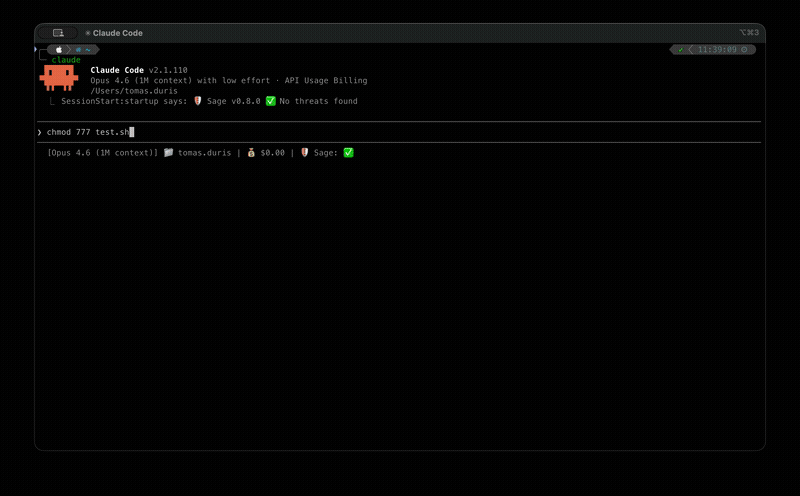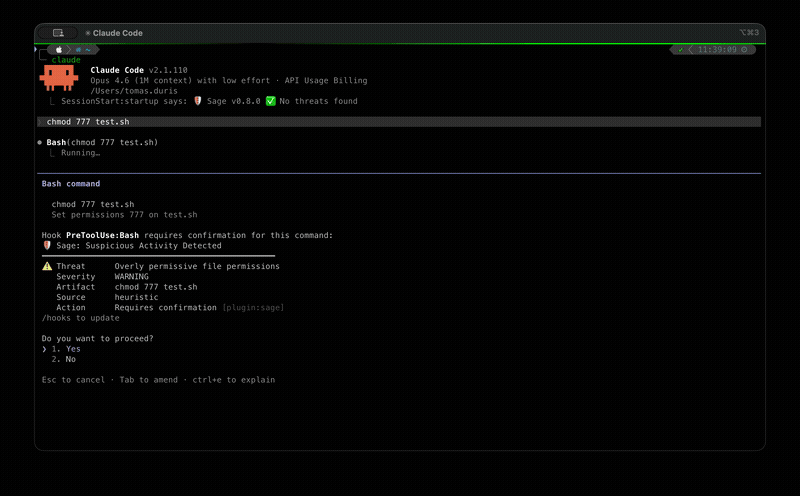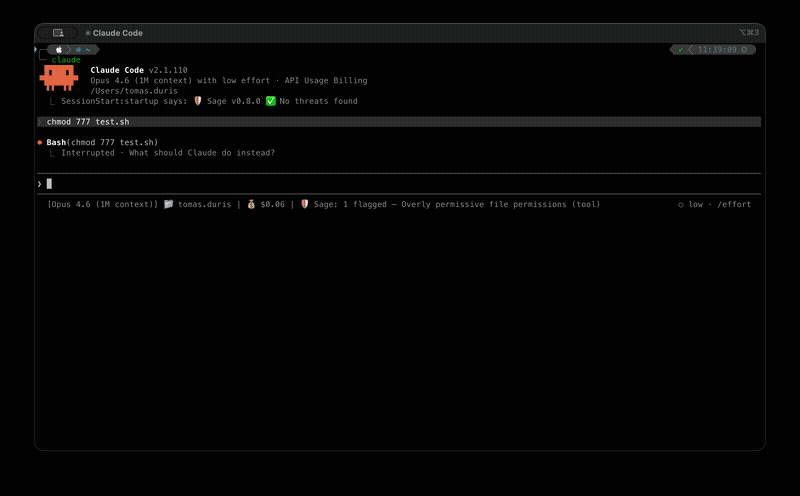 gendigitalinc/sage
Capa ligera de Detección y Respuesta para Agentes (ADR) para agentes de IA — protege comandos, archivos y solicitudes web. Parte de Gen Agent Trust…
 google/kafel
Un lenguaje y una biblioteca para especificar políticas de filtrado de syscalls.
 komimoe/arkari
Otro ofuscador basado en llvm más, basado en goron.
 trailofbits/multiplier
Indexa los artefactos de compilación de C/C++ en una base de datos consultable de todo el programa, exponiendo API a nivel de AST, tokens e IR para…
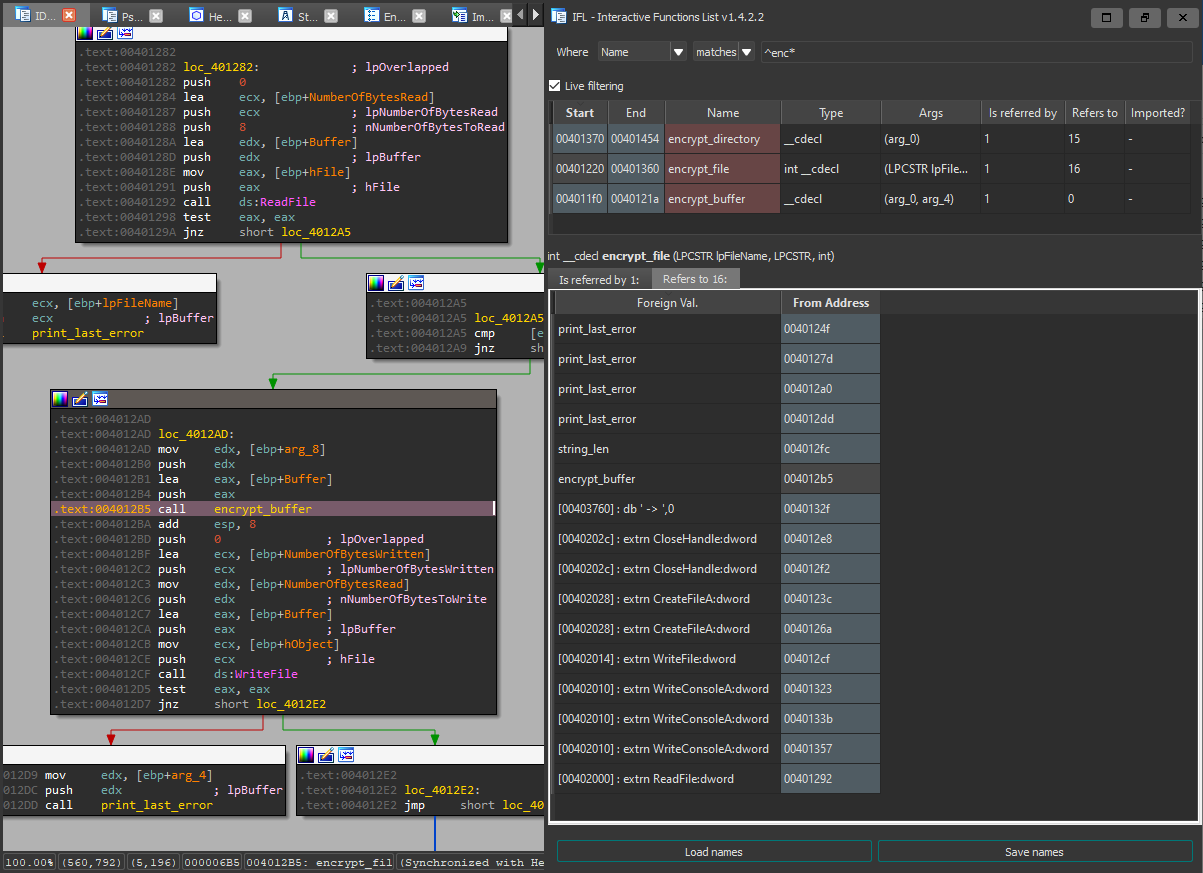 hasherezade/ida_ifl
IFL - Interactive Functions List (complemento para IDA Pro)
 cycodelabs/raven
Analiza flujos de trabajo de CI/CD de GitHub Actions en busca de vulnerabilidades de seguridad, indexa los hallazgos en una base de datos de grafos…








