
 #1
Herramientas para auditar configuraciones, permisos y servicios en plataformas cloud (IaaS, PaaS).
Recomendado por Kitploit

 alegrey91/vex8s
Suprimir vulnerabilidades aplicando el contexto de Kubernetes a los análisis
 radkawar/aws-firmware-dump
Adquiere los discos EBS de una AMI de AWS que puedes lanzar, transmitiendo snapshots a través de las APIs directas de EBS a un bucket S3 privado con…
 qmadev/tf-mythic-azure
Desplegando automáticamente Mythic C2 en Azure usando Terraform
 xlab-si/iac-scan-runner
Servicio que analiza tu Infraestructura como Código en busca de vulnerabilidades comunes
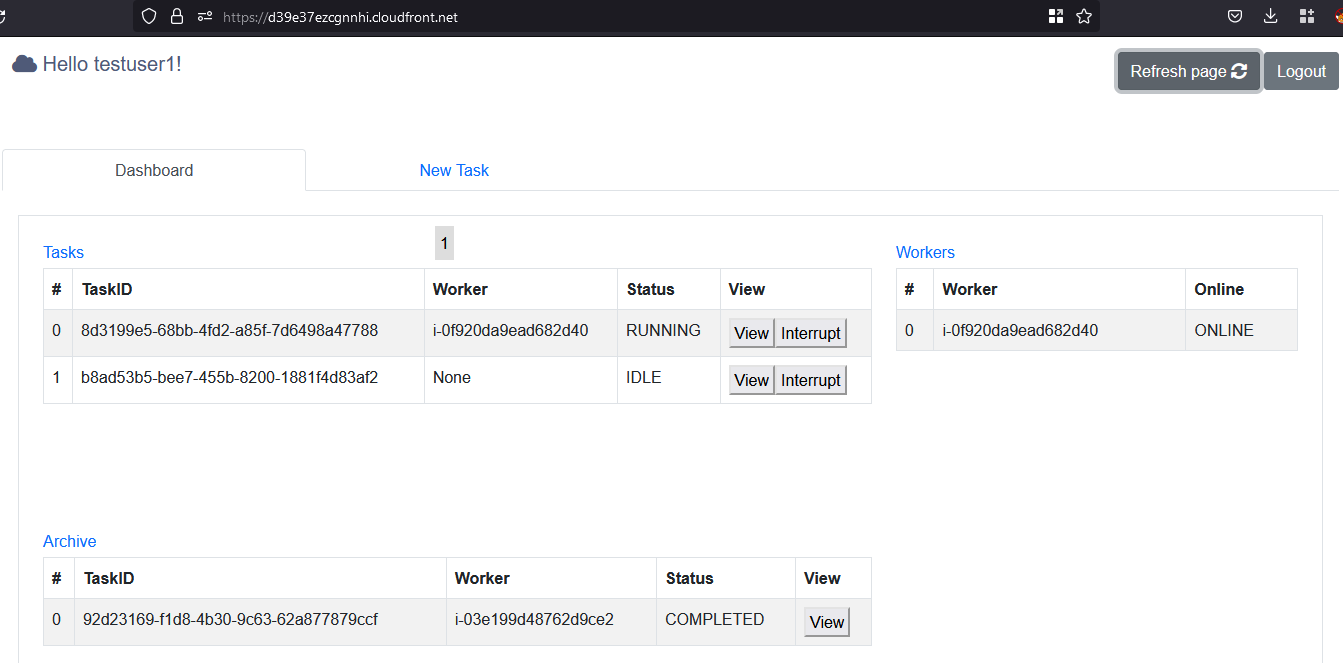 nccgroup/cowcloud
Solución serverless de AWS para distribuir cargas de trabajo de reconocimiento y escaneo de vulnerabilidades. Envía tareas a través de la interfaz…
 wearecloudar/s3-account-search
S3 Account Search
 aquasecurity/trivy-plugin-aqua
Plugin para integrar Trivy con la plataforma Aqua Security y escanear IaC, pipelines y dependencias en busca de vulnerabilidades y configuraciones…
 rootsecdev/secretsstalker
Evaluación de solo lectura de credenciales de aplicaciones de Entra ID: enumera los permisos de Graph, el RBAC de Azure y los datos de nube…
 capture0x/aws-pentest
CLI automatizada de evaluación de seguridad de AWS con 30 módulos que cubren escalada de privilegios de IAM, exposición de S3, cómputo, red, registro…
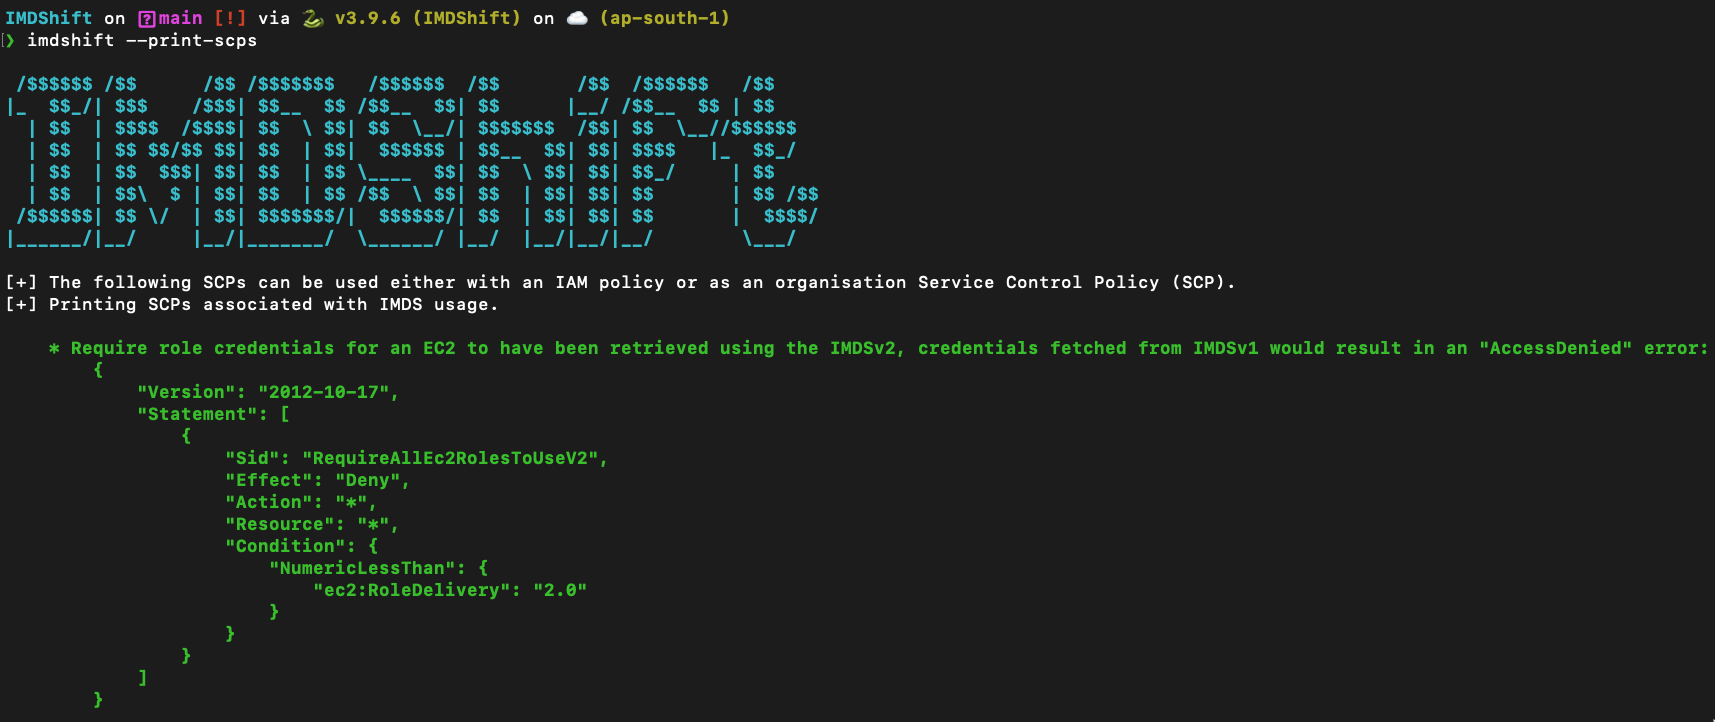 ayushpriya10/imdshift
Automatiza la migración de cargas de trabajo de AWS de IMDSv1 a IMDSv2 para mitigar ataques SSRF. Detecta el uso de IMDSv1 en EC2, ECS, EKS,…
 andresriancho/nimbostratus-target
Este repositorio contiene una infraestructura objetivo que puedes utilizar para ejecutar las herramientas de nimbostratus.
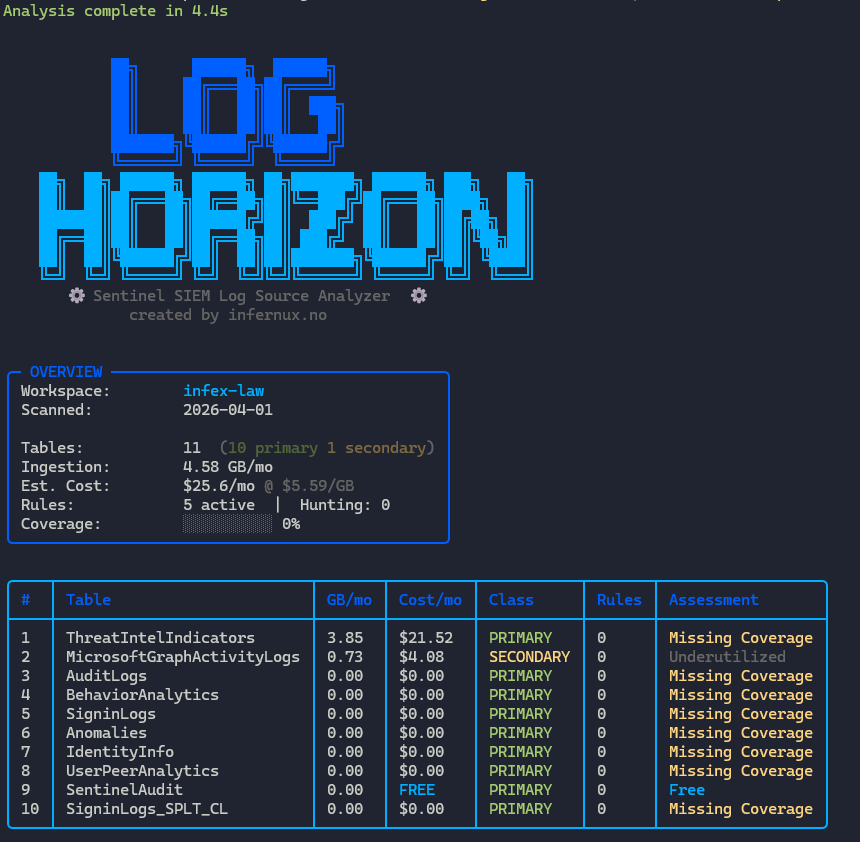 lnfernux/log-horizon
Microsoft Sentinel SIEM Analizador de fuentes de registro
 pyperanger/dockerevil
WorldFirst (Public) Docker API Exploit - Mis investigaciones de seguridad relacionadas con Docker y Openshift
 tevora-threat/rt_redirectors
Rol de Ansible para configurar redireccionadores para C2 de red team.
 qarait/ephemera
CA SSH de Confianza Cero
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Script de detección para CVE-2026-31431 (Copy Fail) que verifica la versión del kernel, la presencia de parches, las configuraciones del kernel, la…
 ustayready/outpost
Herramienta de gestión de pruebas e informes de AWS
 nccgroup/sfpoldevchk
Comprobador de desviación de políticas de Salesforce








