
 #1
Herramientas para evaluar y explotar la seguridad y vulnerabilidades de comunicación de dispositivos Bluetooth.
Recomendado por Kitploit
 roostercoopllc/flipper-mcp
Servidor MCP impulsado por IA para Flipper Zero. Controla SubGHz, NFC, RFID, IR, BLE, GPIO y más por WiFi usando Claude o cualquier cliente MCP.
 emenstanougat/esp32-bluejammer
Jammer de 2.4GHz basado en ESP32 y nRF24 que interrumpe Bluetooth, BLE, WiFi y canales RC mediante ruido e inundación de paquetes para pruebas de…
 justcallmekoko/esp32marauder
Un conjunto de herramientas ofensivas y defensivas de WiFi/Bluetooth para el ESP32
 ghostesp-revival/ghostesp
La plataforma de investigación inalámbrica de código abierto para ESP32.
 nccgroup/sniffle
Sniffer Bluetooth 5 y 4.x LE para hardware TI CC1352/CC26x2 con soporte para publicidad extendida, todos los modos PHY, filtrado MAC/RSSI y…
 brucedevices/firmware
Firmware depredador para ESP32
 wireshark/wireshark
Capture y analice el tráfico de red con inspección profunda de paquetes, decodificación de protocolos en cientos de protocolos y soporte de archivos…
 nmap/nmap
Herramienta de descubrimiento de red y auditoría de seguridad de alto rendimiento con escaneo avanzado de puertos, detección de sistema operativo,…
 cifertech/esp32-div
ESP32DIV es un kit de herramientas inalámbrico multifunción de ataque y defensa impulsado por un ESP32.
 cisc0-gif/kitt
Framework de pentesting basado en Python
 flipperdevices/flipperzero-firmware
Código fuente del firmware de Flipper Zero
 librepods-org/librepods
AirPods liberados del ecosistema de Apple.
 bettercap/bettercap
La navaja suiza para el reconocimiento de redes 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 y ataques MITM.
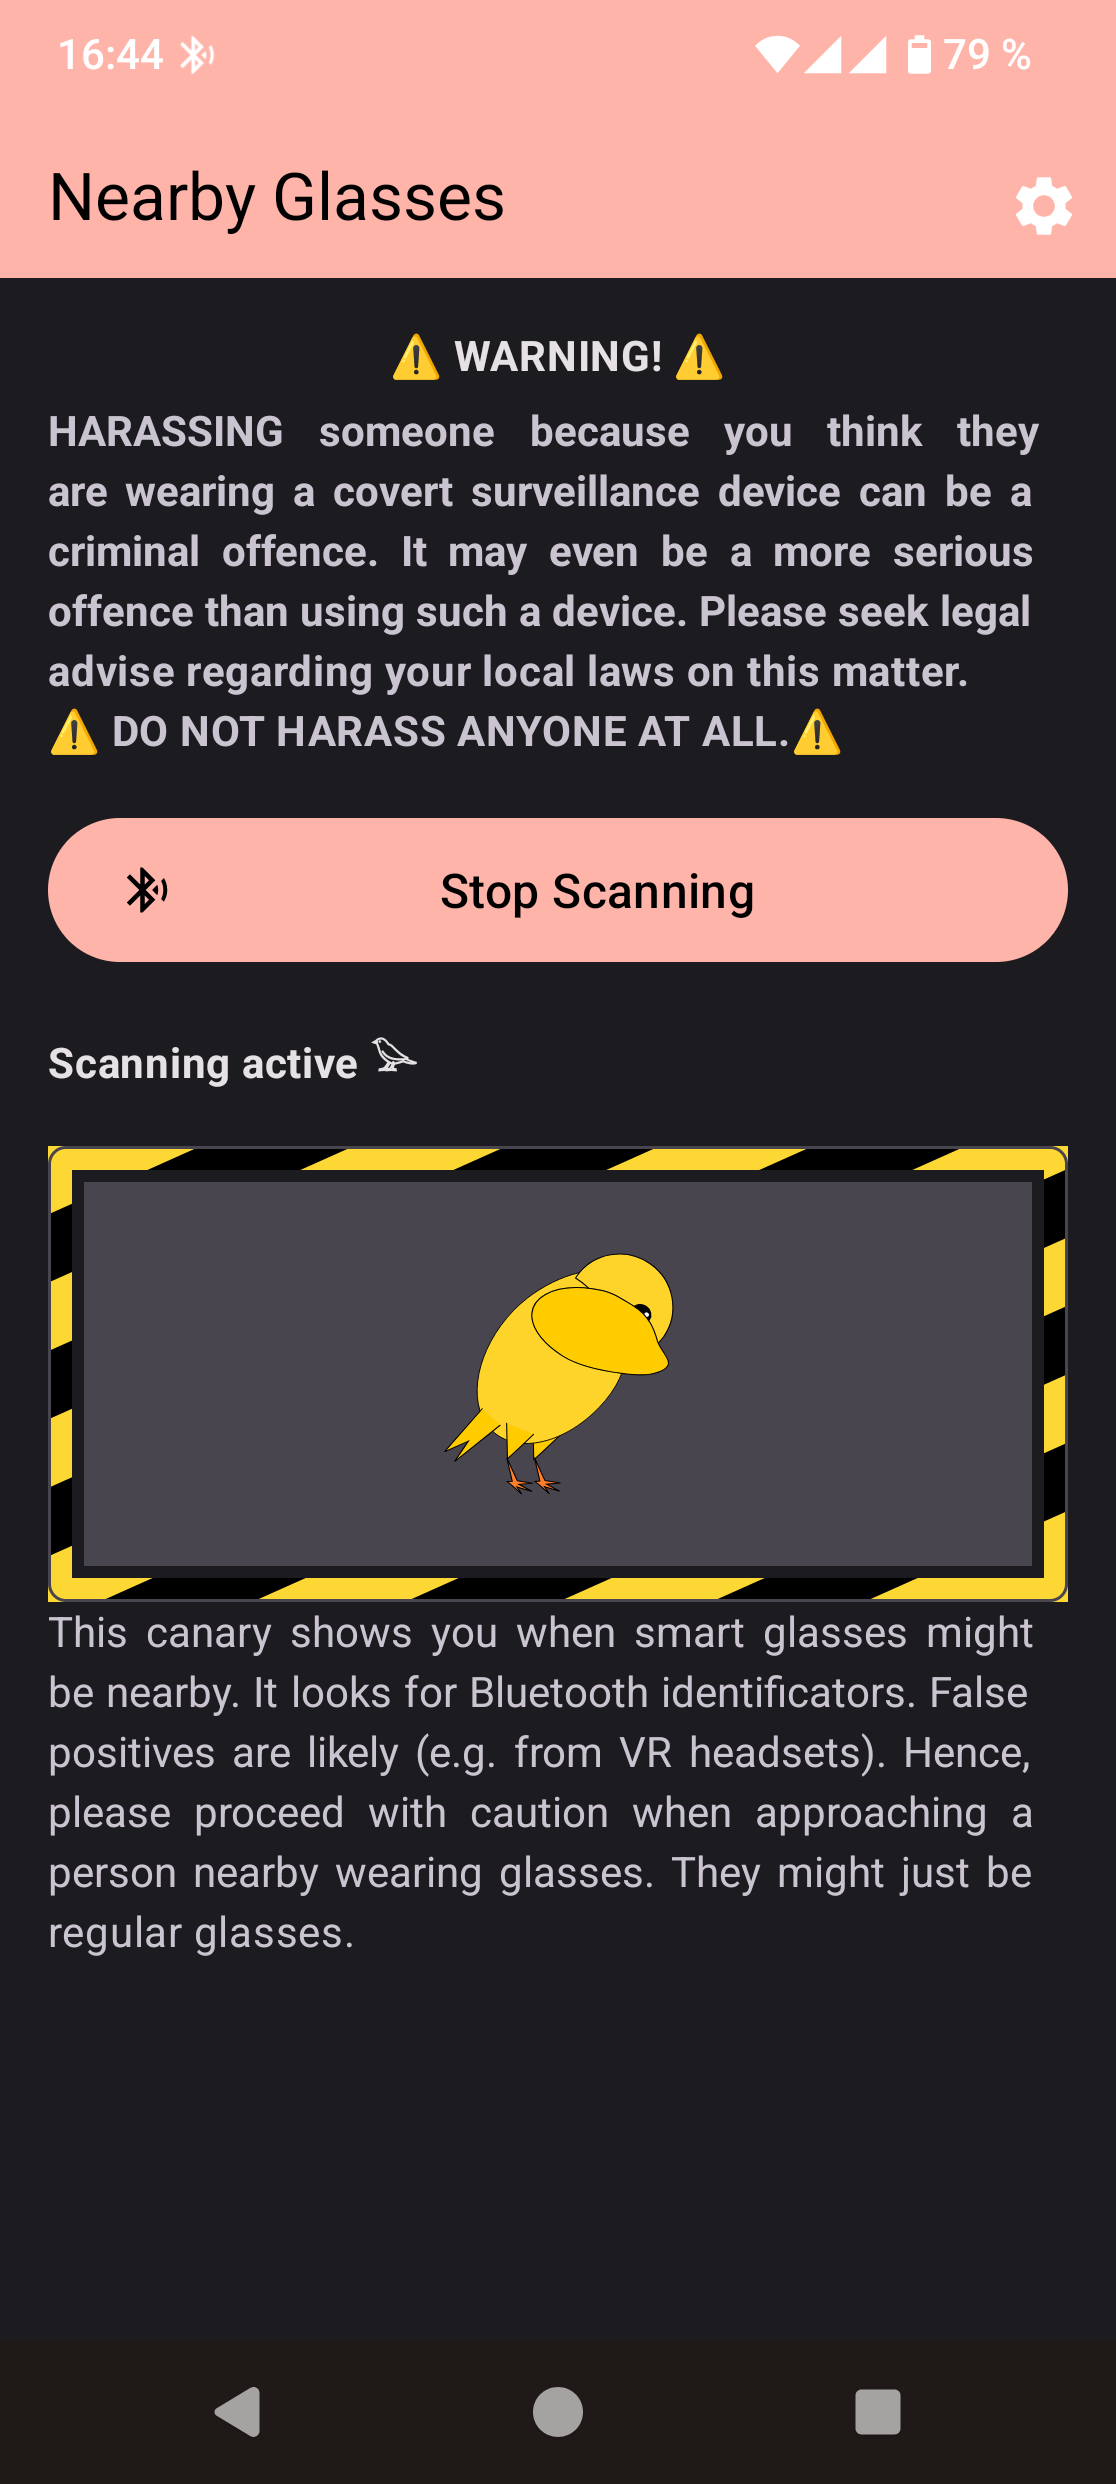 yjeanrenaud/yj_nearbyglasses
intentando detectar gafas inteligentes cercanas y advertirte
 praetorian-inc/caeruleus
Binario único de Go para pruebas de seguridad de Bluetooth Low Energy en Linux/BlueZ: escanear, enumerar GATT, leer/escribir/notificar, fuzzear…
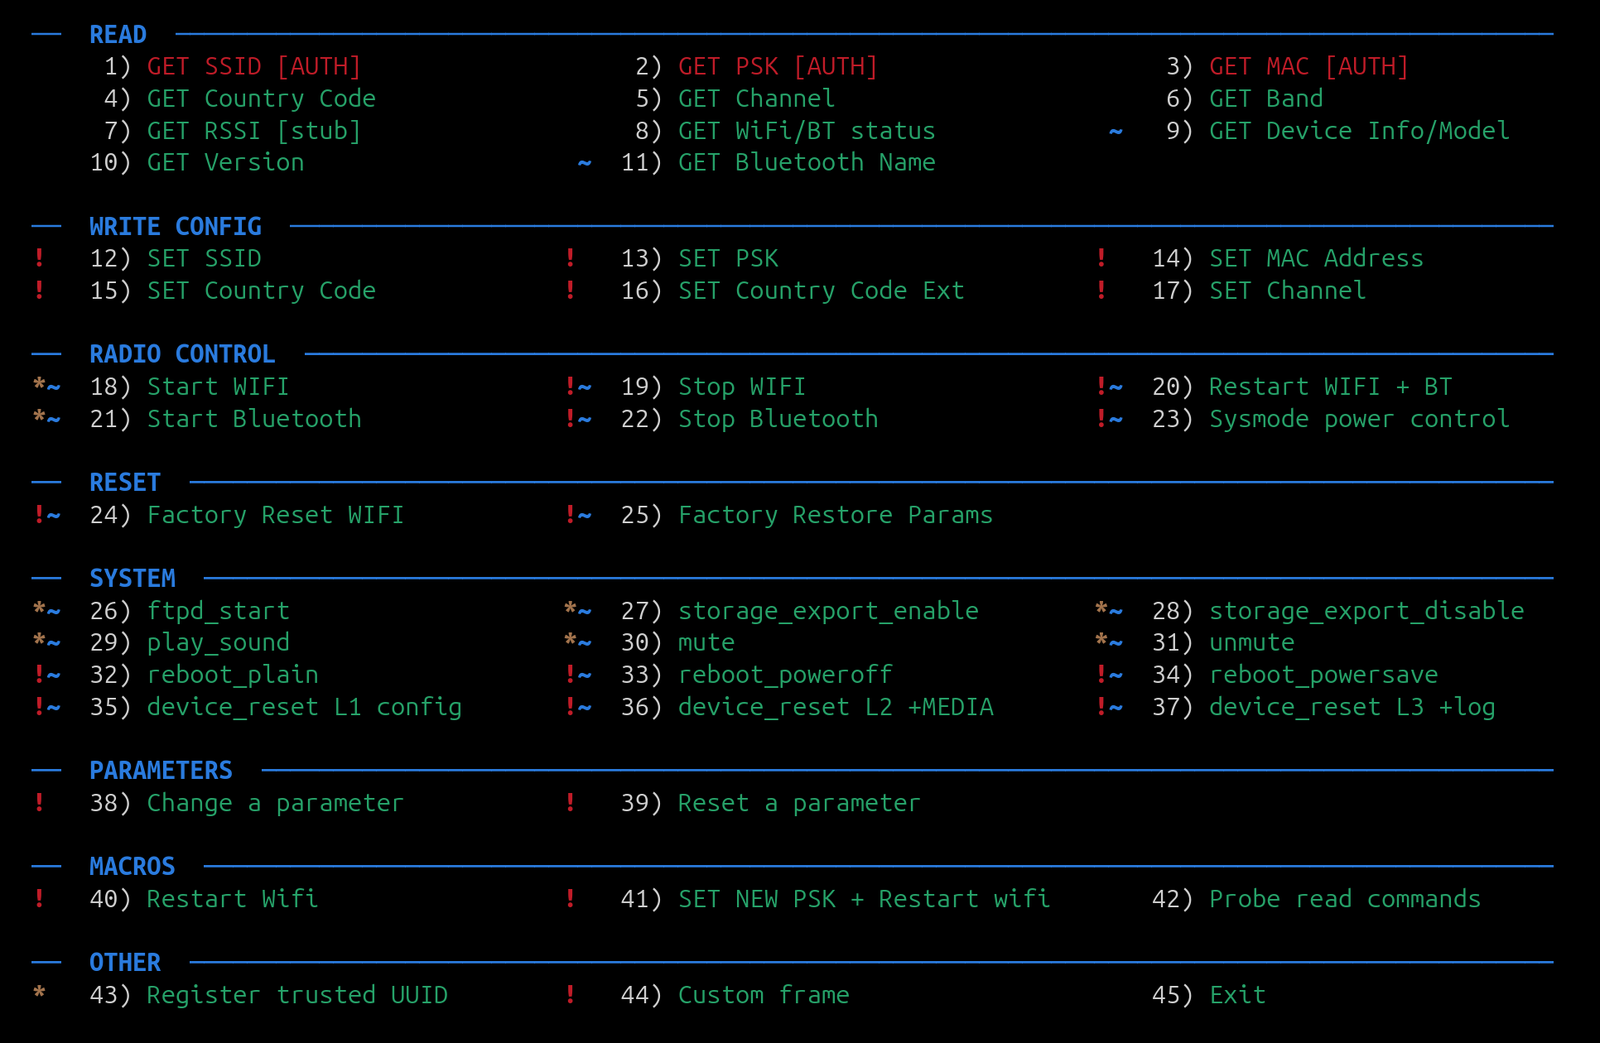 feedbeef/dji_ble_vuln
Inyección de comandos DUML en drones DJI a través de Bluetooth — Prueba de concepto para CVE-2026-78306
 threat9/routersploit
Framework de explotación para dispositivos embebidos
 geo-tp/esp32-bit-pirate
Una herramienta de hacking de hardware con CLI basado en web que habla todos los protocolos.






